


インターネット黎明期以来、外部公開を行う組織はセキュリティシステムを構築し、外部から機密データを侵害しようとする脅威からデータを守ってきた。実績のある方法の1つが、信頼できないWANと組織内部のリソースの間にサブネットワークを設けることで、非武装地帯(DMZ)と呼ばれる。
DMZネットワークは依然として、信頼できないユーザーと内部セグメントの間に緩衝地帯を提供しているが、クラウドサービスや仮想化の普及により、Webサーバーを社内でホスティングする必要性は低下している。DMZネットワークが段階的に廃止される一方、ゼロトラストネットワークアーキテクチャ(ZTNA)はサイバーセキュリティで依然として人気の高いフレームワークだ。
進化を続けるデジタルエコシステムにおいて、DMZネットワークで十分なのか、それともゼロトラストを検討する価値の方が高いのか。本記事では、非武装地帯とゼロトラストネットワーク、その違い、そしてDMZフレームワークが現在も実用的なセキュリティコンポーネントなのかを解説する。
DMZネットワークとは?
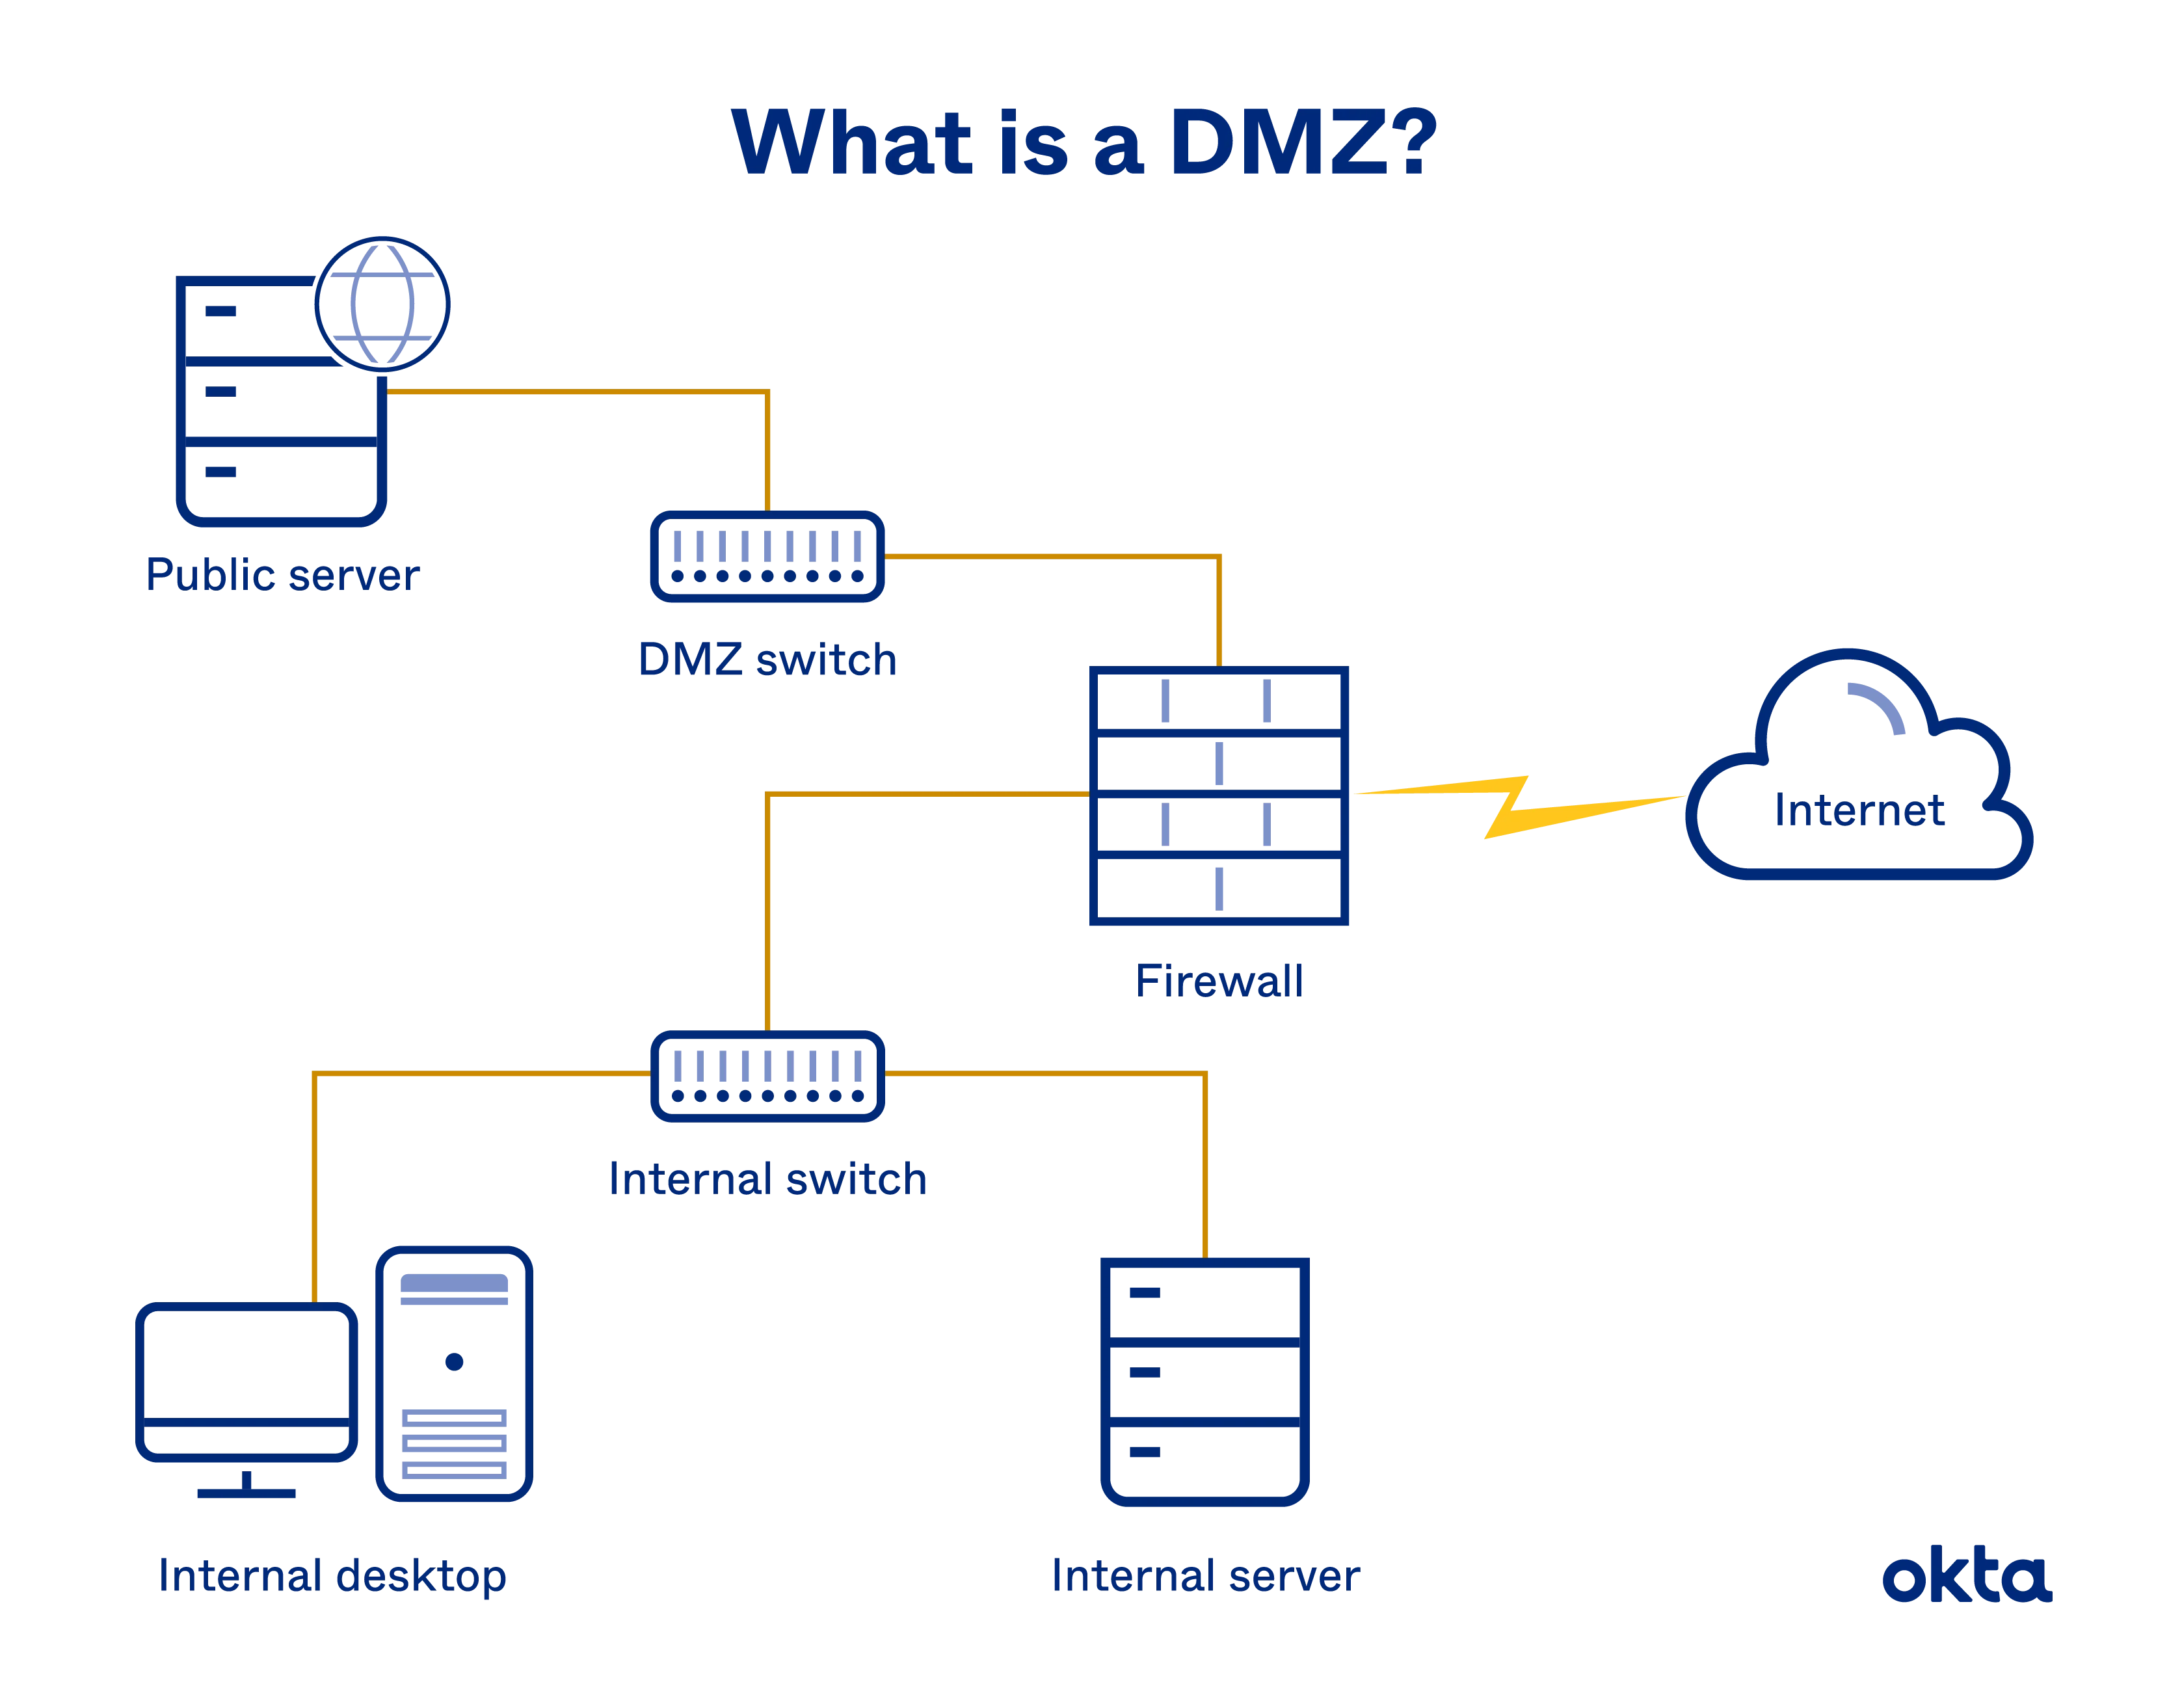
非武装地帯(DMZ)とは、物理的または論理的なサブネットによって分割された隔離ネットワークセグメントである。境界ネットワークとも呼ばれるDMZは、ローカルネットワークとインターネットなどの広域ネットワーク(WAN)の間に緩衝地帯として機能する。DMZネットワークのフレームワークは、重要なシステムを他の内部ネットワークから隔離すると同時に、そのセグメントに対する管理制御を拡張する。
関連記事:構成管理|定義、重要性、メリット
DMZネットワークが必要なのはなぜか?
組織のネットワークは、機密データや重要インフラに対する高度化する脅威の手法に対応するため進化している。外部公開コンポーネントを備えた従来のネットワークでは、メールサーバーやWebサーバー、FTP、DNS、さらにデータベースや独自データなどの内部要素といった、一般公開されるセグメントの間に分離がなかった。DMZによって、次のことが可能になる。
- 外部ユーザーが利用できるリソースをホスティング、構成、保守する
- DMZネットワークおよび内部ネットワークのリソースへのアクセスを制御する
- 2層のファイアウォール保護によって標的システムを隔離する
信頼できないネットワークにさらされると、深刻なサイバーセキュリティ上のリスクが生じる可能性がある。管理者は、侵害の可能性を抑えるため、組織のアプリケーション、サーバー、システムを隔離しなければならない。DMZネットワークは、これを実現するための1つの解決策である。
管理者は、外部公開セグメントをネットワーク境界に移し、機密性の高いLANをファイアウォールで分離できる。ハッカーの作業をより困難にするため、組織のリソースにアクセスするパブリックネットワークと、準パブリックなDMZの間に2つ目のファイアウォールを配置することも可能だ。
関連記事:2021年版・データベースソフトウェアおよびシステムのベスト製品
DMZネットワークはどのように機能するのか?
DMZネットワークは、プライベートネットワークと信頼できないパブリックネットワークの間でデータをフィルタリングして転送するプロキシネットワークである。初期のDMZネットワークでは、外部公開のパブリックドメインと内部で保護されたリソースを、1つのファイアウォールで分離していた可能性がある。
やがて、非武装地帯の定番となったのが、境界ネットワークの両端に2つのファイアウォールを配置する構成だ。一方のファイアウォールは内部ネットワークとDMZの間に置かれ、送信トラフィックを監視する。もう一方はDMZとパブリックネットワークの間に置かれる。
DMZネットワークは攻撃に対して脆弱なのか?
組織の最重要資産へのアクセスを狙う悪意ある攻撃者には、DMZネットワークを通る経路がある。パブリックインターネットのユーザーとして、ハッカーは有効なリソース要求を通じて非武装地帯に侵入できる。境界ネットワーク内で追加の権限を獲得できれば、内部ネットワークへのアクセスを得たり、DMZを侵害したりする可能性がある。
内部データベースに接続されたWebアプリケーションサーバーは、ユーザーがファイアウォールを突破しようとする方法の一例にすぎない。今日の高度な手口を用いれば、執拗な攻撃者は検知を回避してデータを盗む次の段階を計画しながら、DMZや内部ネットワーク内に潜伏できる。
DMZネットワークはかつて、Webホスティング組織のデータ損失防止(DLP)対策として解決策となっていた。しかし、アプリケーションの急増により、ネットワーク内の東西方向の移動を防御することはますます難しくなっている。サイバーセキュリティ関係者が代替策を検討する中、ゼロトラストへの移行ほど強く推奨されているものはない。
ゼロトラストネットワークとは?
ゼロトラストネットワークとは、管理者にネットワークトラフィックとリソースの完全な可視性および制御を与え、さらに重要な点として、ネットワーク上で最も機密性の高いデータポイントを保護する概念的なフレームワークである。組織はディスカバリープロセスを通じて、最も価値のあるデジタル資産とネットワークセグメントを特定し、重要資産を優先する防御アーキテクチャを構築する。
過去のネットワークセキュリティ戦略は、境界やエンドポイントユーザー、そして脅威がそもそもネットワークに侵入するのを阻止することに注目していた。しかし、それは日ごとに難しくなっている。クラウドサービス、リモートワーク、IoTの急速な普及は、ネットワーク境界をますます複雑にしているトレンドの一部だ。境界が変動する中、ネットワーク全体を継続的に防御する作業は管理者にとってますます負担となる。
関連記事:2021年版・サーバー仮想化ソフトウェアのベスト製品
ゼロトラストネットワークの特徴
- 保護対象のサーフェスを含む、ネットワークセグメント、リソース、トラフィックログのインベントリ
- IDおよびアクセス管理(ユーザー、デバイス、アプリの認証による)
- 承認されたユーザーに対する厳格な権限管理により、ラテラルムーブメントを防止
- マイクロセグメンテーション(ネットワークファブリック、ハイパーバイザー、エンドポイントのアウトソーシング、またはNGFWによる)
- 信頼されたトランザクションと信頼できないトランザクションを管理・分析するための堅牢なログ管理
ゼロトラストは単なるバズワードではない
約10年前にForresterで概念の基礎が築かれて以来、ゼロトラストはここ数年、サイバーセキュリティで最も広く知られるバズワードとなった。誇大宣伝によって重要性が膨らむことはあるが、ゼロトラストはその例ではない。ZTNAを導入する組織は、持続可能な防御態勢を確立するうえで、その成果がいかに有益かを認識している。
ここでの欠点は、ゼロトラストが具体的な単一製品でも、すべてに適合するサービスでもないことだ。ソフトウェア開発者は必要なセキュリティツールを提供でき、マネージドサービスプロバイダーは導入の指針を示せる。しかし、移行に踏み切り投資を行うことは、管理者にとって難しい判断となり得る。
関連記事:ゼロトラストセキュリティでアプリケーションとデータベースを保護する
DMZ対ゼロトラスト:両者はどう違うのか?
DMZとゼロトラストのネットワークは、どちらも機密データとリソースの保護を目的とし、セキュリティシステムの構築と維持に一定の投資を必要とする。非武装地帯の導入は長年にわたる手法であり、そのため、捉えどころのないゼロトラストの導入よりもはるかに標準化されたプロセスである。
分散ネットワーク、トラフィック、エンドポイントの複雑化が進んだことは、DMZネットワークが現代の脅威の時代に十分な強度を持たない理由の一部だ。境界ネットワークは、信頼できないユーザーと内部セグメントの間に目に見える緩衝地帯を提供する。しかし、これは内側から外側へと考え、機能するゼロトラストとはまったく異なるアプローチである。
ゼロトラストアーキテクチャは内部ネットワーク内に存在し、指定されたセグメントのゲートウェイにセキュリティ制御を配置する。従来のネットワークやDMZでさえ内部脅威に対して脆弱なのに対し、ゼロトラストは現在、セグメント間のラテラルムーブメントに対抗する最も堅牢な戦略である。
DMZは死んだのか?
ゼロトラストはDMZネットワークより優れた代替策だと考えがちだが、両方のフレームワークを組み合わせることで、組織に最適なセキュリティを提供できる。
両フレームワークは、導入を検討する組織に異なるメリットをもたらす。
- DMZネットワークは、ハイブリッドな信頼ゾーンと攻撃者に対する緩衝地帯を作る
- ゼロトラストネットワークは、ラテラルムーブメントに対抗するきめ細かなポリシーを内部に作成する
現在では、仮想化とコンテナ化によって、ネットワークセグメント、リソース、コンポーネントをシームレスに隔離できる。組織が従来のDMZから内部セグメントへ侵入されるリスクを取り除くクラウドサービスを導入するにつれ、オンプレミスのWebサーバーの必要性は減少し続けている。