


Depuis les débuts d’Internet, les organisations exposées au public ont mis en place des systèmes de sécurité pour protéger les données sensibles contre les menaces externes qui cherchent à les compromettre. Une méthode éprouvée consiste à créer des sous-réseaux entre des WAN non fiables et les ressources internes d’une organisation, appelés zones démilitarisées (DMZ).
Bien que les réseaux DMZ offrent toujours une zone tampon entre les utilisateurs non fiables et les ressources internes, l’adoption de services cloud et de la virtualisation signifie que l’hébergement interne de serveurs web n’est plus aussi nécessaire. Alors que les réseaux DMZ sont progressivement abandonnés, les architectures réseau zero trust (ZTNA) restent un cadre populaire en cybersécurité.
Les réseaux DMZ sont-ils suffisants dans un écosystème numérique en constante évolution, ou le zero trust mérite-t-il davantage d’attention ? Cet article examine les zones démilitarisées et les réseaux zero trust, leurs différences, ainsi que la viabilité actuelle des architectures DMZ en tant que composants de sécurité.
- Qu’est-ce qu’un réseau DMZ ?
- Pourquoi ai-je besoin d’un réseau DMZ ?
- Comment fonctionnent les réseaux DMZ ?
- Les réseaux DMZ sont-ils vulnérables aux attaques ?
- Qu’est-ce qu’un réseau Zero Trust ?
- Le Zero Trust : bien plus qu’un simple buzzword
- DMZ ou Zero Trust : quelles différences ?
- La DMZ est-elle morte ?
Qu’est-ce qu’un réseau DMZ ?
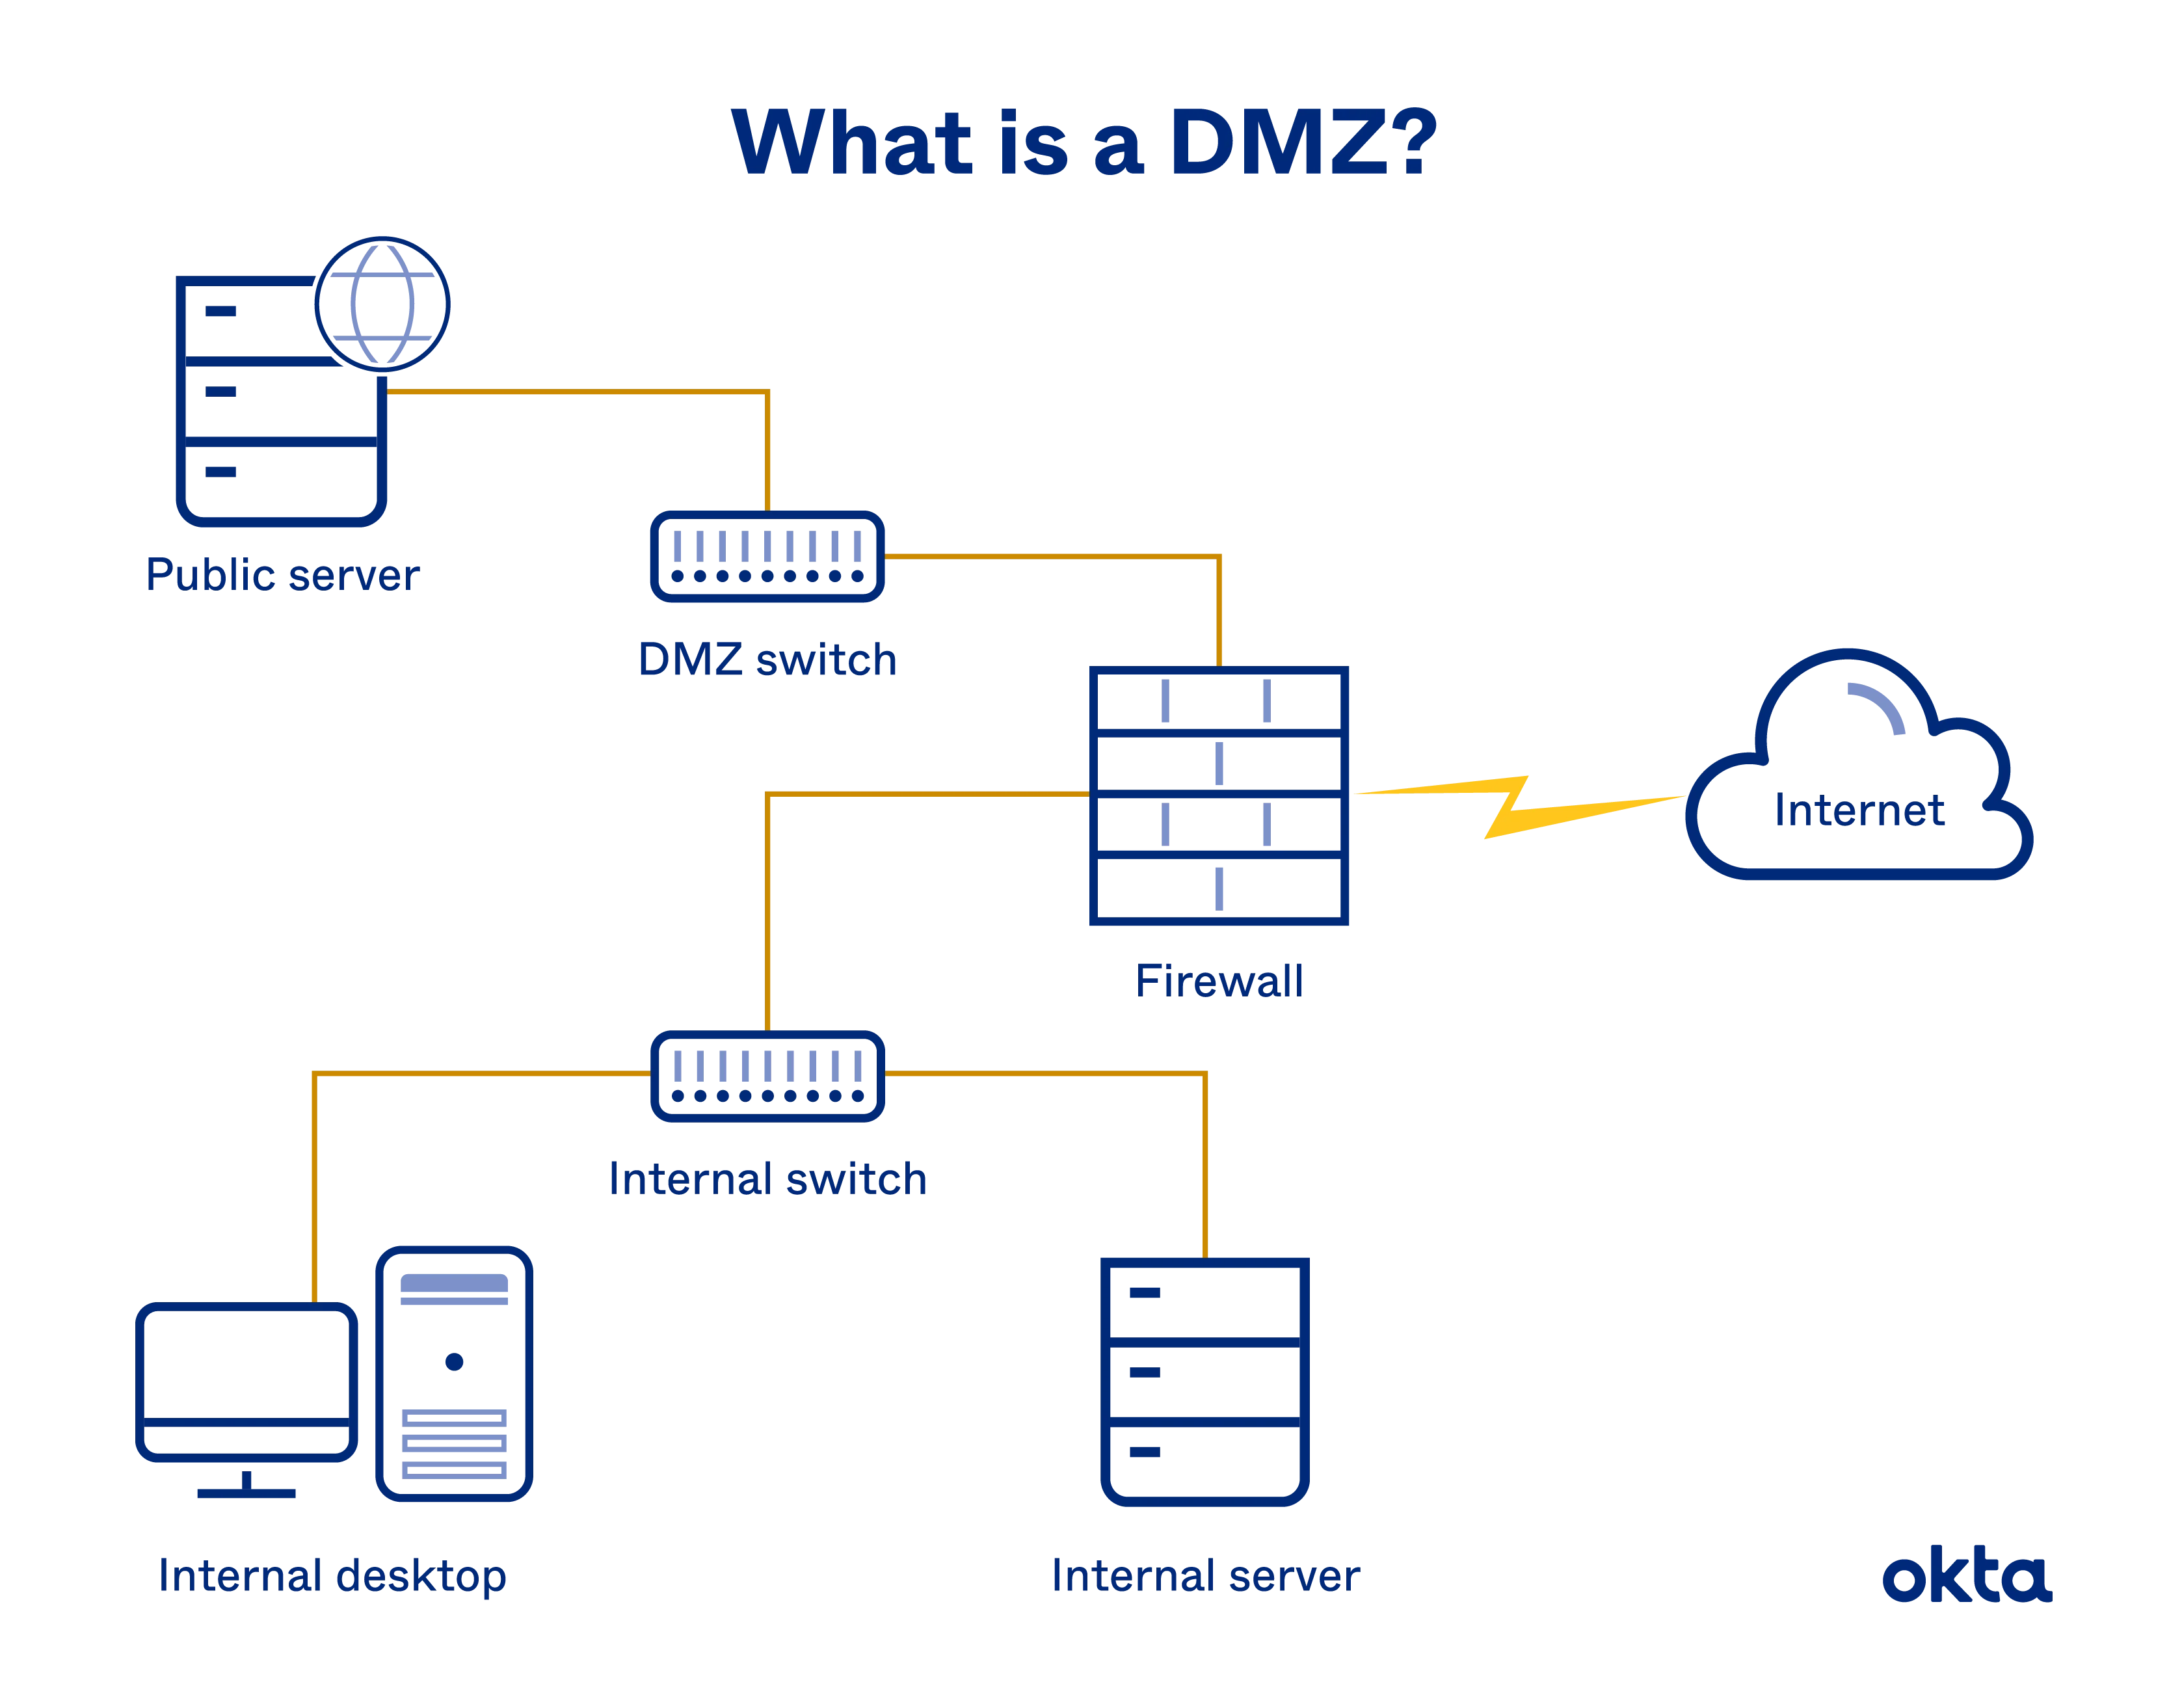
Les zones démilitarisées, ou DMZ, sont des segments de réseau isolés et séparés par un sous-réseau physique ou logique. Également appelée réseau périmétrique, une DMZ sert de zone tampon entre un réseau local et des réseaux étendus (WAN) comme Internet. Les architectures réseau DMZ isolent les systèmes critiques des autres réseaux internes, tout en étendant le contrôle administratif au segment.
À lire aussi : Gestion de la configuration | Définition, importance et avantages
Pourquoi ai-je besoin d’un réseau DMZ ?
Les réseaux des organisations évoluent pour faire face aux techniques de menace de plus en plus sophistiquées visant les données sensibles et les infrastructures critiques. Les réseaux traditionnels comportant des composants exposés à l’extérieur ne séparaient pas les segments accessibles au public, comme les serveurs de messagerie, les serveurs web, les serveurs FTP, les serveurs DNS et les éléments internes comme les bases de données, les données propriétaires, etc. Une DMZ vous permet de :
- Héberger, configurer et maintenir les ressources accessibles aux utilisateurs externes
- Contrôler l’accès au réseau DMZ et aux ressources du réseau interne
- Isoler les systèmes cibles grâce à deux niveaux de protection par pare-feu
L’exposition à des réseaux non fiables peut présenter de sérieux risques en matière de cybersécurité. Les administrateurs doivent isoler les applications, les serveurs et les systèmes de l’organisation afin de réduire les risques de compromission. Les réseaux DMZ constituent une solution pour y parvenir.
Les administrateurs peuvent déplacer les segments exposés au public vers le périmètre du réseau et séparer les LAN sensibles à l’aide de pare-feu. Pour compliquer la tâche des pirates, les organisations peuvent placer un second pare-feu entre la DMZ pseudo-publique et les réseaux publics qui accèdent aux ressources de l’organisation.
À lire aussi : Meilleurs logiciels et systèmes de bases de données pour 2021
Comment fonctionnent les réseaux DMZ ?
Les réseaux DMZ sont des réseaux proxy qui filtrent et transmettent les données entre les réseaux privés et les réseaux publics non fiables. Les premières versions des réseaux DMZ pouvaient reposer sur un seul pare-feu séparant le domaine public exposé à l’extérieur des ressources protégées en interne.
Au fil du temps, le modèle standard des zones démilitarisées est devenu le déploiement de deux pare-feu aux deux extrémités du réseau périmétrique. L’un se trouve entre les réseaux internes et la DMZ pour surveiller le trafic sortant, tandis que l’autre se trouve entre la DMZ et le réseau public.
Les réseaux DMZ sont-ils vulnérables aux attaques ?
Pour les acteurs malveillants qui cherchent à accéder aux joyaux de la couronne d’une organisation, le réseau DMZ constitue un chemin possible. En tant qu’utilisateur d’Internet, le pirate peut entrer dans la zone démilitarisée au moyen d’une demande légitime adressée à une ressource. S’il parvient à obtenir des privilèges supplémentaires au sein du réseau périmétrique, il peut accéder au réseau interne ou compromettre la DMZ.
Les serveurs d’applications web connectés à des bases de données internes ne sont qu’un exemple de la manière dont un utilisateur pourrait tenter de franchir le pare-feu. Face aux tactiques sophistiquées d’aujourd’hui, des acteurs déterminés peuvent rester dissimulés dans les DMZ ou le réseau interne tout en préparant les étapes suivantes pour éviter d’être détectés et dérober des données.
Bien que les réseaux DMZ aient autrefois constitué la solution pour assurer la prévention des pertes de données (DLP) des organisations qui hébergent des sites web, la multiplication des applications rend de plus en plus difficile la défense contre les mouvements latéraux au sein du réseau. Alors que les acteurs de la cybersécurité étudient les solutions de remplacement, aucune recommandation n’a été plus insistante que l’adoption du zero trust.
Qu’est-ce qu’un réseau Zero Trust ?
Un réseau zero trust est un cadre conceptuel qui offre aux administrateurs une visibilité et un contrôle complets sur le trafic et les ressources du réseau — et qui protège surtout les données les plus sensibles du réseau. Grâce à un processus de découverte, les organisations identifient leurs actifs numériques et segments réseau les plus précieux afin de concevoir une architecture défensive donnant la priorité aux actifs critiques.
Alors que la stratégie de sécurité réseau d’autrefois se concentrait sur le périmètre, les utilisateurs finaux et l’arrêt des menaces avant même leur entrée dans le réseau, cette approche devient chaque jour plus difficile. Les services cloud, le travail à distance et l’essor de l’IoT contribuent tous à complexifier les périmètres réseau. Comme la frontière évolue, le processus de défense continue de l’ensemble du réseau devient de plus en plus épuisant pour les administrateurs.
À lire aussi : Meilleurs logiciels de virtualisation de serveurs pour 2021
Caractéristiques d’un réseau Zero Trust
- Inventaire des segments réseau, des ressources et des journaux de trafic, notamment des surfaces à protéger
- Gestion des identités et des accès via l’authentification des utilisateurs, des appareils et des applications
- Gestion stricte des privilèges des utilisateurs autorisés afin d’empêcher les mouvements latéraux
- Microsegmentation via le fabric réseau, l’hyperviseur, l’externalisation des terminaux ou des NGFW
- Gestion robuste des journaux pour administrer et analyser les transactions fiables et non fiables
Le Zero Trust : bien plus qu’un simple buzzword
Depuis ses racines conceptuelles chez Forrester il y a près de dix ans, le zero trust est devenu, ces dernières années, le buzzword le plus reconnaissable de la cybersécurité. Même si l’engouement peut en exagérer l’importance, ce n’est pas le cas du zero trust. Les organisations qui mettent en œuvre le ZTNA reconnaissent les avantages considérables des résultats obtenus pour établir une posture de défense durable.
L’inconvénient est que le zero trust n’est pas un produit ou un service concret et universel. Les développeurs de logiciels peuvent fournir les outils de sécurité nécessaires, et les fournisseurs de services managés peuvent proposer des conseils pour la mise en œuvre, mais le passage à l’action et l’investissement requis peuvent constituer une décision difficile pour les administrateurs.
À lire aussi : Utiliser la sécurité Zero Trust pour protéger les applications et les bases de données
DMZ ou Zero Trust : quelles différences ?
Les réseaux DMZ et zero trust visent tous deux à protéger les données et les ressources sensibles et nécessitent certains investissements pour mettre en place et maintenir le système de sécurité. La mise en œuvre d’une zone démilitarisée est une méthode éprouvée depuis longtemps et, par conséquent, un processus bien plus standardisé que le déploiement insaisissable du zero trust.
La complexité croissante des réseaux distribués, du trafic et des terminaux explique en partie pourquoi les réseaux DMZ ne sont pas suffisamment robustes face aux menaces modernes. Les réseaux périmétriques offrent une zone tampon tangible entre les utilisateurs non fiables et les segments internes. Mais il s’agit d’une approche entièrement différente de celle du zero trust, qui adopte une perspective et un fonctionnement allant de l’intérieur vers l’extérieur.
Les architectures zero trust résident au sein des réseaux internes et positionnent les contrôles de sécurité sur des passerelles de segments définies. Alors que les réseaux précédents, et même les DMZ, sont vulnérables aux menaces internes, le zero trust est aujourd’hui la stratégie la plus robuste pour lutter contre les mouvements latéraux entre les segments.
La DMZ est-elle morte ?
Il est facile de supposer que le zero trust est une solution supérieure aux réseaux DMZ, mais les deux architectures peuvent fonctionner ensemble pour offrir une sécurité optimale aux organisations.
Les deux architectures offrent des avantages différents aux organisations qui envisagent de les adopter :
- Les réseaux DMZ créent une zone de confiance hybride et une zone tampon pour les acteurs malveillants
- Les réseaux zero trust créent des politiques internes précises pour lutter contre les mouvements latéraux
Aujourd’hui, la virtualisation et la conteneurisation permettent d’isoler facilement les segments, les ressources et les composants réseau. Le besoin de serveurs web sur site continue de diminuer à mesure que les organisations adoptent des services cloud qui éliminent le risque traditionnel de passer de la DMZ au segment interne.
À lire aussi : L’infrastructure sur site est là pour durer. Quelles charges de travail vont où ?