


Seit den Anfängen des Internets haben öffentlich zugängliche Organisationen Sicherheitssysteme eingerichtet, um sensible Daten vor externen Kräften zu schützen, die diese kompromittieren wollen. Eine bewährte Methode ist die Einrichtung von Subnetzen zwischen nicht vertrauenswürdigen WANs und den internen Ressourcen einer Organisation, sogenannten demilitarisierten Zonen (DMZ).
Obwohl DMZ-Netzwerke nach wie vor einen Puffer zwischen nicht vertrauenswürdigen Benutzern und internen Segmenten bieten, bedeutet die Einführung von Cloud-Diensten und Virtualisierung, dass das Hosting von Webservern im eigenen Haus nicht mehr so notwendig ist. Während DMZ-Netzwerke zunehmend abgeschafft werden, bleiben Zero-Trust-Netzwerkarchitekturen (ZTNA) ein beliebtes Framework in der Cybersicherheit.
Sind DMZ-Netzwerke in einem sich ständig weiterentwickelnden digitalen Ökosystem ausreichend, oder ist Zero Trust eine erwägenswertere Option? Dieser Artikel befasst sich mit demilitarisierten Zonen und Zero-Trust-Netzwerken, ihren Unterschieden und der Frage, ob DMZ-Frameworks noch tragfähige Sicherheitskomponenten sind.
Was ist ein DMZ-Netzwerk?
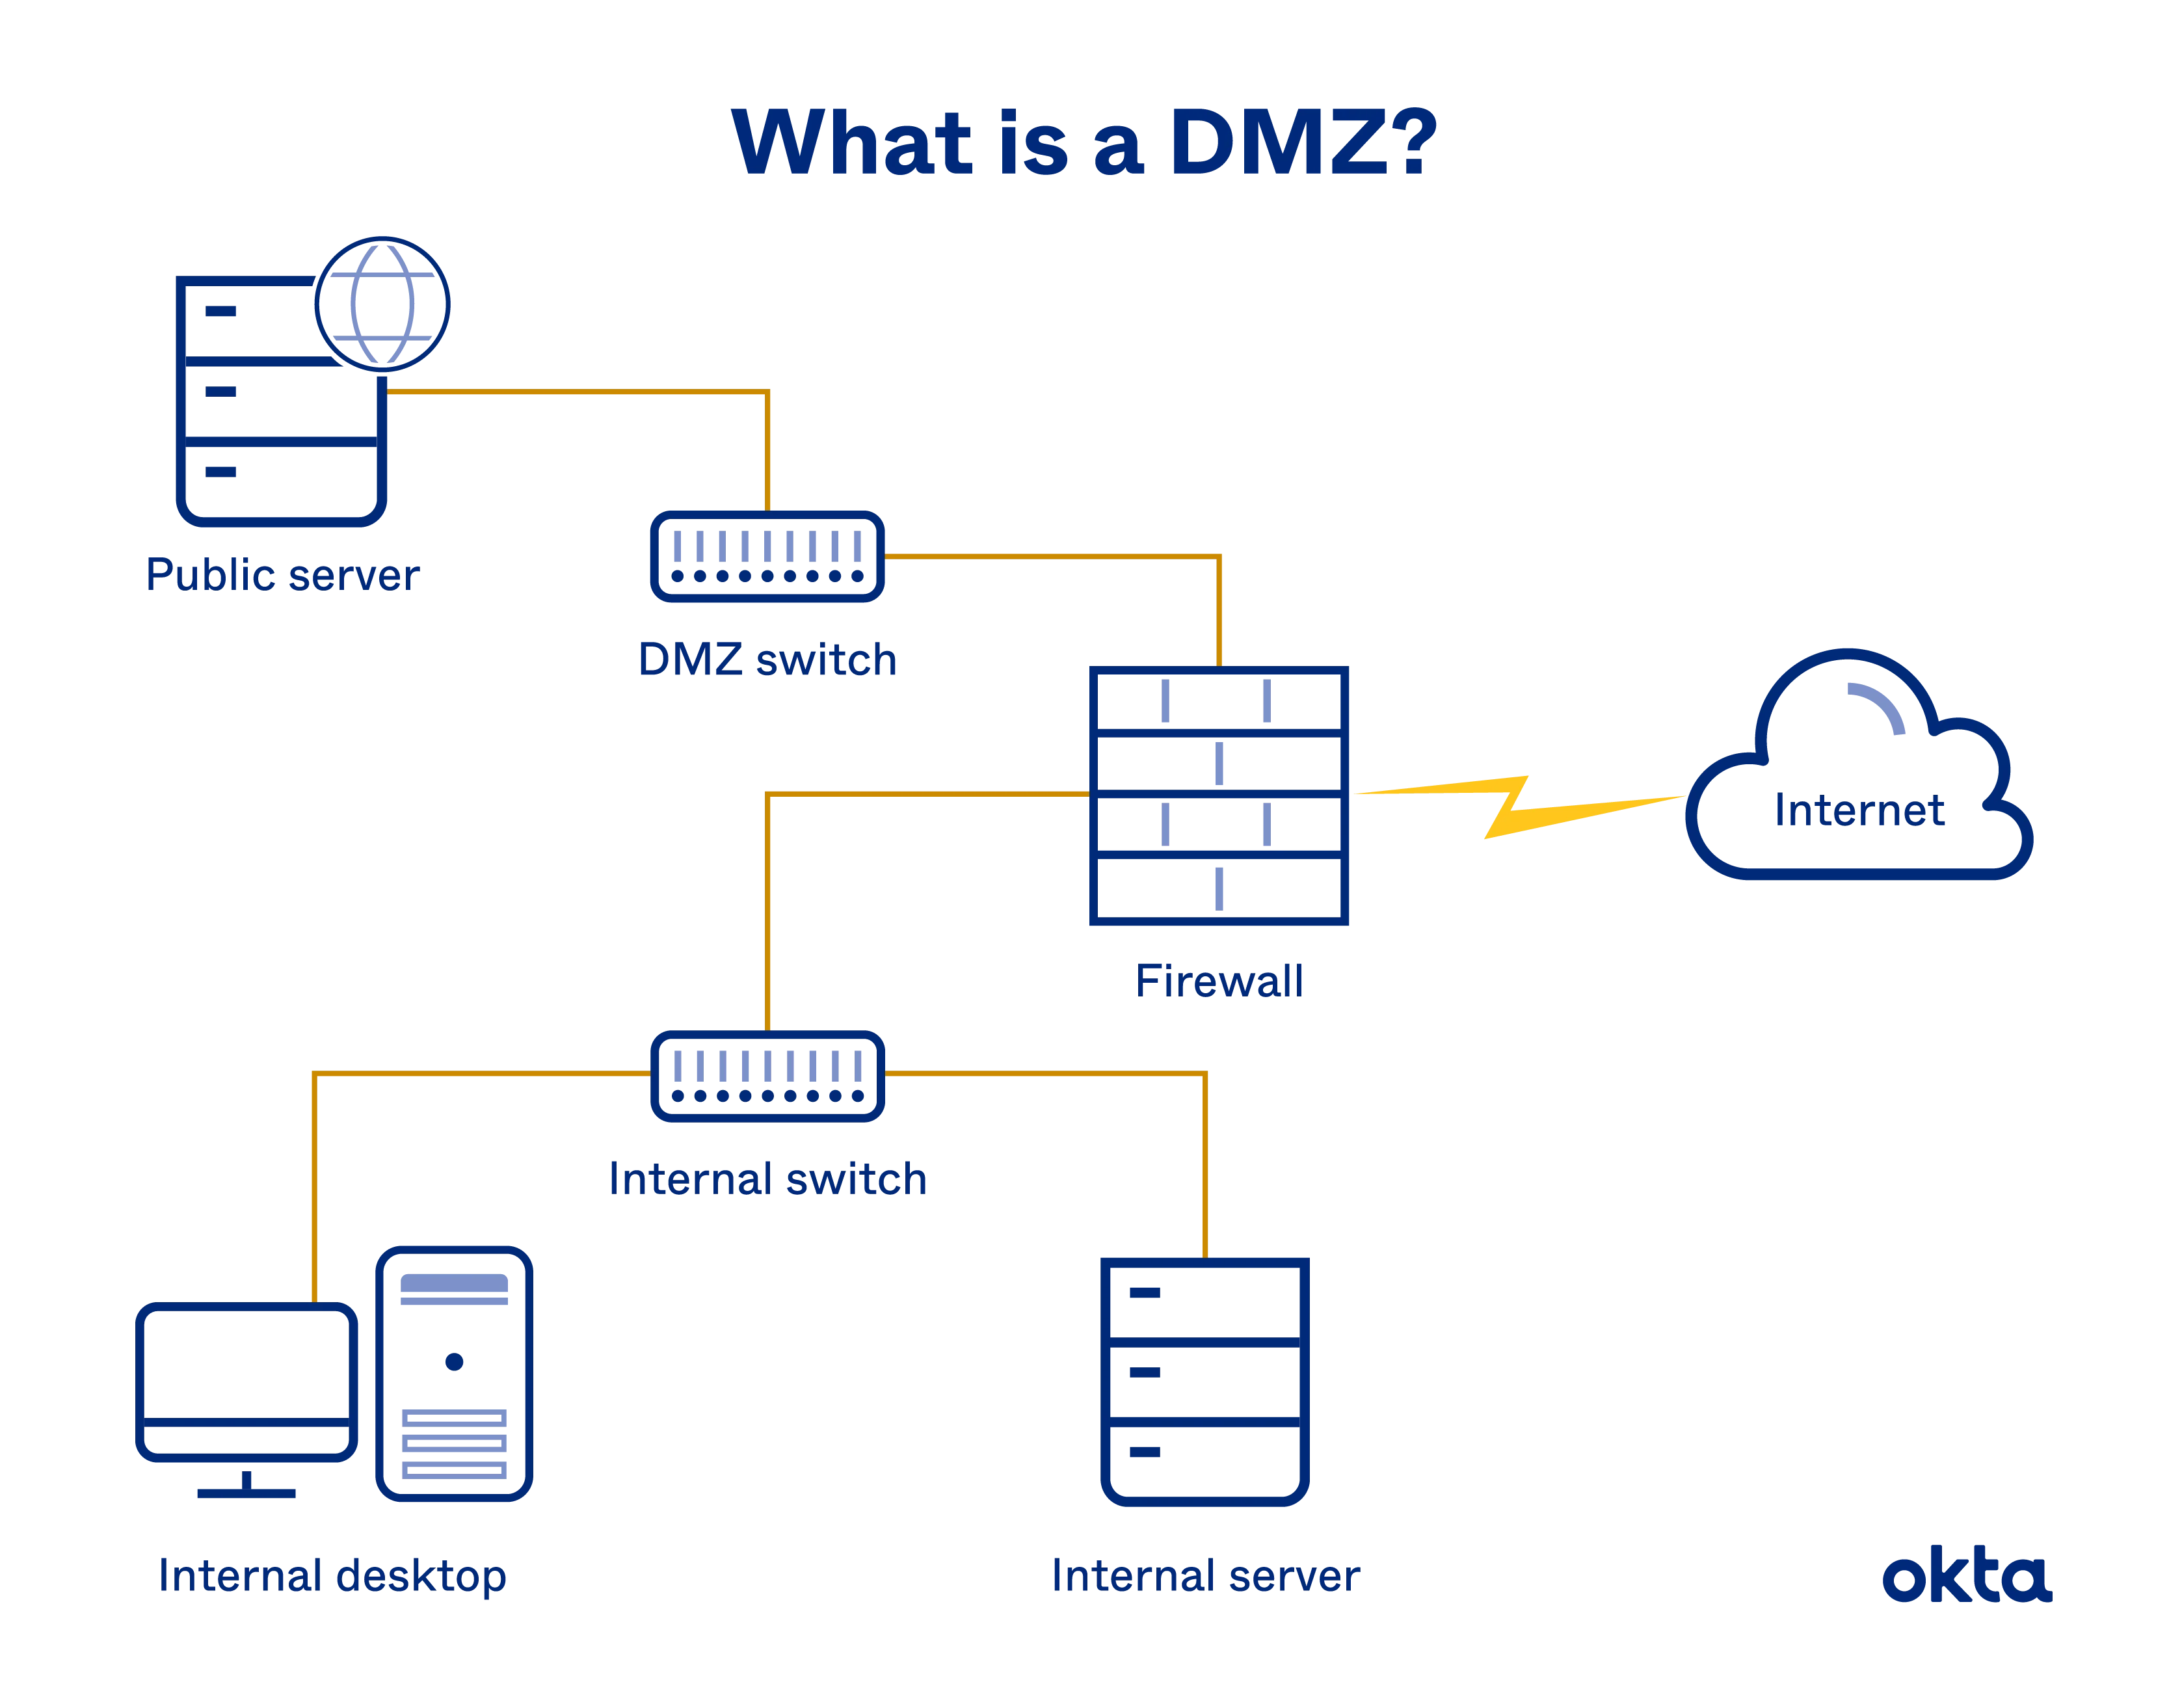
Demilitarisierte Zonen oder DMZs sind isolierte Netzwerksegmente, die durch ein physisches oder logisches Subnetz abgetrennt werden. Eine DMZ, auch als Perimeternetzwerk bezeichnet, fungiert als Puffer zwischen einem lokalen Netzwerk und Weitverkehrsnetzen (WANs) wie dem Internet. DMZ-Netzwerk-Frameworks isolieren kritische Systeme von anderen internen Netzwerken und erweitern zugleich die administrative Kontrolle über das Segment.
Außerdem lesenswert: Konfigurationsmanagement | Definition, Bedeutung und Vorteile
Warum brauche ich ein DMZ-Netzwerk?
Netzwerke von Organisationen entwickeln sich weiter, um zunehmenden Bedrohungstechniken für sensible Daten und kritische Infrastrukturen zu begegnen. In herkömmlichen Netzwerken mit extern zugänglichen Komponenten gab es keine Trennung zwischen öffentlich zugänglichen Segmenten wie E-Mail-Servern, Webservern, FTP, DNS und internen Elementen wie Datenbanken, proprietären Daten und weiteren Ressourcen. Eine DMZ ermöglicht es Ihnen:
- Für externe Benutzer verfügbare Ressourcen zu hosten, zu konfigurieren und zu warten
- Den Zugriff auf DMZ- und interne Netzwerkressourcen zu kontrollieren
- Zielsysteme mit zwei Ebenen des Firewall-Schutzes zu isolieren
Die Verbindung mit nicht vertrauenswürdigen Netzwerken kann erhebliche Cybersicherheitsrisiken bergen. Administratoren müssen die Anwendungen, Server und Systeme der Organisation isolieren, um eine mögliche Kompromittierung zu verhindern. DMZ-Netzwerke sind eine Lösung dafür.
Administratoren können öffentlich zugängliche Segmente an den Netzwerkperimeter verlagern und sensible LANs mit Firewalls abtrennen. Um Hackern die Arbeit zu erschweren, können Organisationen eine zweite Firewall zwischen der quasiöffentlichen DMZ und den öffentlichen Netzwerken platzieren, die auf die Ressourcen der Organisation zugreifen.
Außerdem lesenswert: Beste Datenbanksoftware und -systeme für 2021
Wie funktionieren DMZ-Netzwerke?
DMZ-Netzwerke sind Proxy-Netzwerke, die Daten zwischen privaten und nicht vertrauenswürdigen öffentlichen Netzwerken filtern und weiterleiten. Frühere Versionen von DMZ-Netzwerken verfügten möglicherweise über eine einzige Firewall, die den extern zugänglichen öffentlichen Bereich von den intern geschützten Ressourcen trennte.
Im Laufe der Zeit wurde die Bereitstellung von zwei Firewalls an beiden Enden des Perimeternetzwerks zum Standard bei demilitarisierten Zonen. Eine Firewall befindet sich zwischen den internen Netzwerken und der DMZ und überwacht den ausgehenden Datenverkehr, während die andere zwischen der DMZ und dem öffentlichen Netzwerk sitzt.
Sind DMZ-Netzwerke angreifbar?
Für böswillige Akteure, die auf die Kronjuwelen einer Organisation zugreifen wollen, führt ein Weg durch das DMZ-Netzwerk. Als Benutzer des öffentlichen Internets kann der Hacker über eine gültige Ressourcenanforderung in die demilitarisierte Zone gelangen. Gelingt es ihm, innerhalb des Perimeternetzwerks zusätzliche Berechtigungen zu erlangen, könnte der Benutzer Zugriff auf das interne Netzwerk erhalten oder die DMZ kompromittieren.
Webanwendungsserver, die mit internen Datenbanken verbunden sind, sind nur ein Beispiel dafür, wie ein Benutzer versuchen könnte, die Firewall zu überwinden. Mit den ausgefeilten Taktiken von heute können entschlossene Angreifer in DMZs oder im internen Netzwerk verweilen, während sie die nächsten Schritte zur Umgehung der Entdeckung und zum Datendiebstahl planen.
Obwohl DMZ-Netzwerke einst die Lösung für Data Loss Prevention (DLP) bei Webhosting-Organisationen waren, erschwert die zunehmende Verbreitung von Anwendungen die Abwehr lateraler Bewegungen im Netzwerk. Während Cybersicherheitsverantwortliche Alternativen prüfen, war keine Empfehlung so laut wie der Wechsel zu Zero Trust.
Was ist ein Zero-Trust-Netzwerk?
Ein Zero-Trust-Netzwerk ist ein konzeptionelles Framework, das Administratoren vollständige Transparenz und Kontrolle über den Netzwerkverkehr und die Ressourcen gibt – und vor allem die sensibelsten Datenpunkte des Netzwerks schützt. In einem Erkennungsprozess identifizieren Organisationen ihre wertvollsten digitalen Ressourcen und Netzwerksegmente, um eine defensive Architektur aufzubauen, die kritische Ressourcen priorisiert.
Während die Netzwerksicherheitsstrategie der Vergangenheit den Perimeter und Endbenutzer betrachtete und Bedrohungen bereits am Eindringen in das Netzwerk hindern wollte, wird dies von Tag zu Tag schwieriger. Cloud-Dienste, Remote-Arbeit und der IoT-Boom tragen allesamt zu zunehmend komplexen Netzwerkperimetern bei. Da sich die Grenze verändert, wird der Prozess, das Netzwerk als Ganzes kontinuierlich zu verteidigen, für Administratoren immer anstrengender.
Außerdem lesenswert: Beste Software für die Servervirtualisierung für 2021
Merkmale eines Zero-Trust-Netzwerks
- Inventar der Netzwerksegmente, Ressourcen und Datenverkehrsprotokolle, einschließlich der zu schützenden Angriffsflächen
- Identitäts- und Zugriffsverwaltung durch die Authentifizierung von Benutzern, Geräten und Apps
- Strikte Berechtigungsverwaltung für autorisierte Benutzer, um laterale Bewegungen zu verhindern
- Mikrosegmentierung über Netzwerk-Fabric, Hypervisor, Endpoint-Outsourcing oder NGFWs
- Robustes Protokollmanagement zur Verwaltung und Analyse vertrauenswürdiger und nicht vertrauenswürdiger Transaktionen
Zero Trust: mehr als nur ein Schlagwort
Seit seinen konzeptionellen Ursprüngen bei Forrester vor fast einem Jahrzehnt ist Zero Trust in den vergangenen Jahren zum bekanntesten Schlagwort der Cybersicherheit geworden. Auch wenn Hype die Bedeutung übertreiben kann, trifft das auf Zero Trust nicht zu. Organisationen, die ZTNA implementieren, erkennen, wie wertvoll die Ergebnisse für den Aufbau einer nachhaltigen Sicherheitsposition sind.
Der Nachteil dabei ist, dass Zero Trust kein konkretes Produkt oder kein konkreter Service nach dem Prinzip „one size fits all“ ist. Softwareentwickler können die benötigten Sicherheitstools bereitstellen, und Managed-Service-Provider können Unterstützung bei der Implementierung anbieten, doch der Umstieg und die damit verbundene Investition können für Administratoren eine schwierige Entscheidung sein.
Außerdem lesenswert: Mit Zero-Trust-Sicherheit Anwendungen und Datenbanken schützen
DMZ vs. Zero Trust: Worin besteht der Unterschied?
Sowohl DMZ- als auch Zero-Trust-Netzwerke zielen darauf ab, sensible Daten und Ressourcen zu schützen, und erfordern gewisse Investitionen in den Aufbau und die Pflege des Sicherheitssystems. Die Implementierung einer demilitarisierten Zone ist eine bewährte Methode und daher ein weitaus stärker standardisierter Prozess als die schwer fassbare Zero-Trust-Bereitstellung.
Die zunehmende Komplexität verteilter Netzwerke, des Datenverkehrs und der Endpunkte ist ein Grund dafür, dass DMZ-Netzwerke für die moderne Bedrohungslandschaft nicht stark genug sind. Perimeternetzwerke bieten einen greifbaren Puffer zwischen nicht vertrauenswürdigen Benutzern und internen Segmenten. Das ist jedoch ein völlig anderer Ansatz als Zero Trust, das von innen nach außen denkt und arbeitet.
Zero-Trust-Architekturen befinden sich innerhalb interner Netzwerke und platzieren Sicherheitskontrollen an festgelegten Segment-Gateways. Während frühere Netzwerke und sogar DMZs anfällig für Insider-Bedrohungen sind, ist Zero Trust heute die robusteste Strategie zur Bekämpfung lateraler Bewegungen zwischen Segmenten.
Ist die DMZ tot?
Es liegt nahe anzunehmen, dass Zero Trust eine überlegene Alternative zu DMZ-Netzwerken ist, doch die beiden Frameworks können zusammenarbeiten, um Organisationen optimale Sicherheit zu bieten.
Beide Frameworks bieten potenziellen Organisationen unterschiedliche Vorteile:
- DMZ-Netzwerke schaffen eine Zone mit hybriden Vertrauensbeziehungen und einen Puffer für Angreifer
- Zero-Trust-Netzwerke erstellen intern granular abgestufte Richtlinien zur Bekämpfung lateraler Bewegungen
Heute machen Virtualisierung und Containerisierung die Isolierung von Netzwerksegmenten, Ressourcen und Komponenten nahtlos. Der Bedarf an Webservern vor Ort nimmt weiter ab, da Organisationen Cloud-Dienste einsetzen, die das traditionelle Risiko eines Sprungs von der DMZ in das interne Segment beseitigen.
Außerdem lesenswert: On-Premises-Infrastruktur ist da, um zu bleiben. Welche Workloads gehören wohin?