


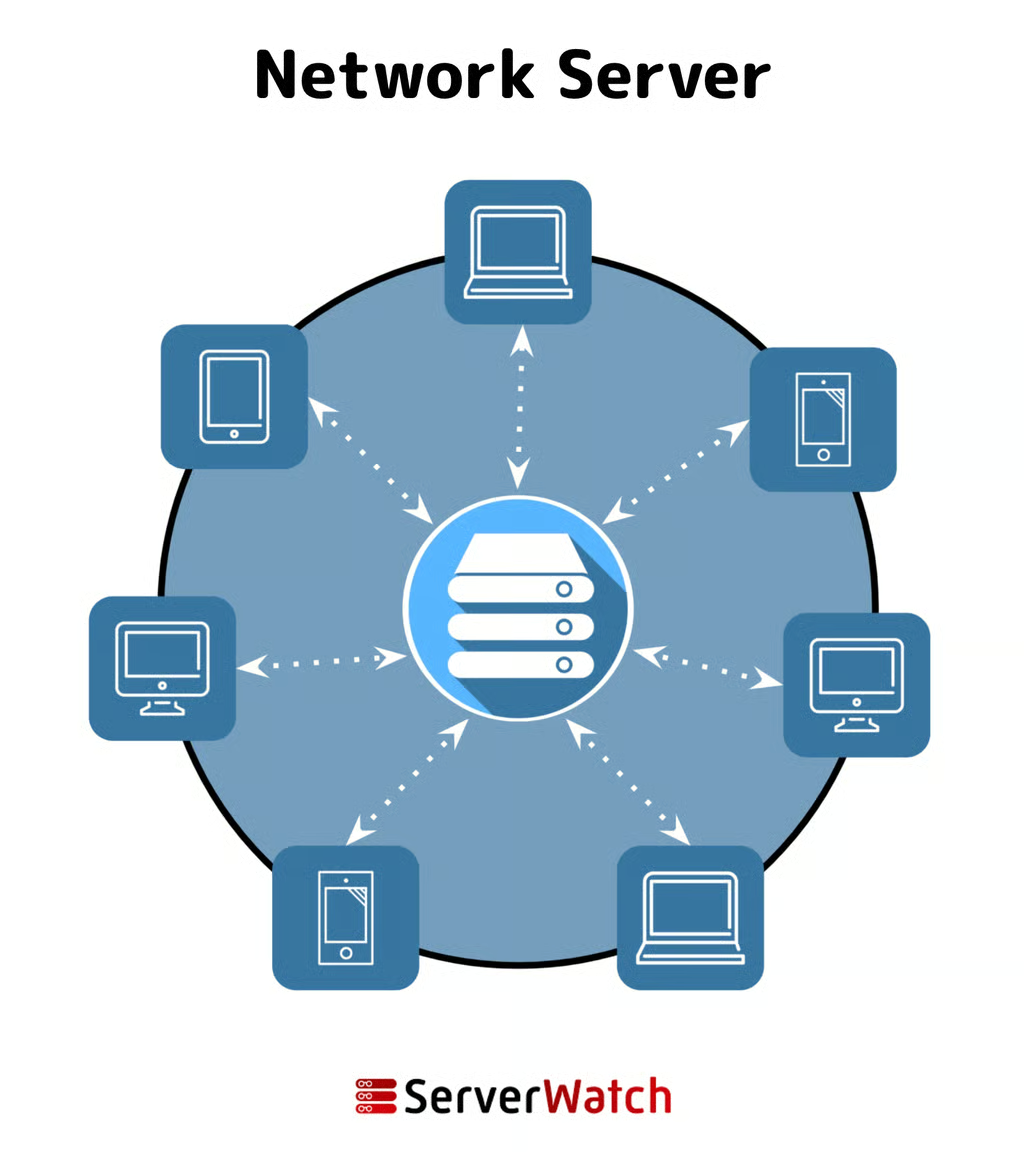
ネットワークサーバーは、ネットワークリソースを管理し、ネットワーク環境にあるクライアントと呼ばれる他のコンピューターにサービスを提供するために設計された、高性能なコンピューターです。通常のワークステーションとは異なり、ネットワークサーバーはデータストレージ、アプリケーションのホスティング、メール処理などのネットワーク業務に特化しています。
企業内の小規模なローカルネットワークから大規模なクラウドベースのインフラまで、ネットワークサーバーは情報とサービスの流れを円滑に維持する要です。データやアプリケーションの一元化を可能にし、組織にとって重要な資産の管理、保守、セキュリティ確保を容易にします。
この記事では、ネットワークサーバーの仕組みや主な種類、進化の方向性について解説します。また、基本的なネットワークサーバーの構築方法や主なユースケースも紹介します。最後に、ネットワークサーバーのセキュリティという重要なテーマにも触れます。
ネットワークサーバーはどのように動作するのか?
ネットワークサーバーは、コンピューターネットワークの中核として機能し、さまざまなデバイス間の通信とデータ交換を管理します。その動作は次のとおりです。
1. リクエストの受信
ネットワークサーバーは、クライアントコンピューターからのリクエストを常時待ち受けています。リクエストの内容は、ファイルへのアクセス、プログラムの実行、メールデータの取得などさまざまです。サーバーの主な役割は、こうしたリクエストに迅速に応答することです。
2. 処理と応答
リクエストを受信すると、サーバーはその種類と必要なリソースに基づいて処理します。例えば、Webページへのリクエストは、データベースへのアクセス要求とは異なる方法で処理されます。サーバーはハードウェアとソフトウェアのリソースを使ってリクエストを実行し、必要なデータまたはタスク完了の確認をクライアントに返します。
3. リソースの管理
サーバーは、リソースを効率的に管理・割り当てられるよう設計されています。これには、複数のリクエストの同時処理、タスクの優先順位付け、メモリや処理能力といったハードウェアの最適利用が含まれます。
4. ネットワーク管理
ネットワークサーバーは、ネットワークそのものの管理でも重要な役割を果たします。IPアドレスの割り当て、ネットワークトラフィックの管理、データ整合性の確保、セキュリティプロトコルの維持などがその例です。
5. サービスの種類
サーバーは、特定の種類のサービスを提供するよう特化させることができます。例えば、WebサーバーはWebサイトをホストし、ファイルサーバーはファイルとデータを管理し、メールサーバーはメールの保存と転送を担います。
ネットワークサーバーの種類
ネットワークサーバーは、提供するサービスによって分類できます。それぞれのサーバーの種類は、ネットワークインフラ内で固有の役割を果たし、異なるニーズや機能に対応します。一般的なネットワークサーバーには次のようなものがあります。
- Webサーバー:インターネットまたはイントラネットを介してクライアントにWebページをホスト・提供し、ユーザーがWebサイトにアクセスした際に要求されたページを配信します。
- ファイルサーバー:ファイルの保存と管理に特化し、ユーザーがネットワーク経由でファイルを保存、取得、共有できるようにします。データへのアクセス性とコラボレーションに不可欠です。
- データベースサーバー:データベースをホストし、クライアントからのデータクエリを管理します。大量のデータを効率的かつ安全に管理するうえで重要で、ビジネス環境でよく利用されます。
- メールサーバー:メール通信を管理・促進し、メールの保存、送受信メッセージの処理、安全かつ効率的なメール配信を実現します。
- アプリケーションサーバー:特定のアプリケーションをホストして実行し、ネットワークユーザーが利用できるソフトウェア、サービス、アプリケーションの実行基盤を提供します。
- プリントサーバー:1台以上のプリンターを管理し、クライアントからの印刷要求を処理します。印刷ジョブをキューに入れ、ネットワーク内の印刷リソースを管理します。
- ドメインネームシステム(DNS)サーバー:ドメイン名をIPアドレスに変換し、数値のIPアドレスではなく、なじみのあるドメイン名でWebサイトにアクセスできるようにします。
- 仮想サーバー:仮想化技術を使って1台の物理サーバー上で複数のサーバーインスタンスを稼働させ、ハードウェアの利用効率を最大化し、サーバー管理の柔軟性を高めます。
- プロキシサーバー:クライアントと別のサーバーの間に入る中継役として機能します。データキャッシュ、インターネットセキュリティ、アクセス制限の回避などに利用されます。
ネットワークサーバーの変化
ネットワークサーバーは、技術の進歩とデジタル環境における需要の変化を背景に、急速に進化しています。大きな変化が進んでいる主な領域は次のとおりです。
仮想化とクラウドコンピューティングの進展
ネットワークサーバーを取り巻く環境は、仮想化とクラウドコンピューティングへと大きく移行しています。この移行には、変化する需要に合わせてリソースを容易に調整できるスケーラビリティの向上など、多くのメリットがあります。
また、物理インフラの必要性が減るため、コスト削減にもつながります。クラウドベースのサーバーにより、企業はどこからでもサーバーリソースやアプリケーションにアクセスでき、コラボレーションやリモートワークの能力が高まります。
セキュリティ対策の強化
サイバー脅威の増加を受け、ネットワークサーバーにはより強固なセキュリティ対策が組み込まれています。転送中および保存中のデータを保護するため、高度な暗号化技術が採用されています。
現在のネットワークサーバーには、潜在的な脅威を特定して軽減する高度な侵入検知システムが搭載されることも多くなっています。脆弱性に迅速に対処し、保存・処理されるデータの完全性と機密性を確保するため、定期的なセキュリティ更新とパッチ適用も一般的になっています。
エネルギー効率とグリーンコンピューティング
環境問題が注目を集めるなか、エネルギー効率とグリーンコンピューティングの実践がネットワークサーバーにますます取り入れられています。これには、電力消費を削減するためのサーバーネットワーク運用の最適化、省エネルギー型ハードウェアの利用、データセンターでの持続可能な取り組みの導入などが含まれます。こうした取り組みは、カーボンフットプリントの削減に役立つだけでなく、エネルギー使用量の面でも大幅なコスト削減につながります。
自動化の進展とAIの統合
自動化と人工知能(AI)は、ネットワークサーバー管理プラットフォームに変革をもたらしています。AIアルゴリズムは予測保守を支援し、問題が深刻化する前に潜在的な障害を予測します。
負荷分散とリソース割り当ての自動化によりサーバー性能が最適化され、手作業による監視の必要性が最小限に抑えられます。AIと自動化の統合によって、ネットワークサーバーの信頼性と効率が向上します。
エッジコンピューティング
エッジコンピューティングは、ネットワークサーバーの配置に大きな変化をもたらしています。データが生成される場所の近くで処理することで、エッジサーバーネットワークはレイテンシを短縮し、帯域幅の利用効率を高めます。
これは、リアルタイム処理を必要とするモノのインターネット(IoT)デバイスやアプリケーションに特に有効で、より高速で信頼性の高いサービスにつながります。
スケーラビリティと性能の向上
現代のネットワークサーバーはスケーラビリティを考慮して設計されており、組織は成長に合わせてサーバーの能力を拡張できます。処理能力とメモリ技術の進歩がこの拡張性に寄与し、性能を損なわずに増加する負荷へ対応できるようになっています。急速に変化するデジタル環境で競争力を維持するには、この適応性が不可欠です。
ソフトウェア定義ネットワーキング(SDN)の採用
ソフトウェア定義ネットワーキング(SDN)は、ネットワーク管理のパラダイムを変えています。ネットワークの制御ロジックを基盤となるハードウェアから分離することで、SDNはより機敏で柔軟なネットワーク構成・管理手法を実現します。
この変化により、ネットワーク要件の変化に素早く適応でき、ネットワークの問題をより効率的に管理・トラブルシューティングできるようになります。
ネットワークサーバーの特徴
ネットワークサーバーには、ネットワーク環境におけるさまざまなタスクや課題に対応するための多様な機能が備わっています。これらの特徴を理解することは、ネットワークサーバーの能力と潜在的な用途を把握するうえで重要です。
強力な処理能力
ネットワークサーバーには高性能プロセッサが搭載され、複数のコアを備えることも少なくありません。この強力な処理能力は、同時に発生するリクエストを処理し、複雑な処理を迅速に実行するために不可欠です。
データを高速に処理する能力は、トラフィックの多いWebサイト、大規模なデータベース、負荷の高い計算処理を扱う環境で極めて重要です。高負荷時にもシームレスな運用を維持できます。
大容量メモリ
サーバーは大容量メモリを備えていることが特徴で、複数の処理や大規模なデータセットを効率的に管理するうえで重要です。大容量メモリにより、サーバーは一時データをより多く保存して素早くアクセスでき、利用のピーク時にも性能が向上します。
この機能は、オンライン取引処理システムなど、リアルタイムのデータ処理を必要とするアプリケーションで特に重要です。
スケーラビリティ
ネットワークサーバーにおけるスケーラビリティとは、需要の増加に応じてストレージ、メモリ、処理能力などのリソースを拡張できる能力を指します。この適応性により、企業は全面的な刷新を行わずにサーバーの能力を高められ、増加するワークロードや拡大するユーザーベースに対応する費用対効果の高い手段となります。
高度なセキュリティプロトコル
ネットワークサーバーは、サイバー脅威から保護するためにさまざまな高度なセキュリティプロトコルを実装しています。これには、不正アクセスを遮断するファイアウォール、データのプライバシーを守る暗号化、安全なデータ転送を実現するセキュアソケットレイヤー(SSL)などがあります。
定期的なセキュリティ更新とパッチ適用も重要な機能であり、脆弱性に対処してデータセキュリティを強化します。
冗長性とフェイルオーバー機能
冗長性とフェイルオーバー機能は、継続的な運用を維持するうえで重要です。冗長性とは、データを利用可能な状態に保つため、予備のハードディスクなどのバックアップコンポーネントを用意することです。
フェイルオーバーシステムにより、コンポーネントに障害が発生した場合でも、バックアップシステムまたはコンポーネントへ自動的に切り替えることで、サーバーは円滑な稼働を継続できます。
リモート管理と監視
リモート管理ツールを使えば、管理者は離れた場所からサーバーの運用を監視・管理できます。サーバー性能の監視、ネットワークトラフィックの管理、問題のリモートトラブルシューティングなどが可能で、複数の拠点や異なる地域にあるサーバーの保守に役立ちます。
仮想化のサポート
仮想化のサポートは、多くのネットワークサーバーに備わる重要な機能です。1台の物理サーバー上で複数の仮想サーバーを稼働させられます。これによりリソース利用率を最大化できるだけでなく、異なるオペレーティングシステムやアプリケーションを柔軟に管理でき、より効率的で費用対効果の高いサーバーインフラを実現できます。
エネルギー効率
ネットワークサーバーでは、電力消費を削減する設計が重視され、エネルギー効率がますます重要になっています。省エネルギー型コンポーネントの利用や、サーバー負荷に応じてエネルギー使用量を動的に調整する電力管理システムの導入などがその例です。
こうした省エネルギーの取り組みは費用対効果に優れるだけでなく、サーバー運用による環境負荷の低減にも貢献します。
ネットワークサーバーの構築方法
ネットワークサーバーの構築には複数の手順があり、ネットワーク内でサーバーを効率的かつ安全に機能させるには、それぞれが重要です。ここでは、ネットワークサーバーをセットアップするための簡単な手順を紹介します。
1. サーバーの目的を定義する
最初の手順は、サーバーの主な機能を特定することです。この判断が、ハードウェアの選定からソフトウェアの構成まで、その後のすべての選択に影響します。例えば、ファイルサーバーには十分なストレージ容量が必要ですが、WebサーバーにはWebトラフィックを処理する効率的な処理能力が求められます。
2. ハードウェアを選択する
ハードウェアは、サーバーの想定用途に合ったものを選ぶ必要があります。主な要素は次のとおりです。
- プロセッサ:高性能なタスクには、より高速なプロセッサが必要です。
- メモリ:十分なRAMにより、スムーズなマルチタスク処理と効率的な動作が実現します。
- ストレージ:安価なストレージには従来型のHDDを、より高速なアクセスにはSSDを選択します。
- ネットワークインターフェース:想定するネットワーク速度と種類に適したネットワークインターフェースをサーバーに備えます。
3. オペレーティングシステムを選択する
オペレーティングシステム(OS)は、サーバーのタスクとの互換性、セキュリティ機能、管理者の習熟度に基づいて選択する必要があります。Windows Serverは使いやすく幅広くサポートされている一方、Linuxは柔軟性に優れ、堅牢なセキュリティ機能を理由に選ばれることが多くなっています。
4. ネットワーク設定を構成する
サーバーをネットワークに適切に統合するには、ネットワーク構成が極めて重要です。具体的には、次の設定を行います。
- 静的IPアドレス:信頼性の高いネットワーク識別のため、静的IPを割り当てます。
- DNS設定:ネットワーク名の解決に必要なDNS設定を行います。
- サブネットマスクとゲートウェイ:サーバーがネットワーク上で正しく通信できるよう、これらを定義します。
5. サーバーソフトウェアをインストールして構成する
サーバーの目的に関連するソフトウェアをインストールします。例えば、WebサーバーにはApacheやNginx、データベースサーバーにはSQL Serverを使用します。構成では、ユーザーアクセスの設定、動作パラメーターの定義、想定される負荷に応じた性能の最適化などを行います。
6. セキュリティ対策を設定する
堅牢なセキュリティ対策を実装することが重要です。主なセキュリティ対策には、次のようなものがあります。
- ファイアウォール:不正アクセスから保護するため、ファイアウォールをインストールして構成します。
- ユーザーアクセス制御:機密データへのアクセスを制限するため、ユーザー権限を定義します。
- データ暗号化:転送中および保存中のデータを暗号化します。
- セキュリティ更新:脆弱性にパッチを適用するため、すべてのソフトウェアを定期的に更新します。
7. サーバーをテストする
サーバーが意図したとおりに動作することを確認するには、徹底したテストが不可欠です。これには、ピーク時の条件下で性能を測定する負荷テストや、データ保護対策が有効であることを検証するセキュリティテストが含まれます。
8. 定期的な保守と監視
サーバーを長期的に健全な状態に保つには、継続的な保守が不可欠です。定期的に確認すべき項目は次のとおりです。
- 性能チェック:サーバーの性能を定期的に監視し、問題があれば速やかに対処します。
- セキュリティログの確認:不審な活動がないか、セキュリティログを定期的に確認します。
- ソフトウェア更新:セキュリティと安定性を確保するため、すべてのサーバーソフトウェアを最新の状態に保ちます。
- データバックアップ:ハードウェア障害などによるデータ損失を防ぐため、データを定期的にバックアップします。
ネットワークサーバーの用途
ネットワークサーバーは汎用性が高く、さまざまな業界の多様なシナリオで重要な役割を果たしています。その用途を理解することは、現代のコンピューティング環境における重要性を把握するうえで役立ちます。一般的な用途には、次のようなものがあります。
- Webホスティング:ネットワークサーバーはWebサイトのホスティングに不可欠で、インターネット経由でユーザーにコンテンツを提供します。オンラインでの存在感を必要とする企業や組織にとって重要です。
- ファイルストレージと共有:ファイルを一元的に保存・共有するリポジトリとして使用され、ネットワークサーバーは安全かつ効率的なドキュメントへのアクセスとコラボレーションを促進します。特に企業環境で有用です。
- データベース管理:データベースサーバーは大規模なデータセットを保存・管理します。銀行、医療、小売などの分野で、高速かつ信頼性の高いデータ処理と分析に不可欠です。
- メールホスティング:メールサーバーはメール通信の保存と転送を処理し、企業内で安全かつ効率的なメール運用を実現します。
- アプリケーションホスティング:アプリケーションサーバーは業務アプリケーションをホスティングして実行し、CRMシステムなどのソフトウェアを複数のユーザーが効果的に利用するために必要なリソースを提供します。
- 仮想化:ネットワークサーバーは仮想化を可能にし、単一の物理サーバー上で複数の仮想マシンを稼働させることで、リソース利用を最適化し、コストを削減します。特にデータセンターで有効です。
- ストリーミングメディア:メディアサーバーは、動画や音声などのマルチメディアコンテンツの保存とストリーミングを専門に扱います。エンターテインメント業界やコンテンツ配信ネットワークで重要な役割を果たします。
- ゲーム:ゲームサーバーはオンラインのマルチプレーヤーゲームをホスティングし、ゲームの状態を管理して、世界中のプレーヤーにシームレスなゲーム体験を提供します。
- Eコマース取引:ネットワークサーバーはオンライン小売におけるEコマース取引を処理し、ユーザー認証や決済処理を担うとともに、安全なオンラインショッピング体験を実現します。
- リモートワークのサポート:ネットワークサーバーはリモートワークに不可欠で、VPNアクセス、ファイル共有、アプリケーションへのアクセスをサポートし、リモート従業員の生産性とコラボレーションを実現します。
ネットワークサーバーのセキュリティを強化する
脅威が絶えず進化する今日のデジタル環境では、ネットワークサーバーの保護が極めて重要です。ネットワークサーバーのセキュリティを強化するための、より詳細な戦略を紹介します。
定期的なソフトウェア更新とパッチ管理
サーバーソフトウェアとオペレーティングシステムを頻繁に更新することが重要です。このプロセスでは、新たに発見された脆弱性に対処する最新のセキュリティパッチをインストールします。
更新の定期的なスケジュールを設定し、新しいパッチを積極的に監視することで、既知の脆弱性からサーバーを保護できます。
堅牢なファイアウォールと侵入防止システム
強力なファイアウォールを実装することで、あらかじめ定めたセキュリティルールに基づいてネットワークトラフィックを制御する、第一の防御線を構築できます。さらに、侵入防止システム(IPS)を使用してネットワーク上の活動を継続的に監視し、悪意のある行為やポリシー違反の兆候を検出することで、セキュリティをさらに強化します。
高度な暗号化技術
暗号化は、ネットワーク上を転送中のデータと、サーバー上で保存中のデータの両方を保護する鍵となります。データ転送にSSL/TLSプロトコルを使用し、保存された機密データを暗号化することで、傍受されたデータを権限のない第三者が容易に解読できないようにします。
強力な認証とアクセス制御
2要素認証(2FA)などの強力な認証方式でセキュリティを強化すると、不正アクセスのリスクを大幅に低減できます。アクセス制御を厳格に適用し、重要なサーバーリソースには許可された担当者だけがアクセスできるようにする必要があります。また、これらの権限は定期的に見直して更新します。
定期的なセキュリティ監査と脆弱性評価
セキュリティ監査と脆弱性評価を実施することで、潜在的なセキュリティ上の弱点を特定し、対策を講じることができます。これらの評価では、古いシステム、不要なサービス、脆弱なパスワードポリシーなどを含め、包括的に確認します。
ネットワークのセグメンテーションと監視
ネットワークをセグメント化すると、ネットワークの各部分を分離でき、侵害が発生した場合の影響を封じ込められます。ネットワークトラフィックとサーバーログを継続的に監視することは、異常な活動や潜在的なセキュリティ脅威を早期に検出するうえで不可欠です。
マルウェア対策とウイルス対策
ネットワークサーバーに堅牢なマルウェア対策ソフトウェアとウイルス対策ソフトウェアをインストールすることは、マルウェアやその他の悪意のあるソフトウェアから保護するために不可欠です。最新の脅威に対抗するには、これらのソフトウェアを定期的に更新する必要があります。
従業員のトレーニングと意識向上
セキュリティのベストプラクティスについて従業員を教育することは、サイバーセキュリティの重要な要素です。フィッシング攻撃の見分け方、安全なインターネット利用、セキュリティプロトコルの重要性について定期的にトレーニングを行うことで、ヒューマンエラーによるセキュリティ侵害のリスクを大幅に低減できます。
バックアップとディザスタリカバリ計画
重要なデータを定期的にバックアップし、包括的なディザスタリカバリ計画を用意することが不可欠です。これらの対策により、セキュリティ侵害やシステム障害が発生した場合でも、データを復旧して業務を最小限の中断で再開できます。
安全な構成とハードニング
サーバーを適切に構成し、ハードニングすることが重要です。これには、不要なサービスの無効化、使用していないポートの閉鎖、デフォルトのアカウントやパスワードの削除などが含まれます。セキュリティ設定とポリシーを調整して攻撃に対するサーバーの耐性を高めることで、さらなるセキュリティ層を追加できます。
結論:ネットワークサーバーの影響と未来
ネットワークサーバーは現代のデジタルインフラの中核を担い、さまざまな分野でデータの管理、通信の促進、アプリケーションの稼働を支える不可欠な役割を果たしています。その進化は、仮想化の進展、セキュリティ対策の強化、AIや機械学習の統合などの技術進歩によって特徴づけられ、より効率的で安全かつインテリジェントなサーバーソリューションにつながっています。
今後、ネットワークサーバーの未来は、継続的な技術の進歩と、つながる世界の高まるニーズによって形づくられていくと考えられます。サイバー脅威が進化するにつれ、ネットワークサーバーのセキュリティ対策も進化し、機密データとネットワークの完全性を堅牢に保護していくでしょう。IoTの普及とリモートワークソリューションへの依存の高まりも、こうした新たな需要に応えるサーバーのイノベーションを促進します。
データセンターの管理と保護に役立つ、最適なサーバー管理ソフトウェア、最適なサーバーセキュリティツール、最適なサーバーバックアップソフトウェアのガイドをご覧ください。