


コンテナとは、ソフトウェアの一部を実行するために必要なすべてのもの、つまりコード、ランタイム、システムツール、システムライブラリ、設定を含む、軽量で独立した実行可能なソフトウェアパッケージです。このテクノロジーは、コンテナ化と呼ばれる、より大きなトレンドの一部です。コンテナ化とは、ソフトウェアを他のプロセスから依存関係を分離した状態で実行できるよう、パッケージ化する手法を指します。
この記事では、コンテナ化とは何か、コンテナの主要コンポーネント、仮想マシン(VM)との違いについて解説します。以下のセクションでは、メリット、ユースケース、主要なコンテナ技術についても取り上げます。最後に、コンテナ化における潜在的な課題と今後のトレンドを考察します。
コンテナを理解する
コンテナを使うと、開発者はアプリケーションを分離された環境にパッケージ化して実行できます。このプロセスはコンテナ化と呼ばれます。このテクノロジーにより、開発者のローカルワークステーションから本番サーバーまで、OSの設定や基盤となるインフラの違いを気にすることなく、さまざまな環境に一貫性のある効率的な方法でソフトウェアをデプロイできます。
従来のデプロイ方法とは異なり、コンテナはアプリケーションとその依存関係をコンテナイメージに内包します。このイメージには、アプリケーションの実行に必要なコード、ランタイム、ライブラリ、システムツールがすべて含まれます。コンテナはホストシステムのカーネルを共有しながらも、独自のファイルシステム、CPU、メモリ、プロセス空間を保持するため、仮想マシンよりもはるかに軽量で、リソース効率に優れています。
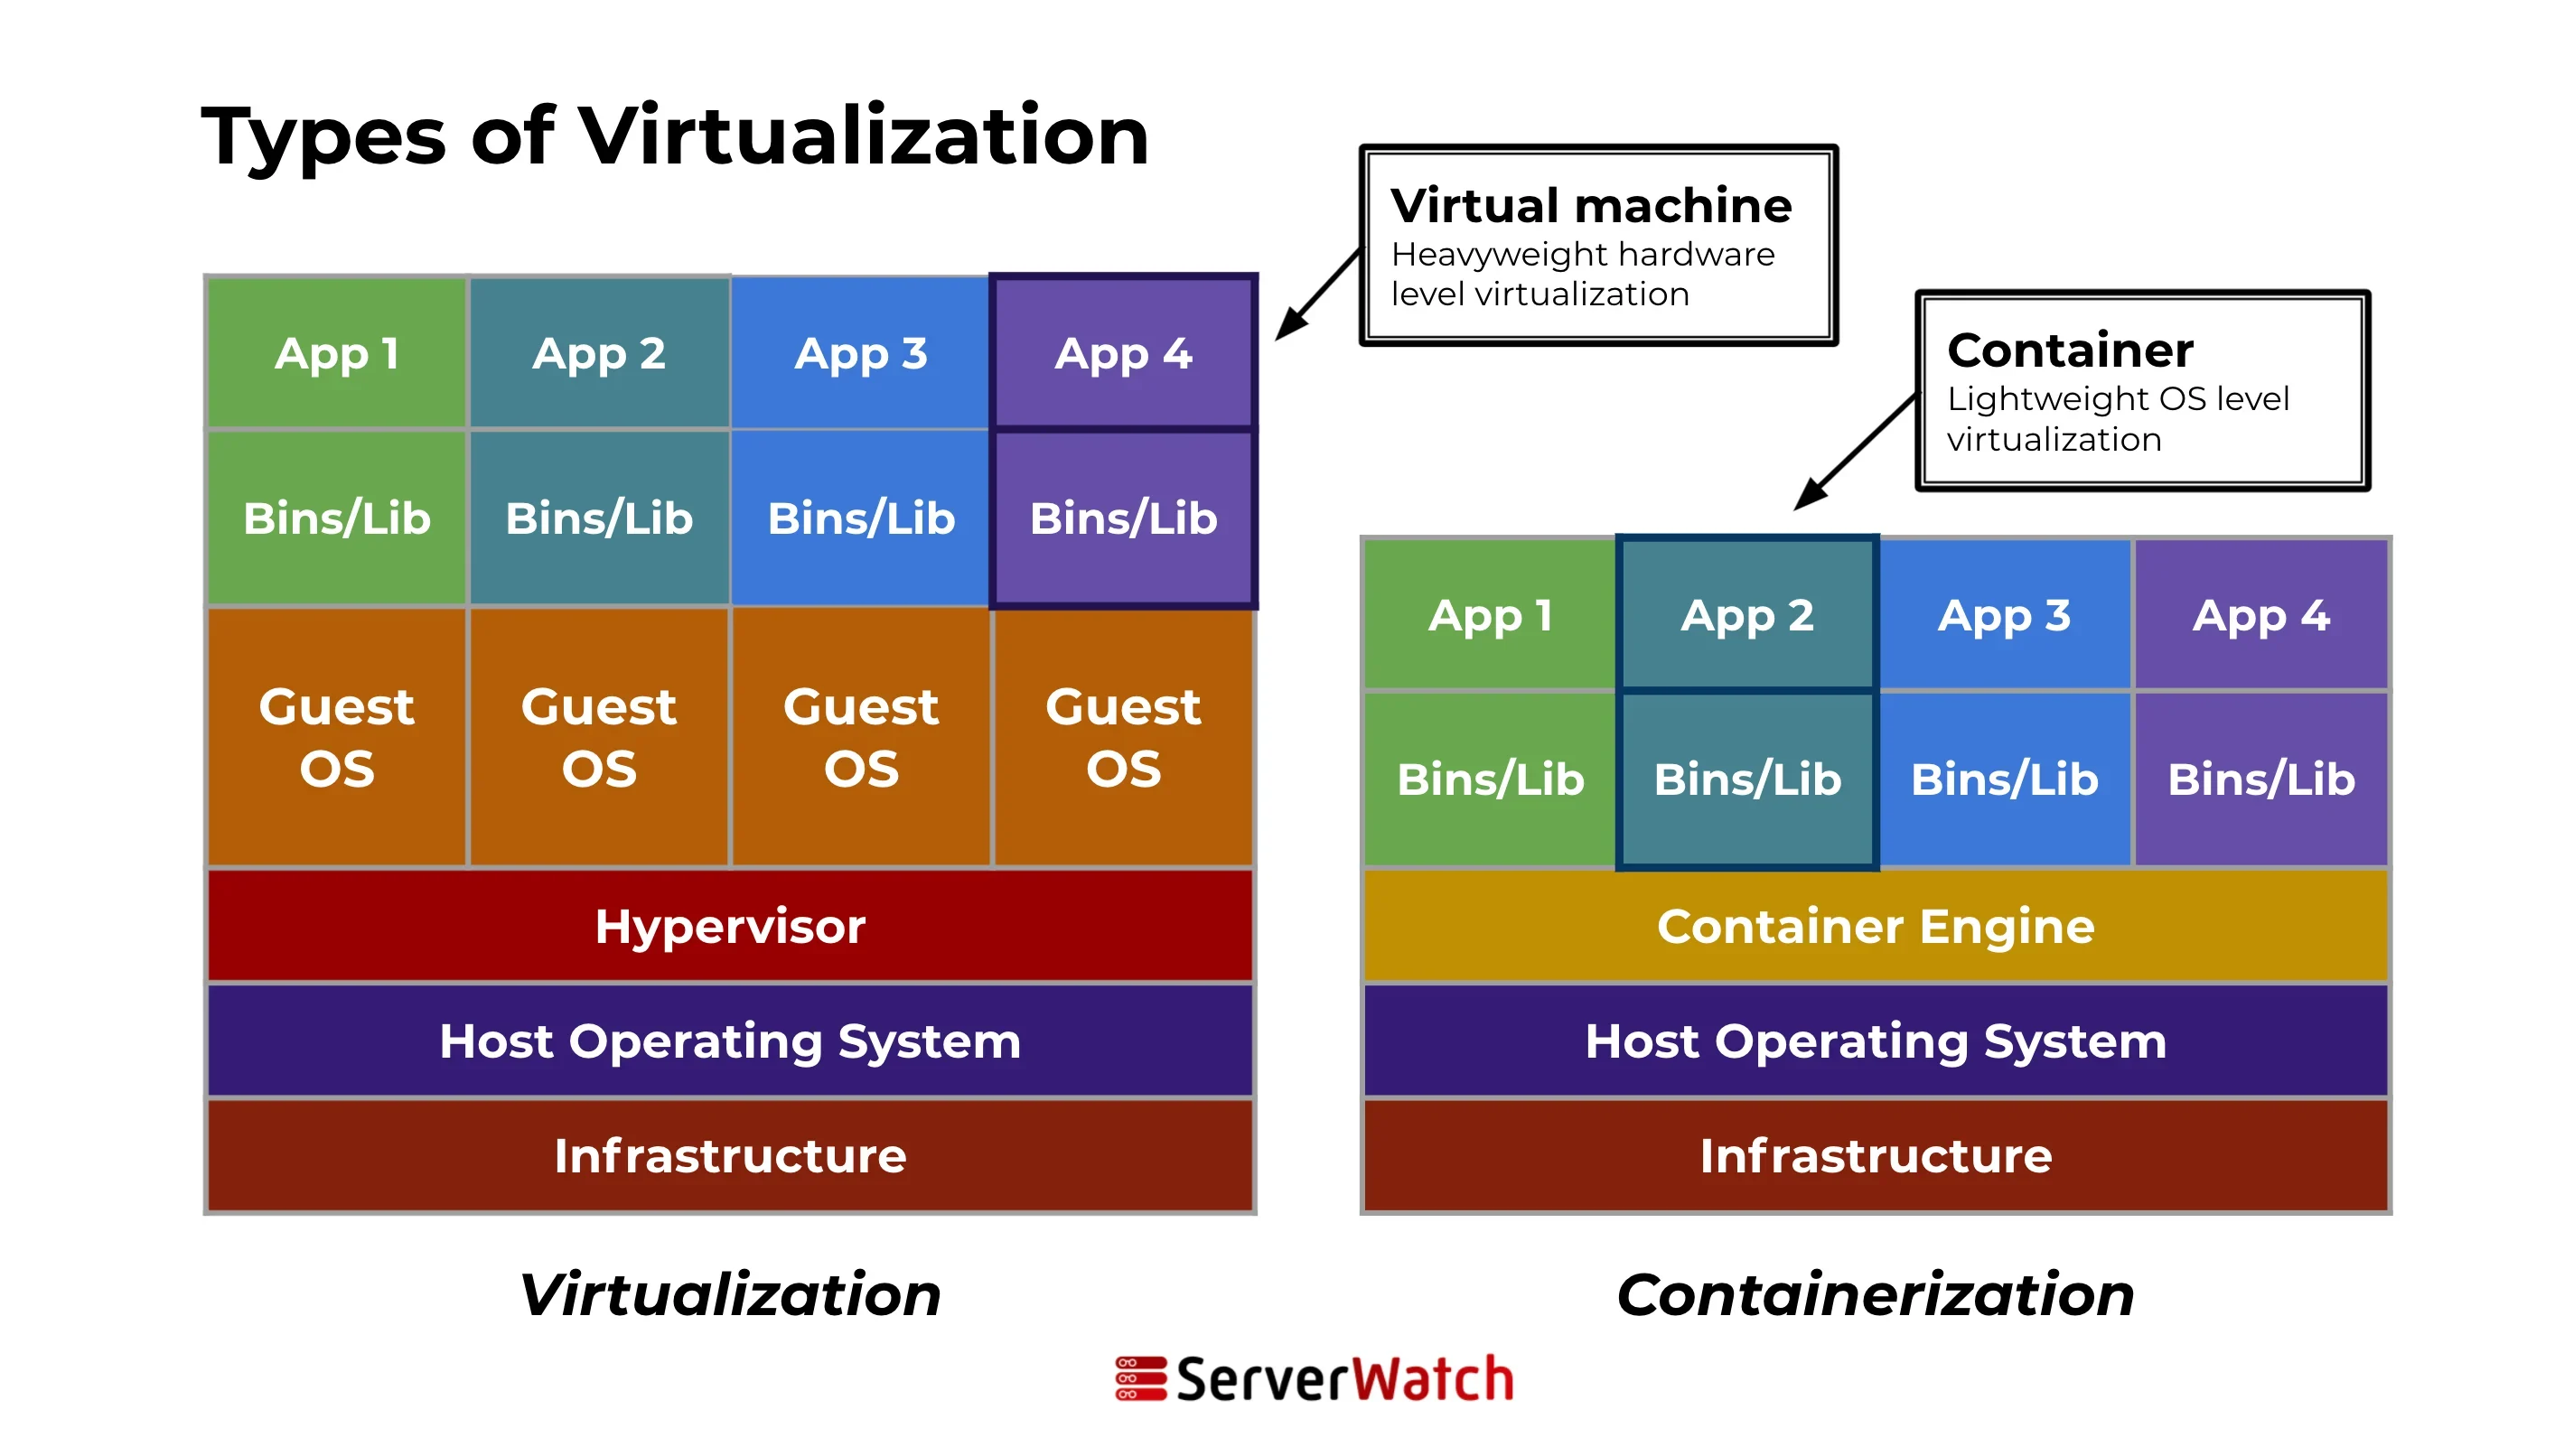
コンテナと仮想マシンの違い
コンテナとVMはいずれも、アプリケーションを実行する分離環境を提供するために使われますが、その仕組みは根本的に異なります。以下の表では、コンテナ化と仮想化の違いをまとめています。
| アーキテクチャ | リソース管理 | |
|---|---|---|
| コンテナ | コンテナはホストシステムのカーネルを共有しますが、アプリケーションのプロセスはシステムから分離します。 インスタンスごとに完全なOSを必要としないため、VMよりも軽量で起動も高速です。 | コンテナはホストシステムのカーネルを共有し、アプリケーションとそのランタイム環境だけを必要とするため、VMより効率的で、消費するリソースも少なくなります。 |
| 仮想マシン | VMには、アプリケーションとその依存関係だけでなく、ゲストOS全体も含まれます。このOSは、ハイパーバイザーによって提供される仮想ハードウェア上で動作します。ハイパーバイザーはホストの物理ハードウェア上に配置されます。 VMは互いに分離され、ホストシステムからも分離されるため、高度なセキュリティと制御性を実現します。 | 各VMで完全なOSを実行する必要があるため、より多くのシステムリソースを消費し、基盤となるハードウェアの利用効率が低下する可能性があります。 |
コンテナ化の仕組みとは?
コンテナ化では、独自の実行環境を備えたコンテナにアプリケーションを内包します。このプロセスには、次のようないくつかの手順があります。
- コンテナイメージの作成このイメージは、アプリケーションの実行に必要なコード、ランタイム、ライブラリ、設定などすべてを含む、軽量で独立した実行可能なパッケージです。
- イメージの実行イメージをコンテナエンジン(Dockerなど)上で実行すると、ホストOSのユーザー空間で、分離されたプロセスとして動作します。
- 分離とリソース割り当てコンテナは分離された空間で動作します。Linuxでは名前空間とcgroupsを利用し、コンテナ同士やホストシステムに干渉しないようにします。この分離により、コンテナ単位でリソース割り当てを管理することも可能になります。
コンテナの主要コンポーネント
コンテナは、いくつかの主要コンポーネントで構成されています。
- コンテナエンジンこれは、コンテナの実行環境を提供する中核ソフトウェアです。Dockerやrktなどがその例です。エンジンはコンテナの作成、実行、ライフサイクル管理を行います。
- コンテナイメージこれは、アプリケーションの実行に必要なコード、ランタイム、システムツール、ライブラリ、設定など、すべてのコンポーネントを含む静的ファイルです。
- レジストリこれは、コンテナイメージを保持するストレージおよびコンテンツ配信システムです。ユーザーはレジストリからイメージをプルして、コンテナをデプロイできます。
- オーケストレーションツール複数のコンテナを管理するためのツールです。コンテナ化されたアプリケーションのデプロイ、スケーリング、運用を自動化します。Kubernetesはオーケストレーションツールの代表例です。
- 名前空間とcgroupsコンテナの分離に使われるLinuxの機能です。名前空間は各コンテナに独立したワークスペース(ファイルシステム、ネットワークスタックなど)を持たせ、cgroupsは各コンテナへのリソース割り当て(CPU、メモリ、ディスクI/Oなど)を管理します。
コンテナのユースケース
コンテナは現代のソフトウェア環境において、開発、デプロイ、管理に関するさまざまなニーズに対応する幅広い用途があります。その柔軟性と効率性から、多くの場面で人気の選択肢となっています。
マイクロサービスとクラウドネイティブアプリケーション
コンテナは本質的にマイクロサービスに適しています。マイクロサービスとは、アプリケーションを小規模で独立したサービスから構成する設計手法です。各マイクロサービスを個別のコンテナに内包することで、環境を分離し、競合を減らし、それぞれのサービスを独立して容易に更新・スケーリングできます。
クラウドネイティブ環境では、コンテナによってアプリケーションの高いスケーラビリティと回復力を実現できます。コンテナは容易に複製、管理、監視できるため、効率的な負荷分散と高可用性が可能になります。
また、Kubernetesなどのオーケストレーションツールを使えば、コンテナを動的に管理し、リソースの最適利用、自動修復、需要に応じたスケーリングの効率化を実現できます。
継続的インテグレーション/継続的デリバリー(CI/CD)パイプライン
コンテナはCI/CDパイプラインにシームレスに統合でき、開発から本番まで一貫した環境を実現します。この一貫性により、開発サイクルの早い段階で問題を特定し、修正できます。
さらに、コンテナをテスト環境の自動化に利用すれば、すべてのコミットを本番に近い環境でテストできます。その結果、より信頼性の高いデプロイと、リリースサイクルの短縮につながります。
最後に、コンテナはアプリケーションとその環境を内包するため、開発、テスト、ステージング、本番の各環境でソフトウェアが同じように動作することを保証し、環境の違いによるデプロイ失敗を減らします。
アプリケーションのパッケージ化と配布
コンテナはアプリケーションとその依存関係をすべて内包するため、異なる環境向けにソフトウェアを簡単にパッケージ化して配布できます。コンテナは可搬性に優れており、変更を加えずにさまざまなプラットフォームやクラウド環境でアプリケーションを実行できます。
また、コンテナレジストリには複数バージョンのコンテナイメージを保存でき、必要に応じて以前のバージョンへ簡単にロールバックできます。この機能により、アプリケーションのデプロイの信頼性と安定性が高まります。
コンテナ化の13のメリット
コンテナ化は数多くのメリットをもたらすため、現代のソフトウェア開発およびデプロイ戦略の中核となっています。ここでは、コンテナ化が開発者、運用チーム、企業にとって魅力的な選択肢となる主な利点を紹介します。
- 軽量性コンテナはホストシステムのカーネルを共有し、アプリケーションごとにOS全体を実行するオーバーヘッドを避けるため、従来のVMより少ないシステムリソースしか必要としません。
- オーバーヘッドの削減必要なリソースが少なくなることで、同じハードウェア上でより多くのアプリケーションを実行でき、基盤リソースの利用効率が向上し、コスト削減にもつながります。
- 迅速なスケーリングコンテナは迅速かつ容易に起動、停止、複製できます。これにより需要の変化に機敏に対応でき、水平スケーリングが可能になります。
- 管理の容易さKubernetesなどのオーケストレーションツールを使えば、トラフィックパターン、システム負荷、その他の指標に基づいてコンテナを自動的にスケールアップまたはスケールダウンできます。
- 均一な環境コンテナは開発から本番まで一貫した環境を提供します。この均一性により、「自分のマシンでは動く」症候群を抑え、デバッグと開発の効率を高められます。
- セキュリティの向上コンテナはアプリケーションとプロセスを効率的に分離するため、攻撃者がネットワークやデバイスに侵入した場合でも、それらへのアクセスを困難にします。
- パイプラインへの統合コンテナはCI/CDパイプラインに容易に統合でき、ソフトウェアのリリースプロセスを自動化し、手作業を減らします。
- プロセスの分離コンテナはアプリケーション同士を分離し、ホストシステムからも分離します。この分離によって干渉のリスクを最小限に抑え、セキュリティを向上させます。
- リソース制限の設定コンテナにはCPUやメモリの使用量に上限を設定できるため、1つのコンテナが利用可能なシステムリソースをすべて消費するのを防げます。
- プラットフォーム非依存性コンテナはアプリケーションの実行に必要なすべてを内包します。そのため、クラウドとオンプレミスなど異なる環境間、さらには異なるプロバイダー間でも移植できます。
- 依存関係の競合削減コンテナは自己完結しているため、異なるソフトウェアバージョンや依存関係の間で生じる競合を最小限に抑えます。
- 迅速なデプロイコンテナは数秒で作成、デプロイ、起動できます。VMのプロビジョニングと起動に数分から数時間かかる場合があるのとは対照的です。
- アジャイルな開発とテスト起動時間が短いため、迅速な反復とテストが可能になり、開発サイクルを加速できます。
コンテナ化における課題と考慮事項
コンテナ化には数多くのメリットがある一方、固有の課題や考慮事項もあります。コンテナベースの環境を効果的に導入・管理するには、これらを理解することが重要です。
セキュリティ上の問題
他のあらゆるテクノロジー層と同様に、コンテナも次のようなセキュリティ上の懸念をもたらす可能性があります。
- コンテナ脱出の脆弱性コンテナはホストOSのカーネルを共有しているため、コンテナプラットフォームの脆弱性によって、ホストシステムへの不正アクセスにつながる可能性があります。
- イメージのセキュリティコンテナイメージには脆弱性が含まれる可能性があります。イメージが侵害されると、そのイメージから作成されたすべてのコンテナに問題が広がるおそれがあります。
- ネットワークセキュリティコンテナでは複雑なネットワーク設定が必要になることが多く、設定ミスによってコンテナ化されたアプリケーションがネットワークベースの攻撃にさらされる可能性があります。
- リソースの分離コンテナは分離されていますが、VMほど完全に分離されているわけではありません。そのため、コンテナが侵害された場合にセキュリティリスクが生じる可能性があります。
- コンプライアンスと監査従来のコンプライアンスおよび監査ツールはコンテナ環境に対応していない場合があるため、さまざまな規制基準への準拠を確保することは困難になり得ます。
管理の複雑さ
コンテナ化はアプリケーションのデプロイや実行に関する多くの側面を効率化しますが、管理に固有の複雑さももたらします。
- オーケストレーションの複雑さ大量のコンテナを管理し、それらの連携を円滑に機能させることは、特に大規模なデプロイでは複雑になり得ます。
- 監視とログ記録コンテナ化されたアプリケーションのパフォーマンスを効率的に監視し、すべてのコンテナのログを維持することは困難な場合があります。
- 更新とメンテナンス継続的インテグレーションとデプロイでは頻繁な更新が発生するため、複数のコンテナや環境にまたがって更新を管理・追跡することが難しくなる場合があります。
- スキル要件コンテナ環境を効果的に管理するには、コンテナオーケストレーションツールやクラウドネイティブ技術に関する知識など、特定のスキルセットが必要になることが多いです。
既存システムとの統合
コンテナ化の導入では、この最新テクノロジーを既存システムと統合する必要が生じることが多く、そこには固有の課題と考慮事項があります。
- レガシーシステム:コンテナ化されたアプリケーションをレガシーシステムと統合する場合、テクノロジースタック、アーキテクチャ、運用方法の違いにより、困難が生じることがあります。
- データ管理:コンテナ化された環境でステートフルアプリケーション間のデータの永続性と一貫性を管理することは、複雑になる可能性があります。
- ネットワーク設定:コンテナと既存システム間、特にハイブリッドクラウド環境でシームレスなネットワーク接続を確保するには、慎重な計画と実行が必要です。
- 依存関係の管理:コンテナには管理・更新が必要な依存関係があり、既存システムとの互換性を確保することで、さらに複雑さが増します。
人気のコンテナテクノロジー
コンテナテクノロジーは急速に進化し、さまざまな環境でのコンテナ化を促進する多様なツールやプラットフォームを提供しています。その中でも、広く採用され、豊富な機能を備えたものが特に注目されています。
Docker
Dockerは、最も人気のあるコンテナプラットフォームと言っても過言ではありません。コンテナ化をより利用しやすく標準化することで、コンテナの状況を一変させました。Dockerは、コンテナ化されたアプリケーションの開発、配布、実行に必要な包括的なツールセットを提供します。
主な機能:
- Docker Engineは、軽量で高性能なランタイムで、Dockerコンテナをビルドして実行します。
- Docker Hub:コンテナイメージの共有・管理に利用するクラウドベースのレジストリサービスです。
- Docker Compose:複数のDockerコンテナで構成されるアプリケーションを定義・実行するためのツールです。
- Docker Swarm:Dockerコンテナ向けのネイティブなクラスタリングおよびスケジューリングツールです。
メリット:
- 使いやすさ:Dockerのシンプルさと使いやすいインターフェースが、広く採用される一因となっています。
- コミュニティとエコシステム:大規模なコミュニティと豊富なツール・拡張機能のエコシステムが、Dockerの機能を強化しています。
- クロスプラットフォーム対応:DockerはWindows、macOS、Linuxなどさまざまなプラットフォームで動作し、クロスプラットフォームの開発とデプロイを容易にします。
Kubernetes
Kubernetesは、K8sとも略される、コンテナ化されたアプリケーションのデプロイ、スケーリング、管理を自動化するオープンソースシステムです。Dockerを含むさまざまなコンテナツールで動作するよう設計されています。
主な機能:
- 自動スケジューリング:Kubernetesは、リソースの可用性と制約に基づいてコンテナを自動的にスケジューリングします。
- 自己修復:ノードに障害が発生した場合、失敗したコンテナを再起動したり、コンテナを置き換えて再スケジューリングしたりできます。
- 水平スケーリング:需要に基づくアプリケーションコンテナの自動スケーリングをサポートします。
- サービスディスカバリとロードバランシング:コンテナ群をグループ化し、DNS名またはIPアドレスを割り当てます。
メリット:
- スケーラビリティと信頼性:大規模で高可用性が求められるアプリケーションに適しています。
- 広範なコミュニティサポート:Cloud Native Computing Foundation(CNCF)に支えられ、コミュニティと企業から強力なサポートを受けています。
- 豊富なエコシステム:ロギング、監視、セキュリティ、CI/CD向けの幅広いツールと統合できます。
その他の注目すべきコンテナ
DockerとKubernetes以外にも、開発者は次のようなコンテナテクノロジーを利用できます。
- Rkt(「Rocket」と発音):CoreOSが開発したrktは、セキュリティ機能とKubernetesなど他のプロジェクトとの統合で知られています。ただし、2020年以降は非推奨となっています。
- LXC(Linux Containers):Dockerと比べると古いテクノロジーであるLXCは、軽量VMに近く、別のLinuxホスト内でLinuxシステムを実行するために使用されます。
- MesosとMarathon:Apache Mesosは分散システムカーネルであり、MarathonはMesos上でコンテナをオーケストレーションするフレームワークで、Kubernetesに代わる選択肢を提供します。
- OpenShift:Red HatのOpenShiftはKubernetesベースのコンテナプラットフォームで、さまざまな開発者向けツールやコンテナレジストリを含む、コンテナの開発、デプロイ、管理のための包括的なソリューションを提供します。
コンテナ化の今後のトレンド
コンテナ化は進化を続ける中で、新たなテクノロジーとの統合を深め、新しい標準や規制に適応する方向へ進んでいます。コンテナ化の今後のトレンドは、アプリケーションの開発、デプロイ、管理の方法に大きな変化をもたらすと予想されます。
新たなテクノロジーとの統合
コンテナ化は固定的なものではなく、急速に進化し、さまざまな新興テクノロジーとの交差を強めています。このセクションでは、AIからIoTまで、最先端分野との統合によってコンテナ化がどのように変革をもたらしているかを紹介します。
- 人工知能と機械学習(AI/ML):コンテナ化はAIおよびML開発で重要な役割を果たすと見込まれています。コンテナはAI/MLアプリケーションを効率的にパッケージ化、デプロイ、スケーリングする手段を提供し、必要なコンピューティングリソースと環境を迅速かつ確実に用意できます。
- モノのインターネット(IoT):IoTデバイスが増加する中、コンテナ化によって、多様なIoTデバイス上のアプリケーションを効率的に管理・デプロイできます。コンテナは、リソースが限られた状況でもIoTアプリケーションを実行するための、軽量で安全かつ一貫した環境を提供できます。
- エッジコンピューティング:エッジコンピューティングの普及に伴い、コンテナはデータソースに近い場所へのアプリケーションのデプロイに適しています。移植性と軽量性に優れているため、クラウドデータセンターと比べてリソースが限られるエッジ環境にも効率的にデプロイできます。
- サーバーレスコンピューティング:コンテナ化とサーバーレスアーキテクチャの統合は、新たなトレンドとなっています。コンテナを使ってサーバーレス関数をパッケージ化することで、ランタイム環境と依存関係をより細かく制御できます。
コンテナの標準と規制の進化
コンテナ化テクノロジーが成熟し、ビジネスやITインフラに不可欠なものとなるにつれて、コンテナの標準と規制の進化がますます重要になっています。
- 標準化の取り組み:コンテナテクノロジーの成熟に伴い、異なるプラットフォームやツール間の互換性と相互運用性を確保するため、標準化の必要性が高まっています。Open Container Initiative(OCI)などの取り組みは、コンテナランタイムとイメージ形式のオープン標準の策定を目指しています。
- セキュリティとコンプライアンスに関する規制:採用が進むにつれて、コンテナはより厳格なセキュリティおよびコンプライアンス規制の対象になると考えられます。これにより、イメージの来歴、ランタイム保護、脆弱性管理などに対応する、コンテナセキュリティの新たなベストプラクティスや標準の策定につながる可能性があります。
- データプライバシーと主権:機密データの処理や保存にコンテナが使われる機会が増えるにつれ、データプライバシー法(GDPRなど)やデータ主権要件への準拠がますます重要になります。これにより、コンテナ化された環境内でのデータ保護に焦点を当てた新たなツールやプラクティスが生まれる可能性があります。
結論:コンテナの役割は今後も拡大する
コンテナはソフトウェアの開発とデプロイの状況を変え、他に類を見ない効率性、スケーラビリティ、一貫性をもたらしました。これらのテクノロジーが進化を続ける中、コンテナはさらに不可欠な存在となり、さまざまな分野でイノベーションと効率化を促進すると考えられます。
今後、コンテナ化の可能性は広大です。将来の技術的進歩とシームレスに統合し、変化する規制環境に適応できるため、デジタルトランスフォーメーション戦略の要となる位置付けです。コンテナテクノロジーを効果的に活用する組織は、急速に進化するデジタル世界の課題に取り組むための力を備え、イノベーションの最前線に立つことになるでしょう。