


Un conteneur est un paquet logiciel léger, autonome et exécutable qui comprend tout ce dont un logiciel a besoin pour fonctionner : code, environnement d’exécution, outils système, bibliothèques système et paramètres. Cette technologie s’inscrit dans une tendance plus large appelée conteneurisation, une méthode de conditionnement des logiciels afin de pouvoir les exécuter avec leurs dépendances isolées des autres processus.
Cet article explique ce qu’est la conteneurisation, présente les principaux composants des conteneurs et leurs différences avec les machines virtuelles (VM). Les sections ci-dessous abordent également les avantages, les cas d’utilisation et les technologies de conteneurs les plus populaires. Enfin, cet article examine les difficultés potentielles et les futures tendances de la conteneurisation.
Comprendre les conteneurs
Les conteneurs permettent aux développeurs de conditionner et d’exécuter des applications dans des environnements isolés, un processus appelé conteneurisation. Cette technologie offre un moyen cohérent et efficace de déployer des logiciels dans différents environnements, du poste de travail local d’un développeur aux serveurs de production, sans se soucier des différences de configuration des systèmes d’exploitation et de l’infrastructure sous-jacente.
Contrairement aux méthodes de déploiement traditionnelles, les conteneurs encapsulent une application et ses dépendances dans une image de conteneur. Cette image comprend tout ce dont l’application a besoin pour fonctionner : code, environnement d’exécution, bibliothèques et outils système. Comme les conteneurs partagent le noyau du système hôte (tout en conservant leur propre système de fichiers, processeur, mémoire et espace de processus), ils sont beaucoup plus légers et plus économes en ressources que les machines virtuelles.
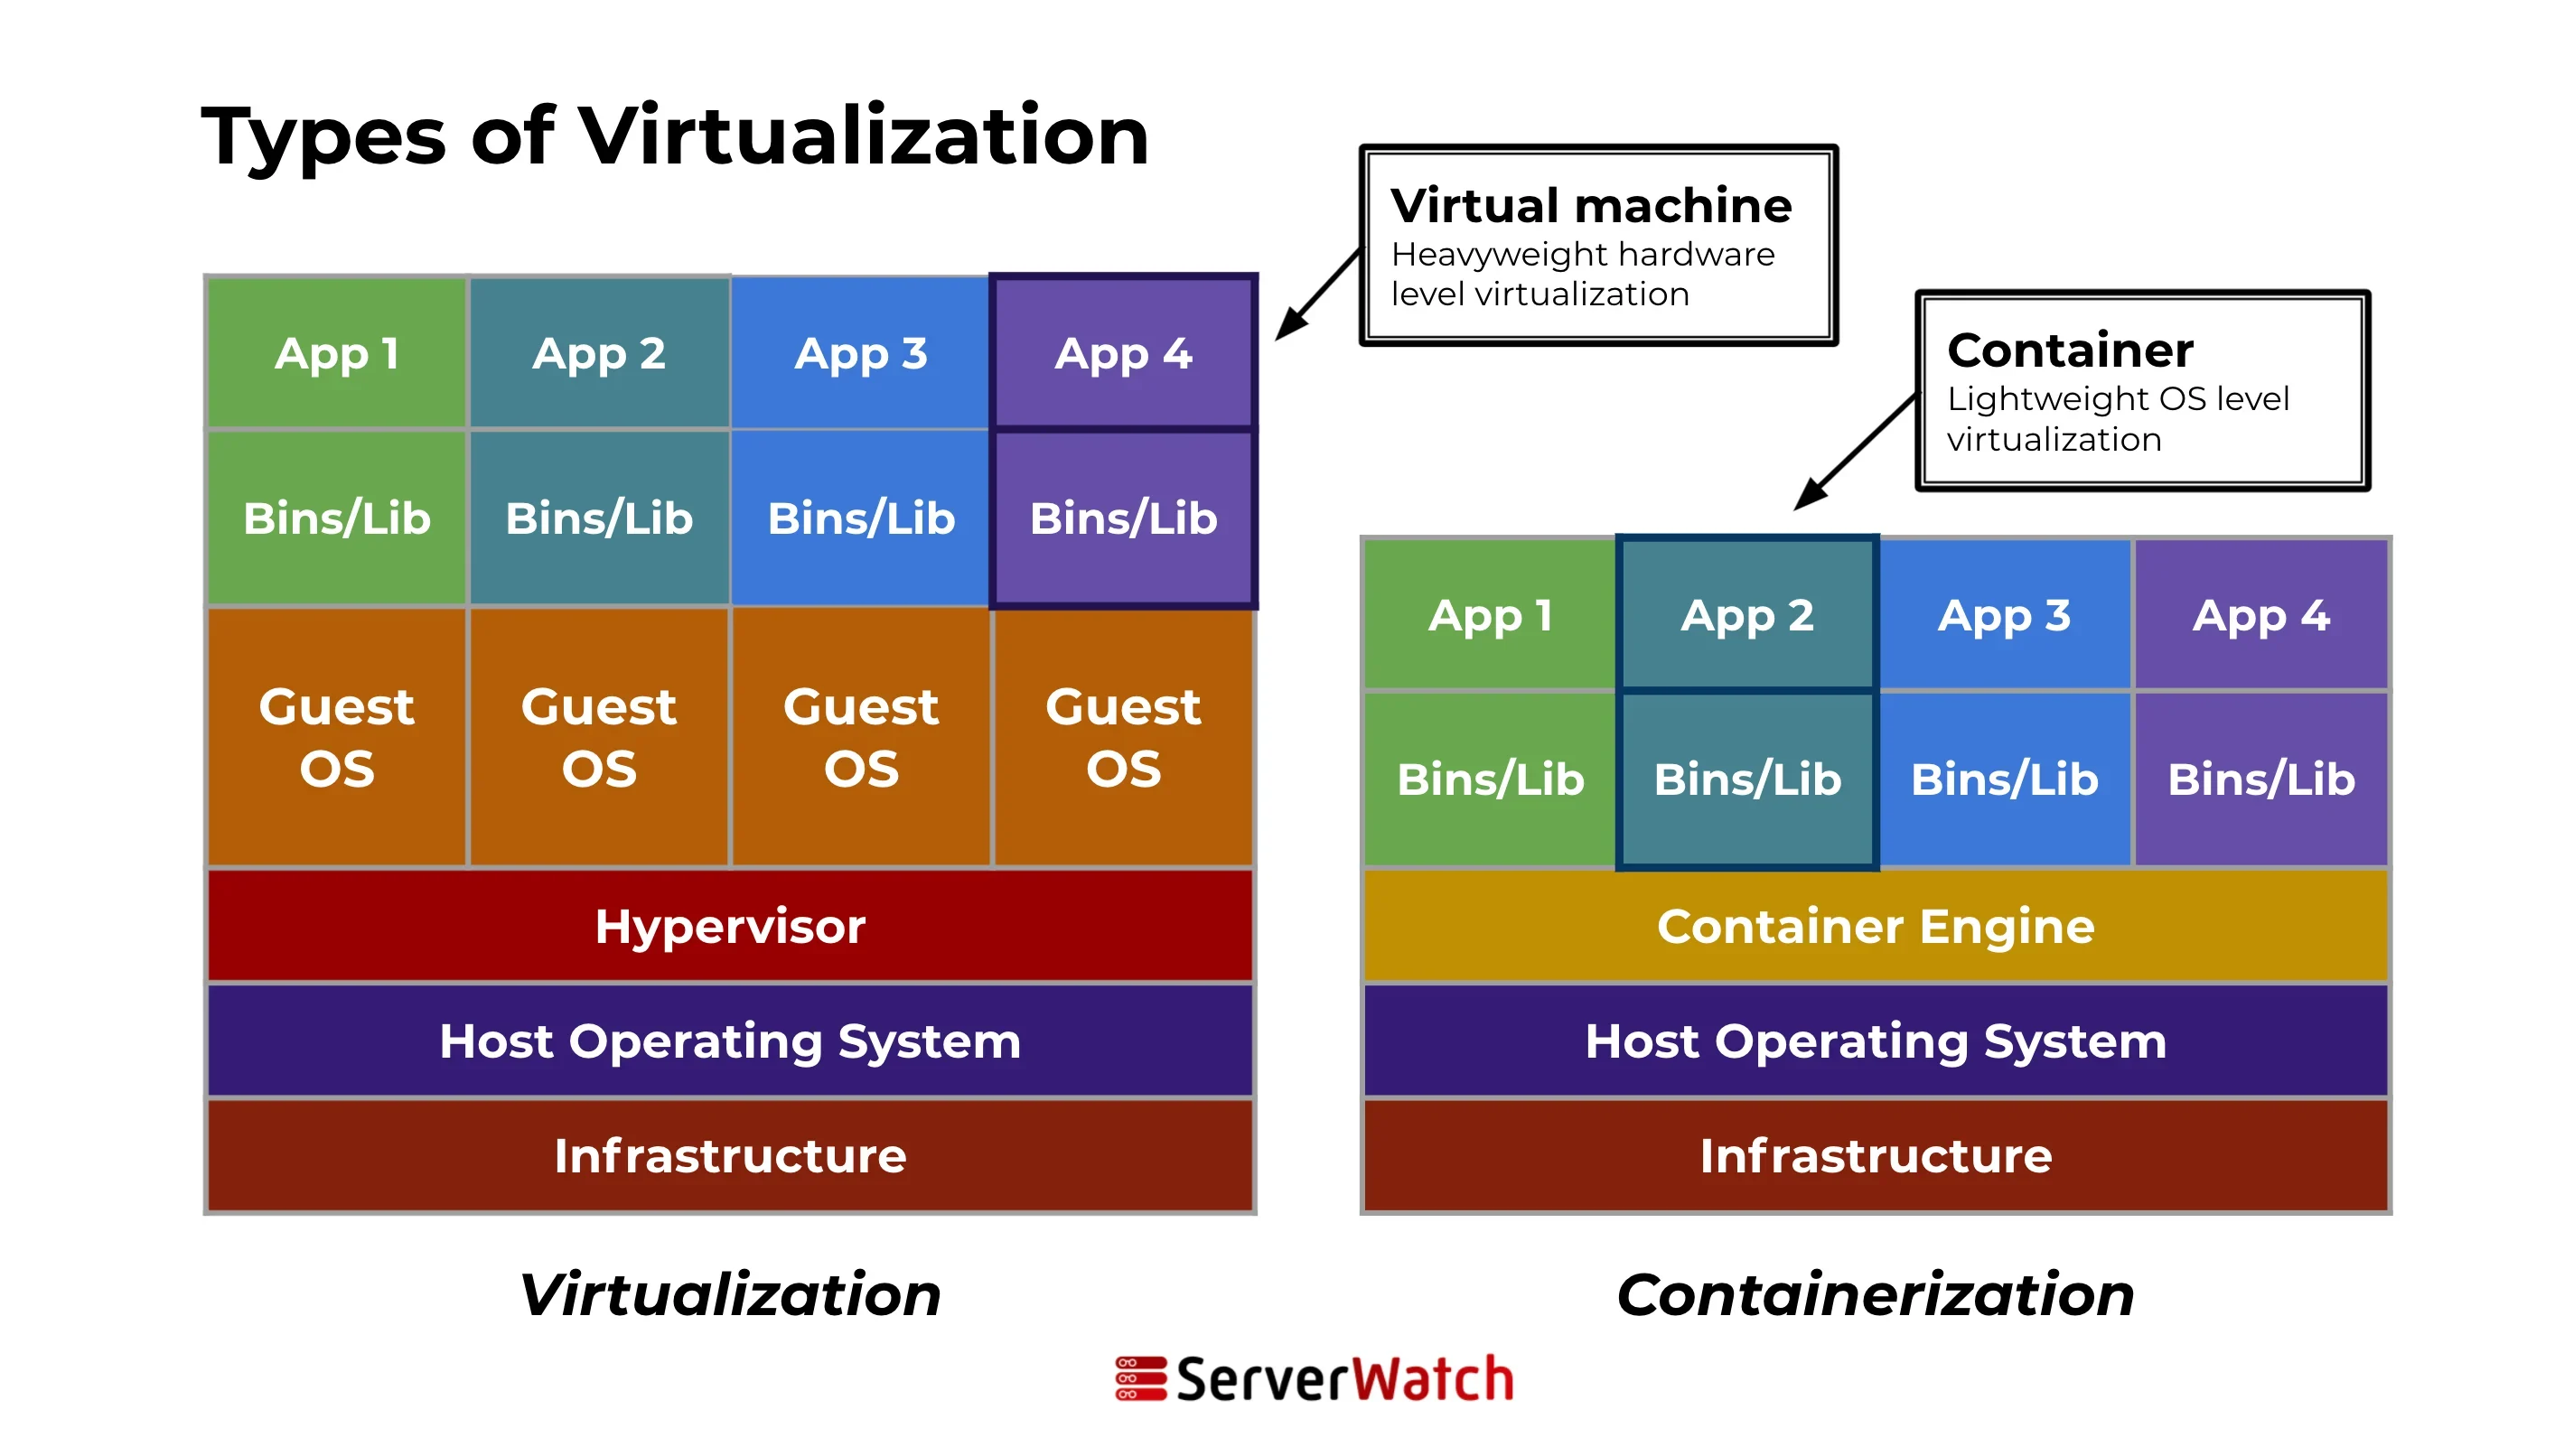
Conteneurs et machines virtuelles
Les conteneurs et les VM servent tous deux à fournir des environnements isolés pour exécuter des applications, mais ils fonctionnent de manière fondamentalement différente. Le tableau ci-dessous résume les différences entre la conteneurisation et la virtualisation.
| Architecture | Gestion des ressources | |
|---|---|---|
| Conteneurs | Les conteneurs partagent le noyau du système hôte, mais isolent les processus de l’application du système. Ils ne nécessitent pas un système d’exploitation complet pour chaque instance, ce qui les rend plus légers et plus rapides à démarrer que les VM. | Les conteneurs sont plus efficaces et consomment moins de ressources que les VM, car ils partagent le noyau du système hôte et ne nécessitent que l’application et son environnement d’exécution. |
| Machines virtuelles | Une VM comprend non seulement l’application et ses dépendances, mais aussi un système d’exploitation invité complet. Ce système fonctionne sur du matériel virtuel fourni par un hyperviseur, qui repose sur le matériel physique de l’hôte. Les VM sont isolées les unes des autres et du système hôte, offrant un niveau élevé de sécurité et de contrôle. | La nécessité d’exécuter un système d’exploitation complet dans chaque VM signifie qu’elles consomment davantage de ressources système, ce qui peut entraîner une utilisation moins efficace du matériel sous-jacent. |
Comment fonctionne la conteneurisation ?
La conteneurisation consiste à encapsuler une application dans un conteneur doté de son propre environnement d’exécution. Ce processus comporte plusieurs étapes :
- Créer une image de conteneur : Cette image est un paquet léger, autonome et exécutable qui comprend tout ce dont l’application a besoin pour fonctionner — code, environnement d’exécution, bibliothèques et paramètres.
- Exécuter l’image : Lorsque l’image est exécutée sur un moteur de conteneurs (comme Docker), elle s’exécute comme un processus isolé dans l’espace utilisateur du système d’exploitation hôte.
- Isolation et allocation des ressources : Les conteneurs s’exécutent dans des espaces isolés, en utilisant les espaces de noms et les cgroups sous Linux, qui garantissent qu’ils n’interfèrent pas les uns avec les autres ni avec le système hôte. Cette isolation permet également de gérer l’allocation des ressources conteneur par conteneur.
Principaux composants d’un conteneur
Plusieurs composants clés constituent un conteneur :
- Moteur de conteneurs : Il s’agit du logiciel central qui fournit un environnement d’exécution pour les conteneurs. Docker et rkt en sont des exemples. Le moteur crée les conteneurs, les exécute et gère leur cycle de vie.
- Image de conteneur : Il s’agit d’un fichier statique qui comprend tous les composants nécessaires à l’exécution d’une application — code, environnement d’exécution, outils système, bibliothèques et paramètres.
- Registre : Il s’agit d’un système de stockage et de diffusion de contenu qui héberge des images de conteneurs. Les utilisateurs peuvent extraire des images depuis un registre pour déployer des conteneurs.
- Outils d’orchestration : Il s’agit d’outils permettant de gérer plusieurs conteneurs. Ils contribuent à automatiser le déploiement, la mise à l’échelle et l’exploitation des applications conteneurisées. Kubernetes est un exemple phare d’outil d’orchestration.
- Espaces de noms et cgroups : Ces fonctionnalités de Linux servent à isoler les conteneurs. Les espaces de noms garantissent que chaque conteneur dispose de son propre espace de travail isolé (notamment le système de fichiers, la pile réseau, etc.), tandis que les cgroups gèrent l’allocation des ressources (processeur, mémoire, entrées-sorties disque, etc.) pour chaque conteneur.
Cas d’utilisation des conteneurs
Les conteneurs ont un large éventail d’applications dans l’écosystème logiciel moderne et répondent à divers besoins en matière de développement, de déploiement et de gestion des logiciels. Leur polyvalence et leur efficacité en ont fait un choix populaire dans de nombreux scénarios.
Microservices et applications cloud natives
Les conteneurs sont particulièrement adaptés aux microservices, une approche de conception dans laquelle les applications sont composées de petits services indépendants. Chaque microservice peut être encapsulé dans un conteneur distinct, ce qui garantit des environnements isolés, réduit les conflits et facilite la mise à jour et la mise à l’échelle indépendantes de chaque service.
Dans un contexte cloud natif, les conteneurs permettent aux applications d’être hautement évolutives et résilientes. Ils peuvent être facilement répliqués, gérés et surveillés, ce qui permet un équilibrage efficace de la charge et une haute disponibilité.
En outre, grâce à des outils d’orchestration comme Kubernetes, les conteneurs peuvent être gérés dynamiquement afin d’assurer une utilisation optimale des ressources, une remédiation automatisée et une mise à l’échelle fluide en fonction de la demande.
Pipelines d’intégration continue et de déploiement continu (CI/CD)
Les conteneurs s’intègrent parfaitement aux pipelines CI/CD et permettent de maintenir des environnements cohérents du développement à la production. Cette cohérence contribue à identifier et à corriger les problèmes dès le début du cycle de développement.
En outre, les conteneurs peuvent servir à automatiser les environnements de test, afin que chaque commit soit testé dans un environnement similaire à la production. Cela permet des déploiements plus fiables et un cycle de publication plus rapide.
Enfin, puisque les conteneurs encapsulent l’application et son environnement, ils garantissent que le logiciel se comporte de la même manière dans les environnements de développement, de test, de préproduction et de production, réduisant ainsi les échecs de déploiement dus aux divergences entre environnements.
Conditionnement et distribution des applications
Les conteneurs encapsulent une application et toutes ses dépendances, ce qui facilite le conditionnement et la distribution des logiciels dans différents environnements. La portabilité des conteneurs permet d’exécuter des applications sur diverses plateformes et dans différents environnements cloud sans modification.
De plus, les registres de conteneurs peuvent stocker plusieurs versions des images de conteneurs, ce qui permet de revenir facilement à une version précédente si nécessaire. Cette possibilité renforce la fiabilité et la stabilité du déploiement des applications.
13 avantages de la conteneurisation
La conteneurisation est devenue un pilier des stratégies modernes de développement et de déploiement des logiciels grâce à ses nombreux avantages. Nous allons examiner ici les principaux atouts qui en font un choix intéressant pour les développeurs, les équipes d’exploitation et les entreprises.
- Légèreté : Les conteneurs nécessitent moins de ressources système que les VM traditionnelles, car ils partagent le noyau du système hôte et évitent les surcoûts liés à l’exécution d’un système d’exploitation complet pour chaque application.
- Réduction des surcoûts : La réduction des besoins en ressources permet d’exécuter davantage d’applications sur le même matériel, ce qui améliore l’utilisation des ressources sous-jacentes et réduit les coûts.
- Mise à l’échelle rapide : Les conteneurs peuvent être démarrés, arrêtés et répliqués rapidement et facilement. Cela permet de répondre avec agilité aux évolutions de la demande et facilite la mise à l’échelle horizontale.
- Facilité de gestion : Avec des outils d’orchestration comme Kubernetes, les conteneurs peuvent être automatiquement mis à l’échelle en fonction des profils de trafic, de la charge du système et d’autres métriques.
- Environnements uniformes : Les conteneurs fournissent des environnements cohérents du développement à la production. Cette uniformité réduit le syndrome « ça fonctionne sur ma machine » et rend le débogage et le développement plus efficaces.
- Sécurité renforcée : Les conteneurs offrent un moyen efficace d’isoler les applications et les processus, ce qui complique leur accès par les attaquants, même s’ils parviennent à accéder à votre réseau ou à votre appareil.
- Intégration aux pipelines : Les conteneurs s’intègrent facilement aux pipelines CI/CD, automatisant le processus de publication des logiciels et réduisant les interventions manuelles.
- Isolation des processus : Les conteneurs isolent les applications les unes des autres et du système hôte. Cette isolation réduit le risque d’interférences et renforce la sécurité.
- Limites de ressources définies : Il est possible de définir des limites d’utilisation du processeur et de la mémoire pour les conteneurs, afin d’empêcher un seul conteneur de consommer toutes les ressources système disponibles.
- Indépendance vis-à-vis des plateformes : Les conteneurs encapsulent tout ce dont une application a besoin pour fonctionner. Ils sont ainsi portables dans différents environnements — cloud et sur site — et même chez différents fournisseurs.
- Réduction des conflits de dépendances : Comme les conteneurs sont autonomes, ils réduisent les conflits entre les différentes versions des logiciels et leurs dépendances.
- Déploiement rapide : Les conteneurs peuvent être créés, déployés et démarrés en quelques secondes, alors que le provisionnement et le démarrage d’une VM peuvent prendre plusieurs minutes ou heures.
- Développement et tests agiles : Les temps de démarrage rapides facilitent les itérations et les tests, accélérant ainsi le cycle de développement.
Défis et considérations liés à la conteneurisation
Bien que la conteneurisation offre de nombreux avantages, elle s’accompagne également de difficultés et de considérations qui lui sont propres. Les comprendre est essentiel pour que les organisations puissent mettre en œuvre et gérer efficacement des environnements basés sur des conteneurs.
Problèmes de sécurité
Comme toute couche technologique, les conteneurs peuvent introduire plusieurs problèmes de sécurité, notamment :
- Vulnérabilités d’évasion de conteneur : Les conteneurs partagent le noyau du système d’exploitation hôte, et toute vulnérabilité de la plateforme de conteneurs pourrait potentiellement permettre un accès non autorisé au système hôte.
- Sécurité des images : Les images de conteneurs peuvent contenir des vulnérabilités. Si une image est compromise, elle peut propager des problèmes à chaque conteneur créé à partir d’elle.
- Sécurité réseau : Les conteneurs nécessitent souvent des configurations réseau complexes. Une mauvaise configuration peut exposer les applications conteneurisées à des attaques réseau.
- Isolation des ressources : Bien que les conteneurs soient isolés, ils ne le sont pas autant que les VM. Cela peut entraîner des risques de sécurité potentiels en cas de compromission d’un conteneur.
- Conformité et audit : Garantir la conformité avec différentes normes réglementaires peut s’avérer difficile, car les outils traditionnels de conformité et d’audit ne sont pas toujours adaptés aux environnements conteneurisés.
Complexité de la gestion
Bien que la conteneurisation simplifie de nombreux aspects du déploiement et de l’exécution des applications, elle introduit ses propres difficultés de gestion.
- Complexité de l’orchestration : La gestion d’un grand nombre de conteneurs et la garantie d’une interaction fluide entre eux peuvent être complexes, en particulier dans les déploiements à grande échelle.
- Surveillance et journalisation : Surveiller efficacement les performances des applications conteneurisées et tenir à jour les journaux de tous les conteneurs peut s’avérer difficile.
- Mises à jour et maintenance : L’intégration et le déploiement continus impliquent des mises à jour fréquentes, qui peuvent être difficiles à gérer et à suivre sur plusieurs conteneurs et environnements.
- Compétences requises : La gestion efficace des environnements conteneurisés nécessite souvent des compétences spécifiques, notamment une connaissance des outils d’orchestration de conteneurs et des technologies cloud natives.
Intégration aux systèmes existants
L’adoption de la conteneurisation nécessite souvent d’intégrer cette technologie moderne aux systèmes existants, une tâche qui présente des difficultés et des considérations particulières.
- Systèmes existants : L’intégration d’applications conteneurisées aux systèmes existants peut s’avérer difficile en raison des différences entre les piles technologiques, les architectures et les pratiques opérationnelles.
- Gestion des données : La gestion de la persistance et de la cohérence des données entre les applications avec état dans un environnement conteneurisé peut s’avérer complexe.
- Configuration réseau : Garantir une connectivité réseau fluide entre les conteneurs et les systèmes existants, en particulier dans les environnements de cloud hybride, nécessite une planification et une exécution rigoureuses.
- Gestion des dépendances : Les conteneurs ont des dépendances qui doivent être gérées et mises à jour, et garantir leur compatibilité avec les systèmes existants ajoute une couche de complexité supplémentaire.
Technologies de conteneurs populaires
Les technologies de conteneurs ont rapidement évolué, proposant un éventail d’outils et de plateformes pour faciliter la conteneurisation dans différents environnements. Parmi elles, certaines se sont distinguées par leur adoption généralisée et leurs fonctionnalités robustes.
Docker
Docker est sans doute la plateforme de conteneurs la plus populaire. Docker a révolutionné l’univers des conteneurs en rendant la conteneurisation plus accessible et plus standardisée. Docker fournit un ensemble complet d’outils pour développer, distribuer et exécuter des applications conteneurisées.
Fonctionnalités clés :
- Docker Engine : Un environnement d’exécution léger et puissant qui crée et exécute des conteneurs Docker.
- Docker Hub : Un service de registre cloud pour partager et gérer des images de conteneurs.
- Docker Compose : Un outil permettant de définir et d’exécuter des applications Docker à plusieurs conteneurs.
- Docker Swarm : Un outil natif de mise en cluster et de planification pour les conteneurs Docker.
Avantages :
- Facilité d’utilisation : La simplicité de Docker et son interface conviviale ont contribué à son adoption généralisée.
- Communauté et écosystème : Une vaste communauté et un riche écosystème d’outils et d’extensions renforcent les capacités de Docker.
- Prise en charge multiplateforme : Docker fonctionne sur différentes plateformes, notamment Windows, macOS et Linux, ce qui facilite le développement et le déploiement multiplateformes.
Kubernetes
Kubernetes, souvent abrégé en K8s, est un système open source qui automatise le déploiement, la mise à l’échelle et la gestion des applications conteneurisées. Il est conçu pour fonctionner avec un éventail d’outils de conteneurs, notamment Docker.
Fonctionnalités clés :
- Planification automatisée : Kubernetes planifie automatiquement les conteneurs en fonction des ressources disponibles et des contraintes.
- Auto-réparation : Il peut redémarrer les conteneurs défaillants, remplacer et replanifier les conteneurs lorsque des nœuds tombent en panne.
- Mise à l’échelle horizontale : Prend en charge la mise à l’échelle automatique des conteneurs d’applications en fonction de la demande.
- Découverte des services et équilibrage de charge : Kubernetes regroupe des ensembles de conteneurs et leur fournit un nom DNS ou une adresse IP.
Avantages :
- Évolutivité et fiabilité : Idéal pour les applications à grande échelle et à haute disponibilité.
- Soutien étendu de la communauté : Soutenu par la Cloud Native Computing Foundation (CNCF), il bénéficie d’un solide soutien de la communauté et des entreprises.
- Riche écosystème : S’intègre à un large éventail d’outils de journalisation, de surveillance, de sécurité et d’intégration et de déploiement continus.
Autres conteneurs notables
Au-delà de Docker et de Kubernetes, les technologies de conteneurs suivantes sont également à la disposition des développeurs :
- Rkt (prononcé « Rocket ») : Développé par CoreOS, rkt est connu pour ses fonctionnalités de sécurité et son intégration avec d’autres projets comme Kubernetes. Il est toutefois obsolète depuis 2020.
- LXC (Linux Containers) : Technologie plus ancienne que Docker, LXC s’apparente davantage à une VM légère et sert à exécuter des systèmes Linux au sein d’un autre hôte Linux.
- Mesos et Marathon : Apache Mesos est un noyau pour systèmes distribués, tandis que Marathon est un framework basé sur Mesos qui orchestre les conteneurs et constitue une alternative à Kubernetes.
- OpenShift : OpenShift de Red Hat est une plateforme de conteneurs basée sur Kubernetes qui fournit une solution complète pour le développement, le déploiement et la gestion des conteneurs, avec notamment un éventail d’outils pour développeurs et un registre de conteneurs.
Tendances futures de la conteneurisation
À mesure que la conteneurisation continue d’évoluer, elle est appelée à s’intégrer plus étroitement aux technologies émergentes et à s’adapter aux nouvelles normes et réglementations. Les futures tendances de la conteneurisation devraient entraîner des changements importants dans la manière dont les applications sont développées, déployées et gérées.
Intégration aux technologies émergentes
La conteneurisation n’est pas figée : elle évolue rapidement et s’articule de plus en plus avec diverses technologies émergentes. Cette section examine la manière dont la conteneurisation s’intègre aux domaines de pointe et les révolutionne, de l’IA à l’IoT.
- Intelligence artificielle et apprentissage automatique (IA/ML) : La conteneurisation est appelée à jouer un rôle important dans le développement de l’IA et du ML. Les conteneurs offrent un moyen efficace de conditionner, déployer et mettre à l’échelle les applications d’IA/ML, en fournissant rapidement et de manière fiable les ressources et les environnements informatiques nécessaires.
- Internet des objets (IoT) : À mesure que les appareils IoT se multiplient, la conteneurisation peut gérer et déployer efficacement des applications sur des appareils IoT variés. Les conteneurs peuvent fournir des environnements légers, sécurisés et cohérents pour exécuter des applications IoT, même dans des scénarios où les ressources sont limitées.
- Informatique en périphérie : Avec l’essor de l’informatique en périphérie, les conteneurs sont idéaux pour déployer des applications au plus près de la source des données. Leur portabilité et leur légèreté permettent un déploiement efficace dans les environnements périphériques, où les ressources sont plus limitées que dans les centres de données cloud.
- Informatique serverless : L’intégration de la conteneurisation aux architectures serverless est une tendance émergente. Les conteneurs peuvent servir à conditionner des fonctions serverless, offrant un meilleur contrôle sur les environnements d’exécution et les dépendances.
Évolution des normes et réglementations relatives aux conteneurs
À mesure que la technologie de conteneurisation gagne en maturité et s’intègre davantage aux infrastructures informatiques et métiers, l’évolution des normes et réglementations relatives aux conteneurs devient de plus en plus importante.
- Efforts de standardisation : À mesure que les technologies de conteneurs gagnent en maturité, le besoin de standardisation se fait de plus en plus sentir afin de garantir la compatibilité et l’interopérabilité entre les différentes plateformes et les différents outils. Des initiatives comme l’Open Container Initiative (OCI) visent à créer des normes ouvertes pour les environnements d’exécution et les formats d’images de conteneurs.
- Réglementations en matière de sécurité et de conformité : Avec l’adoption croissante des conteneurs, ceux-ci seront probablement soumis à des réglementations plus strictes en matière de sécurité et de conformité. Cela pourrait conduire à l’élaboration de nouvelles bonnes pratiques et normes pour la sécurité des conteneurs, couvrant notamment la provenance des images, la protection de l’environnement d’exécution et la gestion des vulnérabilités.
- Confidentialité et souveraineté des données : À mesure que les conteneurs sont davantage utilisés pour traiter et stocker des données sensibles, le respect des lois sur la confidentialité des données (comme le RGPD) et des exigences en matière de souveraineté des données deviendra de plus en plus important. Cela pourrait donner lieu à de nouveaux outils et pratiques axés sur la protection des données dans les environnements conteneurisés.
En résumé : le rôle des conteneurs continuera de croître
Les conteneurs ont transformé le paysage du développement et du déploiement logiciels, en offrant une efficacité, une évolutivité et une cohérence inégalées. À mesure que ces technologies continuent d’évoluer, les conteneurs deviendront probablement encore plus indispensables, en facilitant les innovations et les gains d’efficacité dans différents secteurs.
À l’avenir, le potentiel de la conteneurisation est immense. Sa capacité à s’intégrer de manière fluide aux avancées technologiques futures et à s’adapter à l’évolution des cadres réglementaires en fait un pilier des stratégies de transformation numérique. Les organisations qui exploitent efficacement les technologies de conteneurs se retrouveront à l’avant-garde de l’innovation, prêtes à relever les défis d’un monde numérique en évolution rapide.
En savoir plus sur les machines virtuelles, et découvrez les meilleures entreprises de virtualisation pour choisir celle qui répond le mieux à vos besoins.