


ネットワークポリシーサーバー(NPS)を使うと、ネットワーク管理者はネットワークアクセスのポリシーを作成して適用でき、承認されたユーザーとデバイスだけがネットワーク資源にアクセスできるようにします。この汎用性の高いツールは、ネットワークに接続するユーザーやデバイスの認証、承認、アカウンティングを一元管理するうえで重要な役割を果たします。
NPSは基本的に、Windows ServerオペレーティングシステムにおけるMicrosoftのRemote Authentication Dial-In User Service(RADIUS)サーバーおよびプロキシの実装です。ネットワーク管理とセキュリティにおいて重要なコンポーネントとなります。
NPSをより深く理解するために、まずRADIUSサーバーとは何かを確認し、続いてNPSの目的、メリット、ネットワークにおける役割、NPS管理のベストプラクティスについて説明します。
ネットワークセキュリティとポリシー管理が重要なのはなぜか?
業務運営、データ交換、コミュニケーションにおけるテクノロジーとインターネットへの依存が高まるなか、ネットワークとサーバーはサイバー脅威の主な標的となっています。このリスクの高まりは、強固なネットワークセキュリティと綿密なポリシー管理の必要性を浮き彫りにしています。
ネットワークセキュリティとポリシー管理が重要である主な理由は次のとおりです。
- サイバー脅威からの保護 ネットワークセキュリティの最も重要な役割は、マルウェア、ランサムウェア、フィッシング攻撃、不正アクセスなど、さまざまなサイバー脅威から保護することです。効果的なセキュリティ対策は、攻撃者によるネットワークシステムへの侵入を防ぎ、機密データとネットワーク全体の完全性を守ります。
- データプライバシーとコンプライアンス 規制基準を順守し、個人情報や機密情報を保護することは極めて重要です。ネットワークセキュリティとポリシー管理により、GDPR、HIPAAなどの法令や規制への準拠を確保し、法的な問題を回避するとともに顧客の信頼を維持できます。
- 事業継続性 サイバー攻撃は大規模なダウンタイムを引き起こし、生産性や収益の低下につながる可能性があります。安全かつ適切に管理されたネットワークは中断のリスクを最小限に抑え、業務を妨げずに継続できるようにします。
- フレームワークとしてのポリシー管理 効果的なポリシー管理は、組織内でネットワークセキュリティをどのように扱うかについて明確な枠組みを定めます。アクセス制御、ユーザー認証、データ処理、セキュリティインシデントへの対応に関するプロトコルを規定します。この体系的なアプローチにより、変化するセキュリティ脅威への対応において、一貫性、効率性、適応性を確保できます。
- 変化する脅威への適応 サイバー脅威の情勢は常に変化しており、新たな脆弱性が定期的に現れています。動的なポリシー管理に支えられた強固なネットワークセキュリティ戦略により、組織はこうした変化に迅速に適応し、必要な更新や防御を実施して潜在的な脅威に先手を打てます。
RADIUSプロトコルとは?
このRADIUSプロトコルは、ネットワークサービスに接続して利用するユーザーの認証、承認、アカウンティング(AAA)を包括的かつ一元的に管理するネットワークプロトコルです。
1991年の登場以来、RADIUSはユーザーをネットワークに接続するネットワークアクセスサーバーの標準となり、ネットワークアクセス制御の管理で中心的な役割を果たしています。
認証
AAAの最初のAはAuthentication(認証)を指し、ユーザーの身元を確認するプロセスです。ユーザーがネットワークへのアクセスを試みる際は、ユーザー名やパスワードなどの認証情報を提示する必要があります。
RADIUSサーバーは、これらの認証情報をデータベースと照合してユーザーの身元を確認します。このプロセスにより、正当なユーザーだけがネットワークにアクセスできるようになります。
承認
ユーザーの認証が完了すると、次のステップはAuthorization(承認)です。このプロセスでは、認証されたユーザーがネットワーク上で何を許可されているかを決定します。
例えば、管理者には標準ユーザーとは異なるアクセス権が付与される場合があります。RADIUSサーバーはこうした権限を管理し、ユーザーが承認レベルに応じたリソースだけにアクセスできるようにします。
アカウンティング
最後のAはAccounting(アカウンティング)を表し、ユーザーによるネットワーク資源の利用状況を追跡することを意味します。これには、ユーザーの接続時間、アクセスしたサービス、転送したデータ量の監視などが含まれます。この情報は、課金、監査、ネットワーク利用パターンの把握に不可欠です。
RADIUSサーバーの役割とは?
RADIUSはクライアント/サーバーモデルで動作します。通常、RADIUSクライアントであるネットワークアクセスサーバー(VPNや無線アクセスポイントなど)は、ユーザーの認証情報と接続要求をRADIUSサーバーに送信します。
サーバーはユーザーデータベースとポリシーに基づいてこれらの要求を処理し、ユーザーを認証して承認します。認証後、クライアントに応答を返し、アクセスを許可または拒否します。
RADIUSサーバーの主な機能には次のようなものがあります。
- 拡張性 RADIUSは多数の認証要求を処理できるため、小規模ネットワークにも大規模ネットワークにも適しています。
- 柔軟性 パスワードベース、トークンベース、証明書ベースなど、さまざまな認証方式に対応しています。
- 相互運用性 RADIUSは広くサポートされており、さまざまなネットワークデバイスやサーバーと統合できます。
- セキュリティ このプロトコルには、送信中のパスワードなどのデータを暗号化する方式が含まれており、不正な第三者による傍受のリスクを低減します。
NPSの目的とは?
NPSは多くの組織のネットワークインフラにおける重要な要素であり、主にMicrosoftのRADIUSサーバーおよびプロキシの実装として機能します。NPSの包括的な目的は、ネットワークにアクセスするユーザーやデバイスの認証、承認、アカウンティング(AAA)を一元化・効率化し、セキュリティと管理効率を高めることです。
認証と承認の一元化
認証を一元化すると、ネットワーク資源へのアクセスを許可する前にすべてのユーザーとデバイスを検証でき、セキュリティが向上します。一方、承認では、認証されたエンティティが利用を許可されるリソースを定義します。
NPSサーバーがこれらの重要な機能をどのように管理し、安全で効率的なネットワーク環境を維持するかを以下に示します。
- ユーザー認証 NPSはネットワークへの接続を試みるユーザーとデバイスを認証し、有効な認証情報を持つものだけがアクセスできるようにします。この認証プロセスは、VPN、無線ネットワーク、ダイヤルアップ接続などのネットワークアクセスポイントを保護するうえで不可欠です。
- 承認管理 認証後、NPSは定義済みのポリシーに基づき、ユーザーまたはデバイスがアクセスを許可されるリソースを決定します。この役割は、セキュリティプロトコルを適用し、ユーザーが自身の役割と権限に適したネットワーク領域だけにアクセスできるようにするうえで重要です。
アカウンティングとコンプライアンス
アカウンティングには、ネットワーク内でのユーザーの活動とリソース利用状況の追跡・記録が含まれ、監査や監視において重要な役割を果たします。以下では、今日のようにデータが重視される世界で企業にとって重要な、各種規制基準への準拠をNPSがどのように支援するかを説明します。
- ネットワーク利用状況の監視 NPSは認証済みユーザーのネットワーク上の活動を追跡し、接続時間、利用サービス、転送データなどの詳細を記録します。このアカウンティング機能は、監査、規制基準への準拠、ネットワーク利用パターンの把握に不可欠です。
- コンプライアンスの適用 ネットワークアクセスと利用状況の詳細な記録を提供することで、NPSはさまざまな規制要件への対応を支援します。これは、機密データを扱う企業にとって不可欠です。
ポリシーベースのネットワーク管理
ポリシーベースのネットワーク管理により、管理者は特定のネットワークアクセスポリシーを作成・適用し、組織のニーズに応じてネットワークセキュリティと利用方法を調整できます。NPSがこうしたポリシーの作成をどのように支援し、ネットワークセキュリティ、ユーザーアクセス、ネットワーク管理全体にどのような影響を与えるかを以下に示します。
- ネットワークポリシー NPSを使うと、管理者はネットワーク資源へのアクセスを制御するネットワークポリシーを定義・実装できます。これらのポリシーは、特定のセキュリティ要件や組織のプロトコルに合わせて調整でき、柔軟性と安全性を兼ね備えたネットワーク環境を実現します。
- 条件ベースのアクセス制御 NPSでは、時間帯による制限、グループメンバーシップ要件、デバイスの健全性(ネットワークアクセス保護(NAP)の文脈におけるもの)など、ネットワークアクセスの条件を作成できます。
NPSを利用するメリット
ネットワークインフラにNPSを導入すると、セキュリティと運用効率の両方を高めるさまざまなメリットが得られます。こうした利点により、NPSはネットワーク管理の最適化を目指す組織にとって価値ある資産となります。
- 堅牢な認証と承認 NPSはユーザーとデバイスの認証・承認を強化することで、ネットワークセキュリティを高めます。これにより、不正アクセスやセキュリティ侵害のリスクを低減できます。
- 一貫したポリシー適用 NPSを使うと、すべてのアクセスポイントにネットワークポリシーを均一に適用できます。セキュリティポリシーを一貫して適用することで、ネットワーク全体で高いセキュリティ水準を維持できます。
- きめ細かなアクセス管理 NPSでは、詳細なアクセスポリシーを定義し、ユーザーグループごとに適切なアクセスレベルを付与できます。この粒度の高い管理により、ユーザーは自身の役割に必要なリソースだけにアクセスできます。
- セキュリティ脅威への動的な対応 NPSは、検知した脅威の発生中にセキュリティ対策を一時的に強化するなど、セキュリティインシデントに動的に対応するよう設定できます。
- 組織の成長への適応 NPSは拡張性に優れており、組織の成長に伴う認証要求数の増加にも対応できます。この拡張性により、セキュリティやパフォーマンスを損なわずにネットワークを拡張できます。
- さまざまなネットワークタイプへの対応 NPSは汎用性が高く、VPN、無線、ダイヤルアップネットワークなど、さまざまなネットワークタイプとアクセス方式に対応します。そのため、多様なネットワーク環境に適した柔軟なソリューションとなります。
- 一元管理 ネットワークポリシーとアクセス制御の管理を一元化することで、NPSは管理作業を簡素化し、時間を節約するとともにエラーの可能性を低減します。
- 既存システムとの統合 NPSはActive Directoryなど、他のMicrosoft製品やサービスと適切に統合でき、シームレスな管理環境を提供します。
- 詳細なログとレポート NPSはネットワークアクセスと活動の包括的なログを保持します。これは監査や規制への準拠において非常に重要です。
- コンプライアンス要件への対応 NPSの詳細なアカウンティングおよびレポート機能は、GDPR、HIPAA、PCI DSSなど、さまざまなデータプライバシーおよびセキュリティ基準への対応を支援します。
NPSの3つの役割
NPSは、ネットワークアクセスとポリシーの管理において3つの主要な役割を果たします。それぞれの役割が固有の機能を担い、NPSの包括的なネットワーク管理能力に貢献します。
1. RADIUSサーバーとしてのNPS
NPSはネットワークアクセスに関する認証および承認要求を処理します。ユーザーまたはデバイスがネットワークへの接続を試みると、NPSは認証情報を検証し、定義済みのポリシーに基づいてアクセスレベルを決定します。
さらにNPSは、VPNサーバー、無線アクセスポイント、ダイヤルアップサーバーなど、さまざまなネットワークアクセスサーバーと連携できるため、異なるネットワークタイプに対応する汎用性の高いソリューションとなります。また、認証プロセスを一元化・効率化することでネットワークセキュリティを高め、ネットワーク全体のユーザーアクセスを効率的に管理するうえでも重要な役割を果たします。
2. RADIUSプロキシとしてのNPS
NPSはRADIUSプロキシとして機能する場合、認証要求や構成要求をネットワーク内の他のRADIUSサーバーに転送します。これは、複雑なネットワーク環境や分散ネットワーク環境で特に役立ちます。また、複数のRADIUSサーバーに要求を分散して負荷分散を行い、サーバーが利用できない場合にはフェイルオーバー機構によって継続性を確保できます。
この役割により、NPSは異なるネットワークやサブネットワーク間の要求を処理し、ネットワークをまたいだ認証と管理をシームレスに実現できます。
3. ネットワークポリシーサーバーとしてのNPS
NPSは主にネットワークポリシーを管理・適用します。ユーザーやデバイスにネットワークアクセスを許可するか拒否するか、その条件を定義します。また、時間帯、グループメンバーシップ、デバイスの健全性など、さまざまな条件に基づくポリシーを作成でき、ネットワークアクセスを高度に制御できます。
この役割においてNPSはNAPとも統合でき、デバイスの健全性に関するポリシーを適用して、準拠した安全なデバイスだけがネットワークにアクセスしたり、ネットワーク上で通信したりできるようにします。
NPSのベストプラクティス
NPSを効果的に使用するには、一定のネットワークおよびサーバー管理のベストプラクティスに従う必要があります。これらのプラクティスにより、NPSを効率的かつ安全に運用し、組織のネットワーク管理目標に沿わせることができます。Microsoftによる推奨事項を以下に示します。
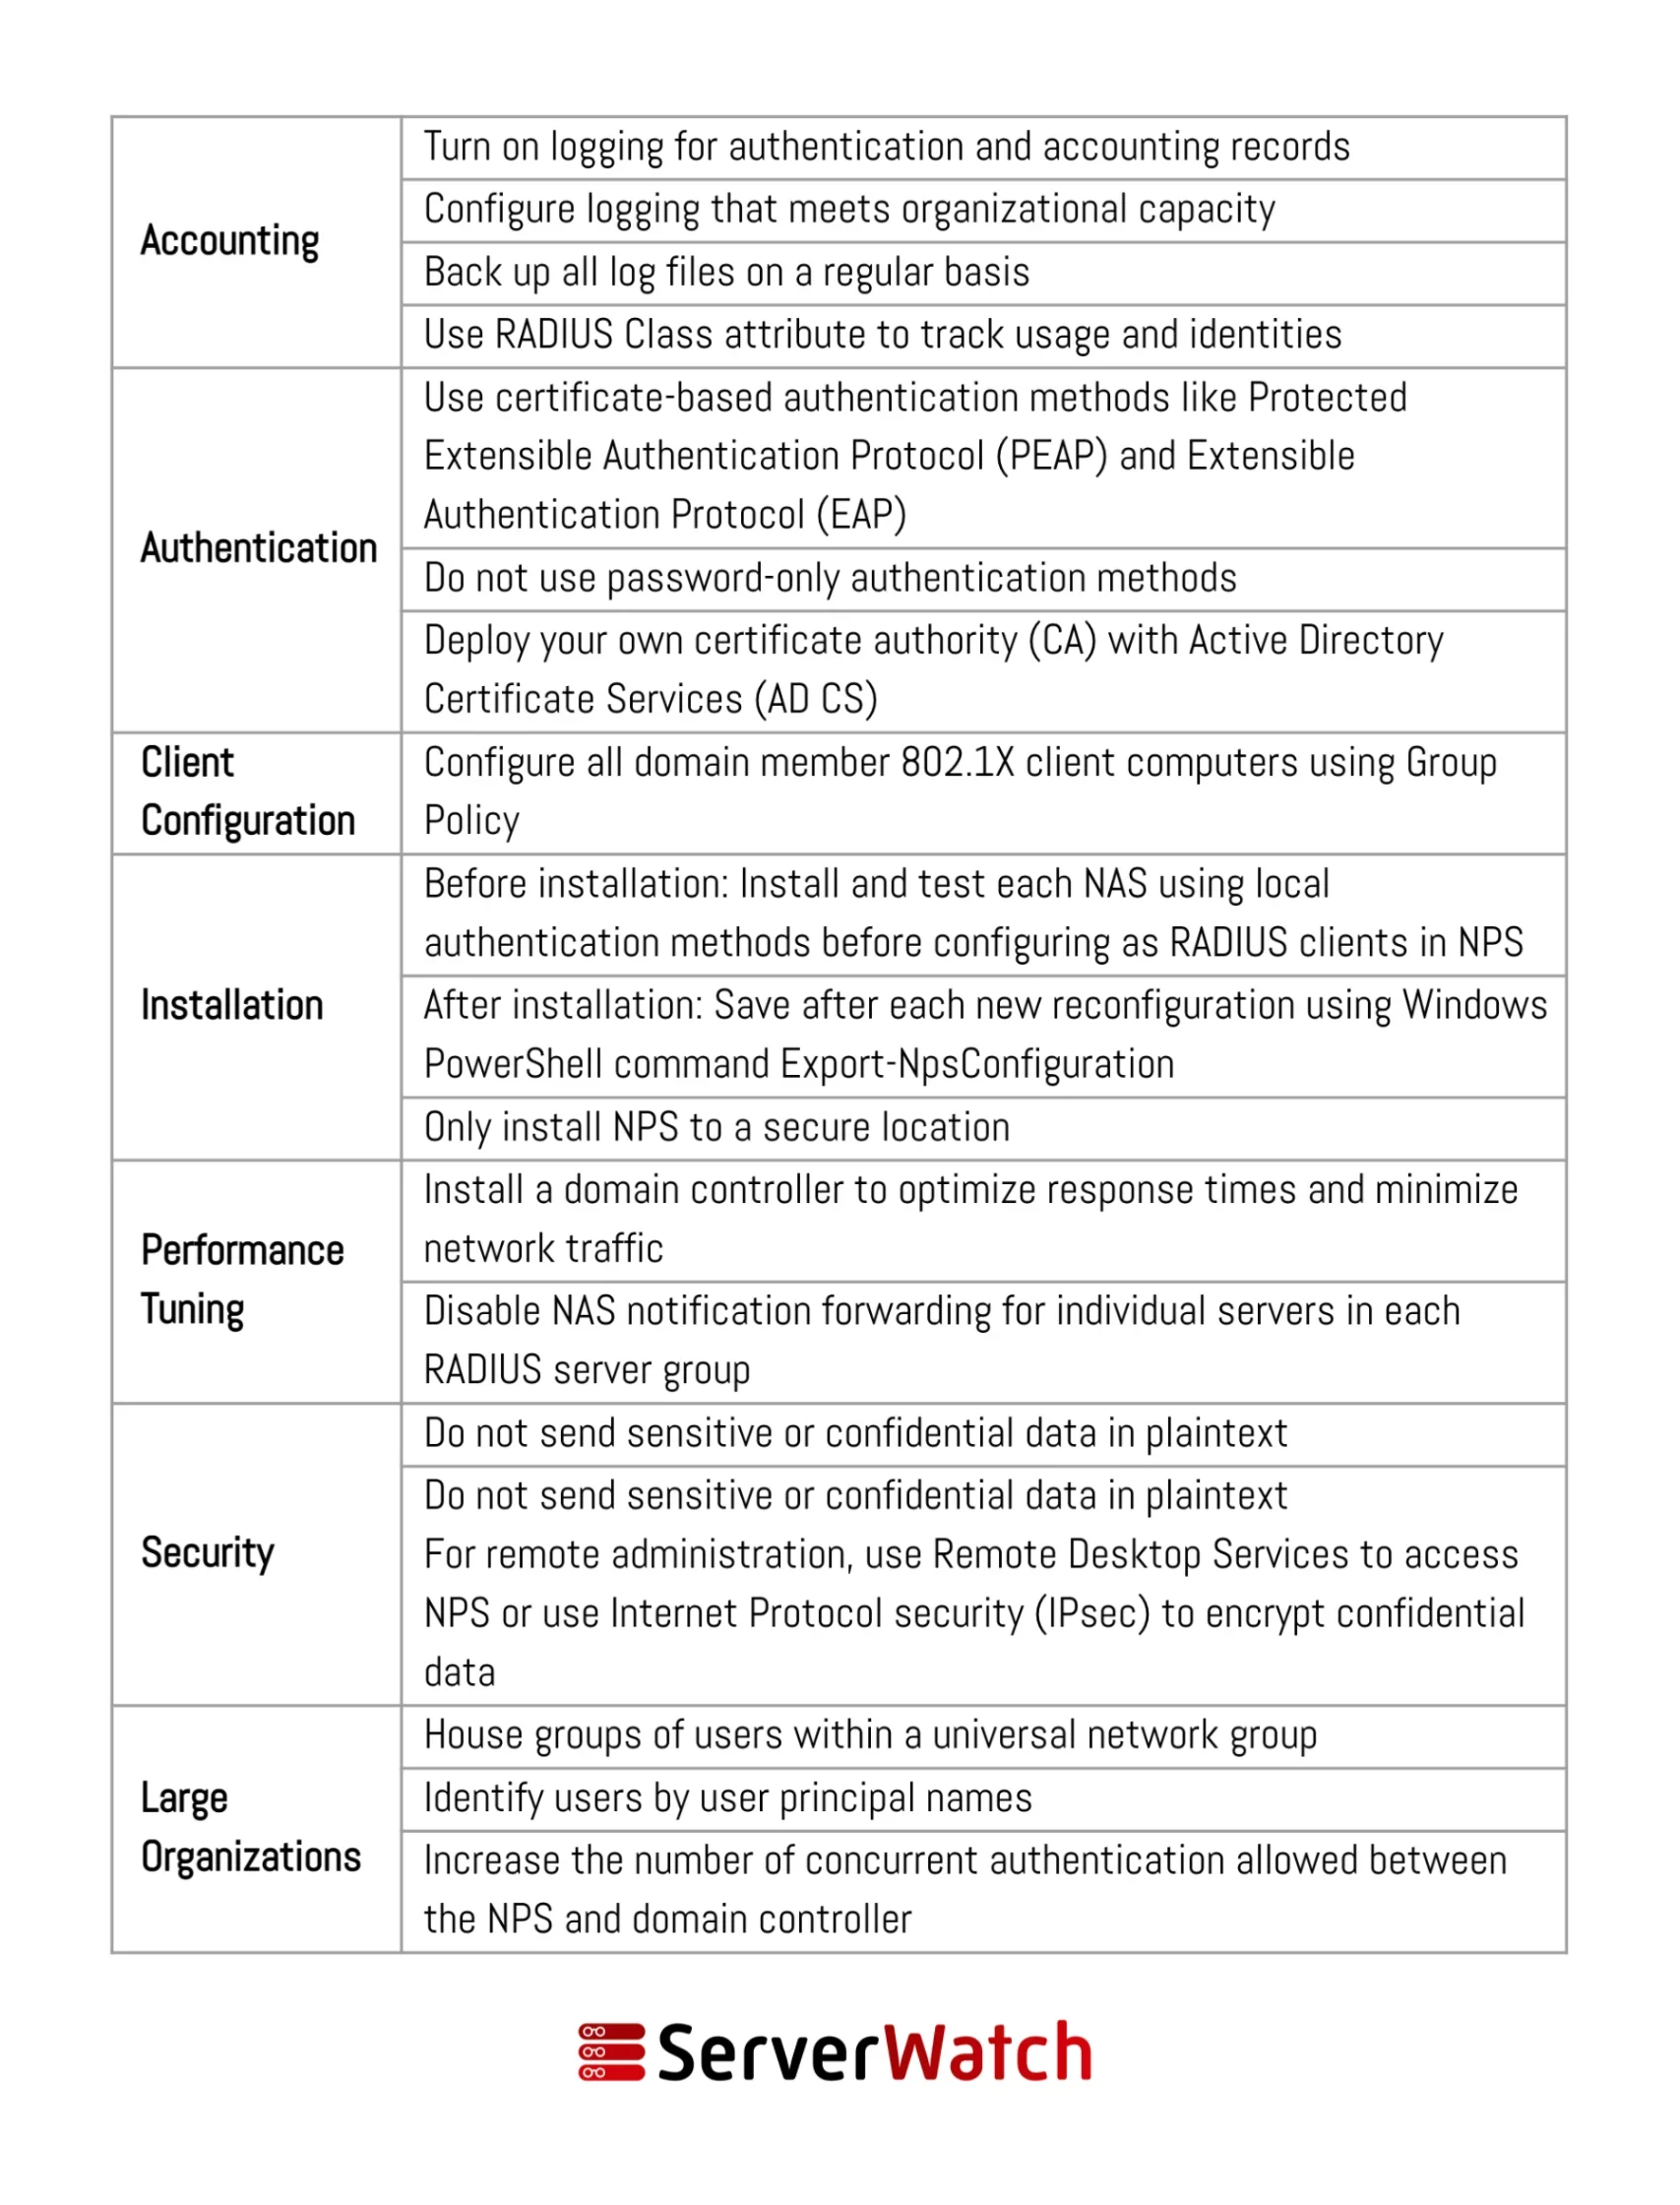
NPSを導入・管理する際に検討すべき追加のベストプラクティスを以下に示します。
- ポリシーの定期的な見直しと更新 NPSポリシーを定期的に見直して更新し、組織の最新要件とセキュリティ基準に適合させます。ネットワークインフラやセキュリティ情勢の変化に応じてポリシーを変更してください。
- 安全な構成と保守セキュリティを強化するため、多要素認証(MFA)などの強力な認証方式を使用します。脆弱性やエクスプロイトから保護するため、NPSと関連するネットワークソフトウェアを常に最新の状態に保ちます。
- 拡張性と冗長性を考慮した構成増大する負荷や将来のネットワーク拡張に対応できるよう、拡張性を考慮してNPSを設計します。冗長性とフェイルオーバー機構を実装し、サーバーやネットワークの障害時にもNPSの可用性を確保します。
- 効率的なネットワークポリシー設計混乱を避け、意図したとおりに適用できるよう、明確かつ簡潔で理解しやすいポリシーを作成します。ポリシー設計では最小権限の原則を適用し、ユーザーには役割に必要なアクセスだけを付与します。
- 監視と監査:NPSのパフォーマンスとアクセスログを継続的に監視し、異常な活動やセキュリティ侵害の可能性を迅速に特定して対応します。コンプライアンス対応を目的として包括的な監査証跡を保持し、過去のアクセスや利用パターンの分析に役立てます。
- 他システムとの統合:Active DirectoryとNPSを統合して、ユーザー認証と管理を効率化します。ネットワーク内で使用する他のシステムやサービスとの互換性と統合性も確保します。
- ユーザー教育とサポート:ネットワークポリシーとセキュリティプロトコルを遵守する重要性についてユーザーを教育します。ネットワークアクセスに関する問題を報告したり、支援を求めたりできる明確なサポート窓口を用意します。
- 手順とポリシーの文書化:参照やトレーニングに利用できるよう、NPSの構成、ポリシー、手順を詳細に文書化して保持します。NPSの設定やポリシーに加えた変更について、その理由と影響を含めて記録します。
結論:現代のネットワーク管理におけるNPSの重要な役割
NPSは、安全で効率的なネットワーク運用を実現する堅牢かつ柔軟なソリューションを提供する、不可欠なネットワークおよびサーバーツールとして定着しています。NPSを組織のネットワークインフラに統合することで、厳格なアクセスポリシーを適用してセキュリティを強化できるだけでなく、管理作業も簡素化できるため、ネットワークリソースをより効率的に管理できます。
NPSの導入と管理におけるベストプラクティスに従うことで、組織はネットワークセキュリティに伴うリスクを大幅に軽減し、シームレスな運用フローを確保できます。
NPSの機能とパフォーマンスを向上させるには、無料で利用できる、特に優れたRADIUSサーバーのテスト・監視ツールを、当社の専門家が選定・レビューしたもの。
Sam Ingallsがこの記事に寄稿しました。