


Ein Network Policy Server (NPS) ermöglicht Netzwerkadministratoren, Richtlinien für den Netzwerkzugriff zu erstellen und durchzusetzen. So wird sichergestellt, dass nur autorisierte Benutzer und Geräte auf Netzwerkressourcen zugreifen können. Dieses vielseitige Tool spielt eine zentrale Rolle bei der zentralisierten Authentifizierung, Autorisierung und Abrechnung von Benutzern und Geräten, die eine Verbindung zu einem Netzwerk herstellen.
Im Wesentlichen ist NPS die Implementierung eines Remote Authentication Dial-In User Service (RADIUS)-Servers und -Proxys von Microsoft in den Betriebssystemen Windows Server. Er ist eine wichtige Komponente für Netzwerkverwaltung und -sicherheit.
Um NPS besser zu verstehen, sehen wir uns zunächst an, was RADIUS-Server sind. Anschließend untersuchen wir den Zweck von NPS, seine Vorteile, seine Rolle in Netzwerken sowie bewährte Verfahren für die Verwaltung eines NPS.
Welche Bedeutung haben Netzwerksicherheit und Richtlinienverwaltung?
Da Unternehmen bei Betriebsabläufen, Datenaustausch und Kommunikation zunehmend auf Technologie und das Internet angewiesen sind, sind Netzwerke und Server zu Hauptzielen von Cyberbedrohungen geworden. Diese erhöhte Risikolage unterstreicht die Notwendigkeit einer robusten Netzwerksicherheit und einer sorgfältigen Richtlinienverwaltung.
Hier sind die wichtigsten Gründe, warum Netzwerksicherheit und Richtlinienverwaltung von Bedeutung sind:
- Schutz vor Cyberbedrohungen: Die wichtigste Aufgabe der Netzwerksicherheit besteht im Schutz vor einer Vielzahl von Cyberbedrohungen wie Malware, Ransomware, Phishing-Angriffen und unbefugtem Zugriff. Wirksame Sicherheitsmaßnahmen verhindern, dass Angreifer in Netzwerksysteme eindringen, und schützen sensible Daten sowie die Integrität des gesamten Netzwerks.
- Datenschutz und Compliance: Die Einhaltung gesetzlicher Standards und der Schutz personenbezogener und sensibler Informationen sind entscheidend. Netzwerksicherheit und Richtlinienverwaltung gewährleisten die Einhaltung von Gesetzen und Vorschriften wie DSGVO, HIPAA und anderen. Dadurch werden rechtliche Konsequenzen vermieden und das Vertrauen der Kunden erhalten.
- Geschäftskontinuität: Cyberangriffe können erhebliche Ausfallzeiten verursachen und zu Produktivitäts- und Umsatzverlusten führen. Ein sicheres und gut verwaltetes Netzwerk minimiert das Risiko von Unterbrechungen und stellt sicher, dass der Geschäftsbetrieb ungehindert fortgesetzt werden kann.
- Richtlinienverwaltung als Rahmen: Eine wirksame Richtlinienverwaltung schafft einen klaren Rahmen dafür, wie die Netzwerksicherheit innerhalb einer Organisation gehandhabt wird. Sie definiert die Protokolle für Zugriffskontrolle, Benutzerauthentifizierung, Datenverarbeitung und die Reaktion auf Sicherheitsvorfälle. Dieser strukturierte Ansatz gewährleistet Konsistenz, Effizienz und Anpassungsfähigkeit bei der Reaktion auf sich entwickelnde Sicherheitsbedrohungen.
- Anpassungsfähigkeit an sich verändernde Bedrohungen: Die Landschaft der Cyberbedrohungen entwickelt sich ständig weiter, und regelmäßig treten neue Schwachstellen auf. Eine robuste Netzwerksicherheitsstrategie, die durch eine dynamische Richtlinienverwaltung gestützt wird, ermöglicht es Unternehmen, sich schnell an diese Veränderungen anzupassen und notwendige Aktualisierungen und Schutzmaßnahmen zu implementieren, um potenziellen Bedrohungen einen Schritt voraus zu sein.
Was ist das RADIUS-Protokoll?
Das RADIUS-Protokoll ist ein Netzwerkprotokoll, das eine umfassende und zentralisierte Verwaltung von Authentifizierung, Autorisierung und Abrechnung (AAA) für Benutzer ermöglicht, die eine Verbindung zu einem Netzwerkdienst herstellen und diesen nutzen.
Seit seiner Einführung im Jahr 1991 ist RADIUS zum Standard für Network Access Server geworden, die für die Verbindung von Benutzern mit Netzwerken zuständig sind, und spielt eine zentrale Rolle bei der Verwaltung der Netzwerkzugriffskontrolle.
Authentifizierung
Das erste A in AAA steht für Authentifizierung, also den Prozess der Überprüfung der Identität eines Benutzers. Wenn ein Benutzer versucht, auf ein Netzwerk zuzugreifen, muss er Anmeldedaten wie Benutzername und Passwort angeben.
Der RADIUS-Server überprüft diese Anmeldedaten anhand seiner Datenbank, um die Identität des Benutzers zu bestätigen. Dadurch wird sichergestellt, dass nur berechtigte Benutzer auf das Netzwerk zugreifen können.
Autorisierung
Sobald ein Benutzer authentifiziert ist, folgt die Autorisierung. Dieser Prozess bestimmt, was ein authentifizierter Benutzer im Netzwerk tun darf.
So kann ein Administrator beispielsweise andere Zugriffsrechte haben als ein Standardbenutzer. RADIUS-Server verwalten diese Berechtigungen und stellen sicher, dass Benutzer nur auf Ressourcen zugreifen können, die ihrer Autorisierungsstufe entsprechen.
Abrechnung
Das letzte A steht für Abrechnung und umfasst die Erfassung der Nutzung von Netzwerkressourcen durch Benutzer. Dazu gehören die Überwachung der Verbindungsdauer, der aufgerufenen Dienste und der übertragenen Daten. Diese Informationen sind für Abrechnung, Auditing und das Verständnis von Mustern bei der Netzwerknutzung von entscheidender Bedeutung.
Was leisten RADIUS-Server?
RADIUS arbeitet in einem Client-Server-Modell. Der RADIUS-Client, in der Regel ein Network Access Server wie ein VPN- oder WLAN-Zugangspunkt, sendet Benutzeranmeldedaten und Verbindungsanfragen an den RADIUS-Server.
Der Server verarbeitet diese Anfragen anhand seiner Benutzerdatenbank und Richtlinien, um den Benutzer zu authentifizieren und zu autorisieren. Nach der Authentifizierung sendet er eine Antwort an den Client zurück und gewährt oder verweigert den Zugriff.
Zu den wichtigsten Funktionen von RADIUS-Servern gehören:
- Skalierbarkeit: RADIUS kann eine große Anzahl von Authentifizierungsanfragen verarbeiten und eignet sich daher sowohl für kleine als auch für große Netzwerke.
- Flexibilität: Das Protokoll unterstützt verschiedene Authentifizierungsmethoden, darunter passwort-, token- und zertifikatbasierte Authentifizierung.
- Interoperabilität: RADIUS wird umfassend unterstützt und kann in eine Vielzahl von Netzwerkgeräten und Servern integriert werden.
- Sicherheit: Das Protokoll umfasst Methoden zur Verschlüsselung von Daten wie Passwörtern während der Übertragung und verringert dadurch das Risiko, dass unbefugte Parteien diese abfangen.
Welchen Zweck hat NPS?
Ein NPS ist ein zentrales Element der Netzwerkinfrastruktur vieler Unternehmen und fungiert hauptsächlich als Implementierung eines RADIUS-Servers und -Proxys von Microsoft. Der übergeordnete Zweck von NPS besteht darin, die Authentifizierung, Autorisierung und Abrechnung (AAA) von Benutzern und Geräten mit Netzwerkzugriff zu zentralisieren und zu optimieren und dadurch die Sicherheit und Effizienz der Verwaltung zu verbessern.
Zentralisierte Authentifizierung und Autorisierung
Die zentralisierte Authentifizierung stellt sicher, dass alle Benutzer und Geräte vor dem Zugriff auf Netzwerkressourcen überprüft werden, und erhöht dadurch die Sicherheit. Die Autorisierung legt dagegen fest, welche Ressourcen authentifizierte Entitäten nutzen dürfen.
Im Folgenden wird erläutert, wie ein NPS-Server diese wichtigen Funktionen verwaltet, um eine sichere und effiziente Netzwerkumgebung aufrechtzuerhalten.
- Benutzerauthentifizierung: NPS authentifiziert Benutzer und Geräte, die eine Verbindung zum Netzwerk herstellen möchten, und stellt sicher, dass nur Personen und Geräte mit gültigen Anmeldedaten Zugriff erhalten. Dieser Authentifizierungsprozess ist entscheidend für die Absicherung von Netzwerkzugangspunkten wie VPNs, drahtlosen Netzwerken und Einwahlverbindungen.
- Autorisierungsverwaltung: Nach der Authentifizierung bestimmt NPS anhand vordefinierter Richtlinien, auf welche Ressourcen der Benutzer oder das Gerät zugreifen darf. Diese Funktion ist entscheidend für die Durchsetzung von Sicherheitsprotokollen und stellt sicher, dass Benutzer nur auf die für ihre Rolle und Berechtigungsstufe vorgesehenen Netzwerkbereiche zugreifen können.
Abrechnung und Compliance
Die Abrechnung umfasst die Erfassung und Protokollierung von Benutzeraktivitäten und Ressourcennutzung innerhalb des Netzwerks, was für Auditing und Überwachung von entscheidender Bedeutung ist. Die folgende Liste erläutert, wie NPS die Einhaltung verschiedener gesetzlicher Standards unterstützt – ein kritischer Faktor für Unternehmen in der heutigen datenempfindlichen Welt.
- Überwachung der Netzwerknutzung: NPS erfasst die Aktivitäten authentifizierter Benutzer im Netzwerk und protokolliert Details wie Verbindungsdauer, verwendete Dienste und übertragene Daten. Diese Abrechnungsfunktion ist für Audits, die Einhaltung gesetzlicher Standards und das Verständnis von Mustern bei der Netzwerknutzung unerlässlich.
- Durchsetzung von Compliance: Durch detaillierte Aufzeichnungen über Netzwerkzugriffe und -nutzung unterstützt NPS Unternehmen bei der Erfüllung verschiedener gesetzlicher Anforderungen, die für Unternehmen im Umgang mit sensiblen Daten unerlässlich sind.
Richtlinienbasierte Netzwerkverwaltung
Die richtlinienbasierte Netzwerkverwaltung ermöglicht es Administratoren, spezifische Richtlinien für den Netzwerkzugriff zu erstellen und durchzusetzen und Netzwerksicherheit und -nutzung an die Anforderungen des Unternehmens anzupassen. Im Folgenden wird erläutert, wie NPS die Erstellung dieser Richtlinien unterstützt und wie sie sich auf Netzwerksicherheit, Benutzerzugriff und die allgemeine Netzwerkverwaltung auswirken:
- Netzwerkrichtlinien: NPS ermöglicht es Administratoren, Netzwerkrichtlinien zu definieren und zu implementieren, die den Zugriff auf Netzwerkressourcen steuern. Diese Richtlinien können an spezifische Sicherheitsanforderungen und Unternehmensprotokolle angepasst werden und bieten eine flexible und zugleich sichere Netzwerkumgebung.
- Bedingungsbasierte Zugriffskontrolle: NPS ermöglicht die Erstellung von Bedingungen für den Netzwerkzugriff, etwa zeitliche Einschränkungen, Anforderungen an die Gruppenmitgliedschaft oder den Zustand eines Geräts (im Kontext von Network Access Protection, kurz NAP).
Vorteile der Verwendung von NPS
Die Implementierung von NPS in einer Netzwerkinfrastruktur bietet zahlreiche Vorteile, die sowohl die Sicherheit als auch die betriebliche Effizienz verbessern. Diese Vorteile machen NPS zu einer wertvollen Lösung für Unternehmen, die ihre Netzwerkverwaltungspraktiken optimieren möchten.
- Robuste Authentifizierung und Autorisierung: NPS stärkt die Netzwerksicherheit durch eine zuverlässige Authentifizierung und Autorisierung von Benutzern und Geräten. Dadurch wird das Risiko unbefugter Zugriffe und potenzieller Sicherheitsverletzungen reduziert.
- Konsistente Durchsetzung von Richtlinien: Mit NPS werden Netzwerkrichtlinien an allen Zugangspunkten einheitlich angewendet. Diese konsistente Durchsetzung von Sicherheitsrichtlinien trägt dazu bei, im gesamten Netzwerk einen hohen Sicherheitsstandard aufrechtzuerhalten.
- Granulare Zugriffsverwaltung: NPS ermöglicht es Administratoren, detaillierte Zugriffsrichtlinien zu definieren und verschiedenen Benutzergruppen angemessene Zugriffsstufen zu gewähren. Diese Granularität stellt sicher, dass Benutzer nur auf die für ihre Rolle erforderlichen Ressourcen zugreifen können.
- Dynamische Reaktion auf Sicherheitsbedrohungen: NPS kann so konfiguriert werden, dass es dynamisch auf Sicherheitsvorfälle reagiert, beispielsweise durch eine vorübergehende Verschärfung der Sicherheitsmaßnahmen bei Erkennung einer Bedrohung.
- Passt sich dem Unternehmenswachstum an: NPS ist skalierbar und kann bei wachsendem Unternehmen eine zunehmende Zahl von Authentifizierungsanfragen verarbeiten. Diese Skalierbarkeit stellt sicher, dass das Netzwerk erweitert werden kann, ohne Sicherheit oder Leistung zu beeinträchtigen.
- Unterstützung verschiedener Netzwerktypen: NPS ist vielseitig und unterstützt verschiedene Netzwerktypen und Zugriffsmethoden, darunter VPNs, drahtlose Netzwerke und Einwahlnetzwerke. Damit eignet sich die Lösung für unterschiedlichste Netzwerkumgebungen.
- Zentralisierte Verwaltung: Durch die Zentralisierung der Verwaltung von Netzwerkrichtlinien und Zugriffskontrollen vereinfacht NPS administrative Aufgaben, spart Zeit und verringert die Wahrscheinlichkeit von Fehlern.
- Integration in bestehende Systeme: NPS lässt sich gut in andere Microsoft-Produkte und -Dienste wie Active Directory integrieren und ermöglicht so eine nahtlose Verwaltung.
- Detaillierte Protokollierung und Berichterstattung: NPS führt umfassende Protokolle über Netzwerkzugriffe und -aktivitäten. Diese sind für Audits und die Sicherstellung der Einhaltung gesetzlicher Vorschriften von unschätzbarem Wert.
- Unterstützt Compliance-Anforderungen: Die detaillierten Abrechnungs- und Berichtsfunktionen von NPS unterstützen Unternehmen bei der Erfüllung verschiedener Datenschutz- und Sicherheitsstandards wie DSGVO, HIPAA und PCI DSS.
Die 3 Rollen von NPS
NPS erfüllt drei zentrale Rollen bei der Verwaltung von Netzwerkzugriffen und -richtlinien. Jede Rolle steht für eine eigene Funktionalität, die zu den umfassenden Netzwerkverwaltungsfunktionen von NPS beiträgt.
1. NPS als RADIUS-Server
NPS verarbeitet Authentifizierungs- und Autorisierungsanfragen für den Netzwerkzugriff. Wenn ein Benutzer oder Gerät versucht, eine Verbindung zum Netzwerk herzustellen, überprüft NPS die Anmeldedaten und bestimmt anhand vordefinierter Richtlinien die Zugriffsstufe.
Darüber hinaus kann NPS mit verschiedenen Network Access Servern wie VPN-Servern, drahtlosen Zugangspunkten und Einwahlservern zusammenarbeiten und ist damit eine vielseitige Lösung für unterschiedliche Netzwerktypen. Außerdem verbessert NPS die Netzwerksicherheit, indem es den Authentifizierungsprozess zentralisiert und optimiert und so den Benutzerzugriff im gesamten Netzwerk effizient verwaltet.
2. NPS als RADIUS-Proxy
Als RADIUS-Proxy leitet NPS Authentifizierungs- und Konfigurationsanfragen an andere RADIUS-Server im Netzwerk weiter. Dies ist besonders in komplexen oder verteilten Netzwerkumgebungen nützlich. Außerdem kann NPS durch die Verteilung von Anfragen auf mehrere RADIUS-Server einen Lastausgleich bereitstellen und mithilfe von Failover-Mechanismen bei Nichtverfügbarkeit eines Servers die Kontinuität sicherstellen.
Diese Rolle ermöglicht es NPS, Anfragen über verschiedene Netzwerke oder Teilnetze hinweg zu verarbeiten und so eine nahtlose netzwerkübergreifende Authentifizierung und Verwaltung zu ermöglichen.
3. NPS als Network Policy Server
NPS verwaltet und erzwingt in erster Linie Netzwerkrichtlinien. Es definiert die Bedingungen, unter denen Benutzern und Geräten der Netzwerkzugriff gewährt oder verweigert wird. Außerdem ermöglicht NPS die Erstellung von Richtlinien auf Grundlage verschiedener Bedingungen wie Tageszeit, Gruppenmitgliedschaft oder Gerätezustand und bietet dadurch ein hohes Maß an Kontrolle über den Netzwerkzugriff.
In dieser Rolle kann NPS auch in NAP integriert werden, um Richtlinien zum Gerätezustand durchzusetzen. So wird sichergestellt, dass nur konforme und intakte Geräte auf das Netzwerk zugreifen oder darin kommunizieren können.
Bewährte Verfahren für NPS
Die effektive Nutzung von NPS setzt die Einhaltung bestimmter bewährter Verfahren für Netzwerk- und Serververwaltung voraus. Diese Verfahren stellen sicher, dass NPS effizient und sicher arbeitet und mit den Zielen der Netzwerkverwaltung des Unternehmens übereinstimmt. Hier sind einige Empfehlungen von Microsoft:
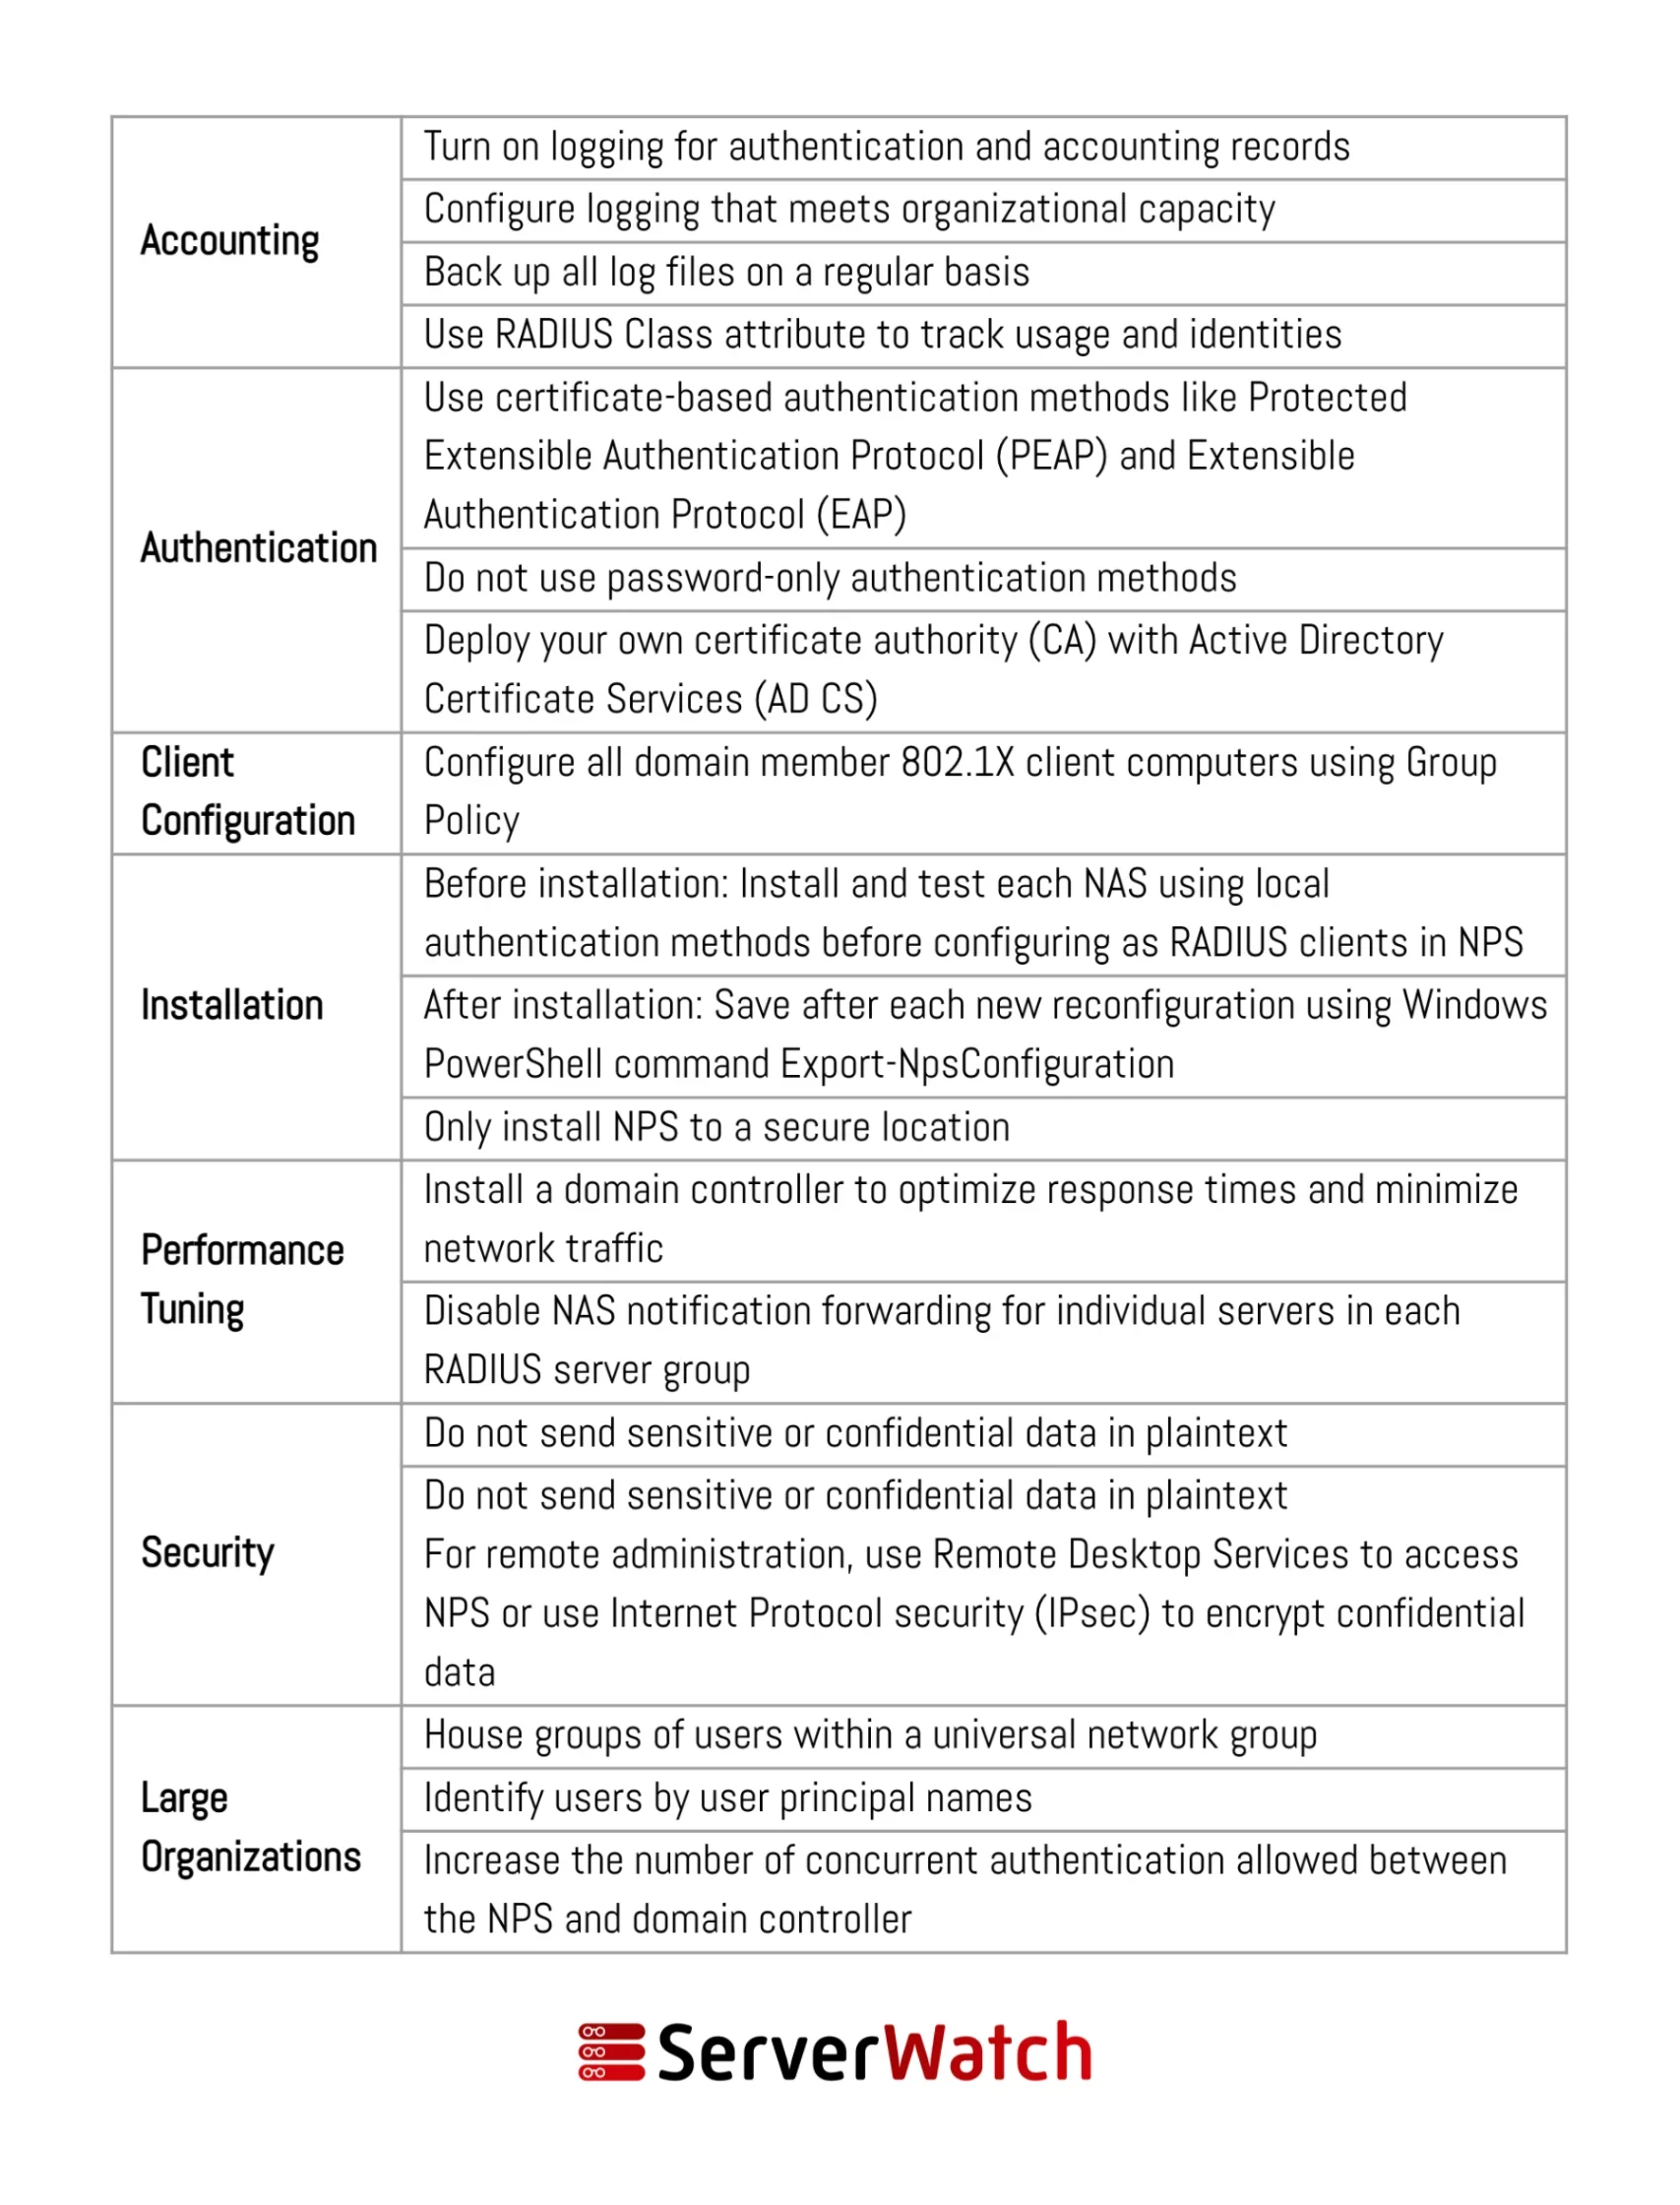
Im Folgenden finden Sie weitere bewährte Verfahren, die bei der Bereitstellung und Verwaltung eines NPS berücksichtigt werden sollten.
- Regelmäßige Überprüfung und Aktualisierung von Richtlinien: Überprüfen und aktualisieren Sie NPS-Richtlinien regelmäßig, um sicherzustellen, dass sie den aktuellen Anforderungen des Unternehmens und den Sicherheitsstandards entsprechen. Ändern Sie Richtlinien als Reaktion auf Veränderungen der Netzwerkinfrastruktur oder der Sicherheitslage.
- Sichere Konfiguration und Wartung: Verwenden Sie starke Authentifizierungsmethoden wie die Multi-Faktor-Authentifizierung (MFA), um die Sicherheit zu erhöhen. Halten Sie NPS und zugehörige Netzwerksoftware auf dem neuesten Stand, um sich vor Schwachstellen und Exploits zu schützen.
- Skalierbare und redundante Einrichtung: Konzipieren Sie die NPS-Bereitstellung mit Blick auf Skalierbarkeit, damit steigende Auslastungen und eine künftige Erweiterung des Netzwerks bewältigt werden können. Implementieren Sie Redundanz- und Failover-Mechanismen, um die Verfügbarkeit von NPS auch bei Server- oder Netzwerkausfällen sicherzustellen.
- Effizientes Design von Netzwerkrichtlinien: Erstellen Sie klare, prägnante und verständliche Richtlinien, um Verwirrung zu vermeiden und ihre beabsichtigte Durchsetzung sicherzustellen. Wenden Sie beim Entwurf von Richtlinien das Prinzip der geringsten Privilegien an und gewähren Sie Benutzern nur den für ihre Rolle erforderlichen Zugriff.
- Überwachung und Auditierung: Überwachen Sie die Leistung von NPS und die Zugriffsprotokolle aktiv, um ungewöhnliche Aktivitäten oder potenzielle Sicherheitsverletzungen schnell zu erkennen und darauf zu reagieren. Führen Sie zu Compliance-Zwecken und zur Analyse historischer Zugriffs- und Nutzungsmuster umfassende Prüfpfade.
- Integration in andere Systeme: Integrieren Sie NPS in Active Directory, um die Benutzerauthentifizierung und -verwaltung zu optimieren. Stellen Sie die Kompatibilität und Integration mit anderen im Netzwerk verwendeten Systemen und Diensten sicher.
- Schulung und Support für Benutzer: Schulen Sie Benutzer zu Netzwerkrichtlinien und der Bedeutung der Einhaltung von Sicherheitsprotokollen. Stellen Sie klare Supportkanäle bereit, über die Benutzer Probleme melden oder Unterstützung im Zusammenhang mit dem Netzwerkzugriff anfordern können.
- Dokumentation von Verfahren und Richtlinien: Führen Sie eine detaillierte Dokumentation der NPS-Konfigurationen, Richtlinien und Verfahren zu Referenz- und Schulungszwecken. Dokumentieren Sie alle an der NPS-Einrichtung oder den Richtlinien vorgenommenen Änderungen einschließlich ihrer Begründung und Auswirkungen.
Fazit: Die zentrale Rolle von NPS in der modernen Netzwerkverwaltung
NPS hat sich zu einem unverzichtbaren Netzwerk- und Servertool entwickelt, das eine robuste und flexible Lösung für einen sicheren und effizienten Netzwerkbetrieb bietet. Die Integration von NPS in die Netzwerkinfrastruktur eines Unternehmens erhöht nicht nur die Sicherheit, indem strenge Zugriffsrichtlinien durchgesetzt werden, sondern vereinfacht auch administrative Aufgaben und führt so zu einer effizienteren Verwaltung der Netzwerkressourcen.
Durch die Einhaltung bewährter Verfahren bei der Bereitstellung und Verwaltung von NPS können Unternehmen Risiken im Zusammenhang mit der Netzwerksicherheit erheblich reduzieren und einen reibungslosen Betriebsablauf sicherstellen.
Verbessern Sie die Funktionalität und Leistung von NPS mit einem der besten kostenlosen RADIUS-Server-Test- und -Überwachungstools, die von unseren Experten ausgewählt und bewertet wurden.
Sam Ingalls hat zu diesem Artikel beigetragen.