


エンドポイント検知・対応(EDR)は、企業の全デバイスを保護・監視し、潜在的な侵入を効果的に検知して対応するためのものです。企業ネットワークにアクセスするサーバー、PC、ノートパソコン、タブレット、スマートフォンが数多く存在する中、状況を常に把握するにはEDRツールが必要です。
エンドポイント検知・対応とは?
エンドポイント検知・対応(EDR)は、ネットワーク上の場所を問わず、社内、リモート、モバイルを含むエンドポイントからデータを収集・分析するものです。目的は攻撃を発見し、阻止することです。脅威を排除するだけでなく、EDRは攻撃の発生源の追跡にも役立つため、将来このような事象を防止できます。
本質的に、EDRソフトウェアは組織のエンドポイントを管理するための一元的なハブを提供します。優れた製品なら、人間が攻撃に気づくはるか前に攻撃を発見して阻止できます。
詳しくはこちら: サーバーセキュリティのおすすめツール
EDRツールのおすすめ
EDRのソリューションやサービスには、非常に多くの選択肢があります。ここでは、特定の順序ではなく、優れたエンドポイントセキュリティツールを紹介します。
Sophos
Sophos Intercept Xは、ネイティブのエンドポイントセキュリティをサーバー、ファイアウォール、メールセキュリティと同期します。豊富なデータセットと詳細な分析により、組織の環境を包括的に把握し、脅威の検知、調査、対応を可能にします。Sophos Intercept Xは、単一の主要なセキュリティ技術に依存するのではなく、エンドポイント保護に包括的な多層防御アプローチを採用しています。
この多層アプローチは、最新の技術と従来の技術を組み合わせ、さまざまな脅威を阻止します。数億件のサンプルからファイル属性を精査してAIでマルウェアを検知・ブロックし、シグネチャなしでエンドポイントの脅威を特定します。
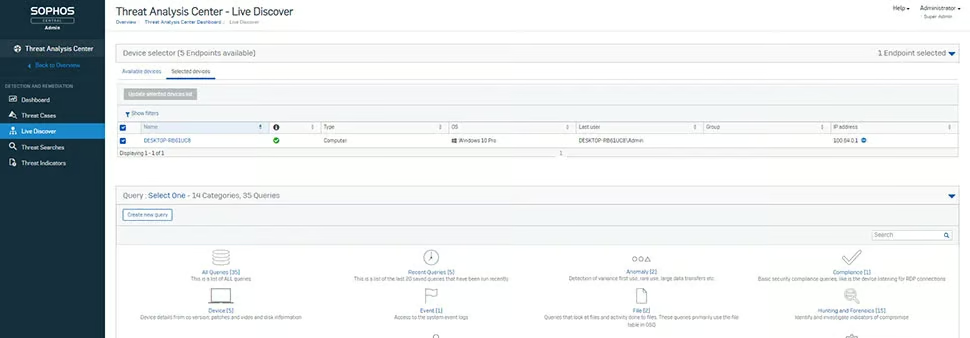
主な差別化要因:
- ランサムウェア攻撃で使われる悪意のある暗号化プロセスを検知・ブロックする、ランサムウェア対策機能を搭載
- エクスプロイト対策技術により、攻撃者がデバイスの侵害、認証情報の窃取、マルウェアの拡散に利用する攻撃手法を阻止
- アプリケーションのロックダウン、Web制御、データ損失防止、シグネチャベースのマルウェア検知を活用
- Intercept XとSophos Firewallがデータを共有し、クリーンアップ中は侵害されたデバイスを自動的に隔離。脅威が無効化されるとネットワークアクセスを復旧
- ディープラーニングAIを活用し、これまでに確認されていない脅威を阻止
Trend Micro
Trend Micro Vision Oneは、メール、エンドポイント、サーバー、クラウドワークロード、ネットワーク全体でEDR機能を提供します。複数のセキュリティレイヤー間のデータを収集して自動的に関連付ける、拡張検知・対応(XDR)機能を備えた、脅威防御専用のプラットフォームです。自動保護により、攻撃の大半を防止します。
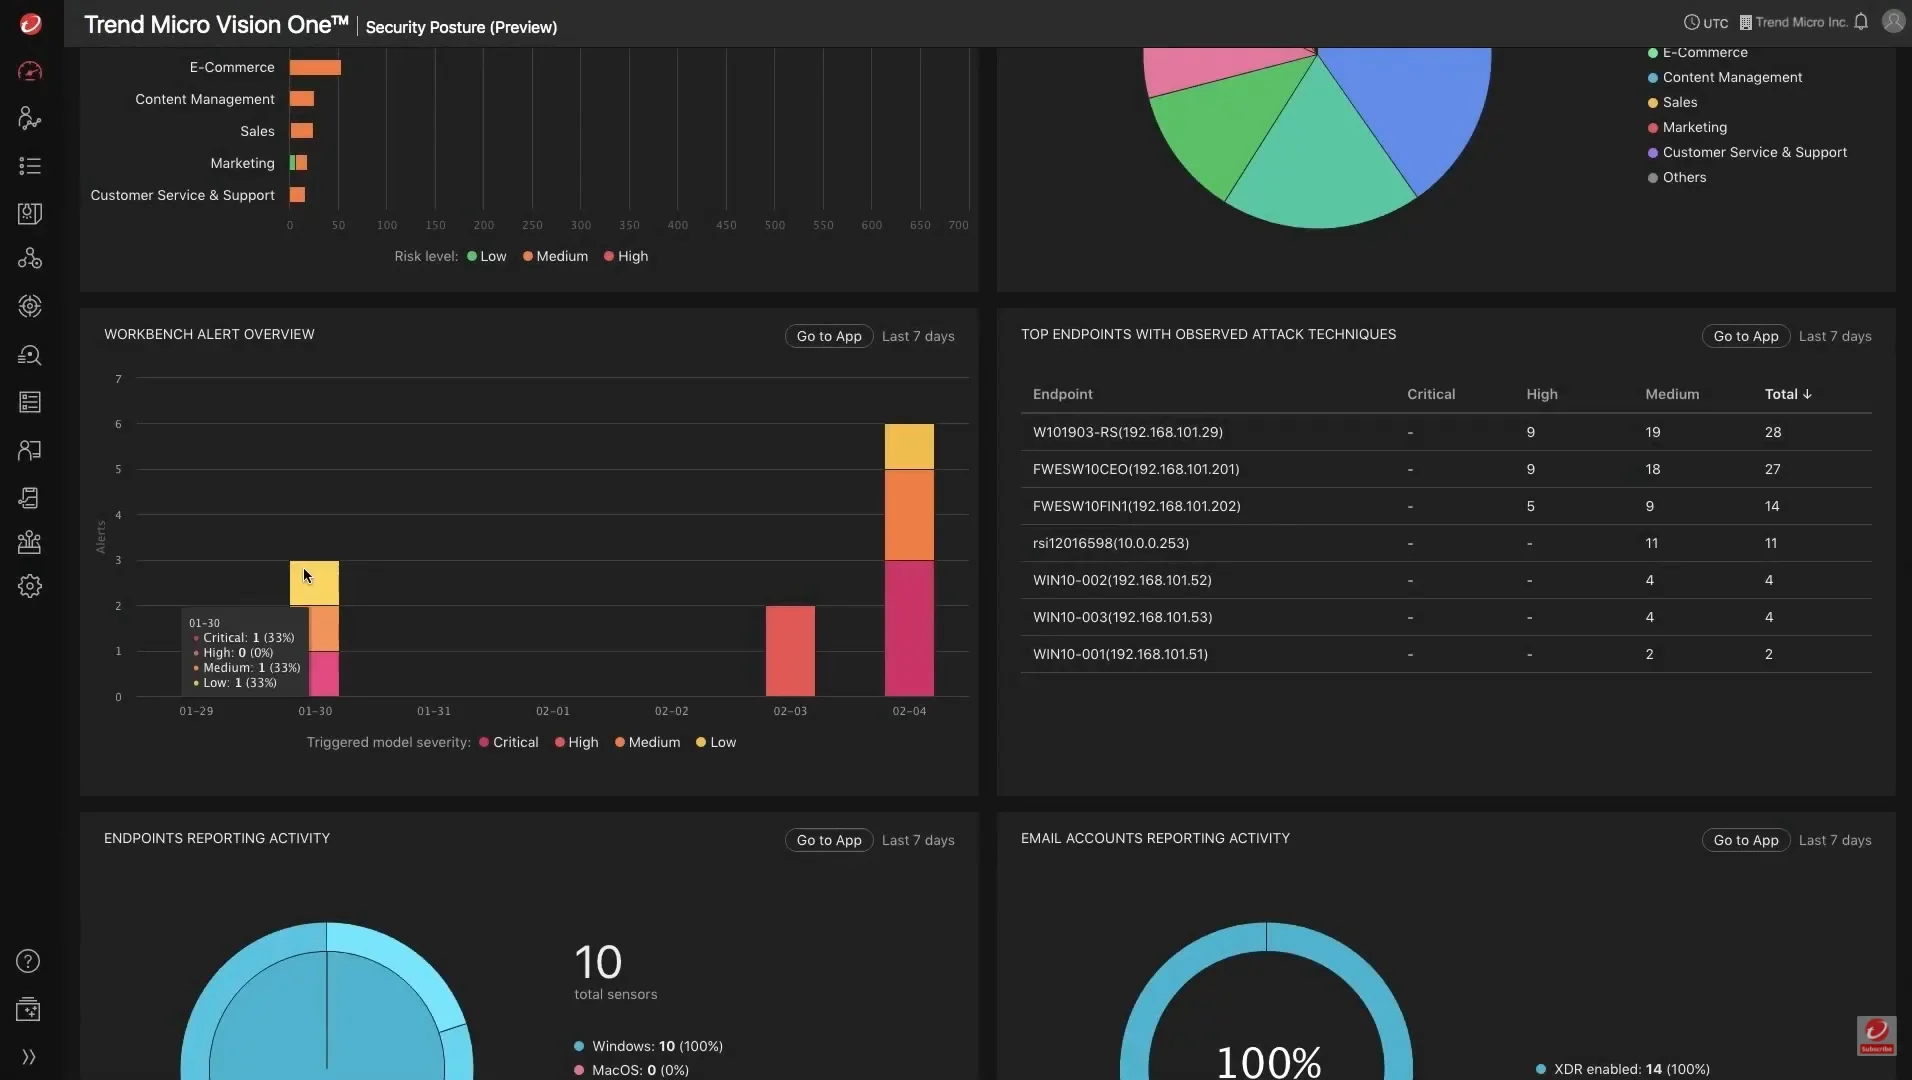
主な差別化要因:
- ネイティブセンサーと保護ポイントをXDR機能と組み合わせ、レイヤーをまたぐ脅威活動を結び付けることで、防御をすり抜ける複雑な攻撃を迅速に検知
- マネージドXDRサービスにより、専門家による脅威ハンティングと調査でチームを支援
- 信頼度の低い一連の活動を自動的に結び付け、信頼度の高い1つのイベントに統合。優先順位付けされた、より少数のアラートを提示して対応を促進
- MITRE Adversarial Tactics, Techniques and Common Knowledge(ATT&CK)マッピングにより、コンテキストを増やし、ノイズを削減
- 複数のリスク指標と傾向を、役割別に表示
- Trend Microの脅威専門家が実環境で発見した情報に基づき、検知ルールを定期的に追加
CrowdStrike
CrowdStrikeは、EDRソフトウェアソリューションとしてFalcon Insightを提供しています。検知、インシデント対応、フォレンジックにわたるエンドポイントの継続的な可視性を実現し、見落としを防ぎ、潜在的な侵害を阻止します。すべてのエンドポイント活動を継続的に監視し、データをリアルタイムで分析して脅威活動を自動的に特定することで、高度な脅威を発生時に検知・防止します。
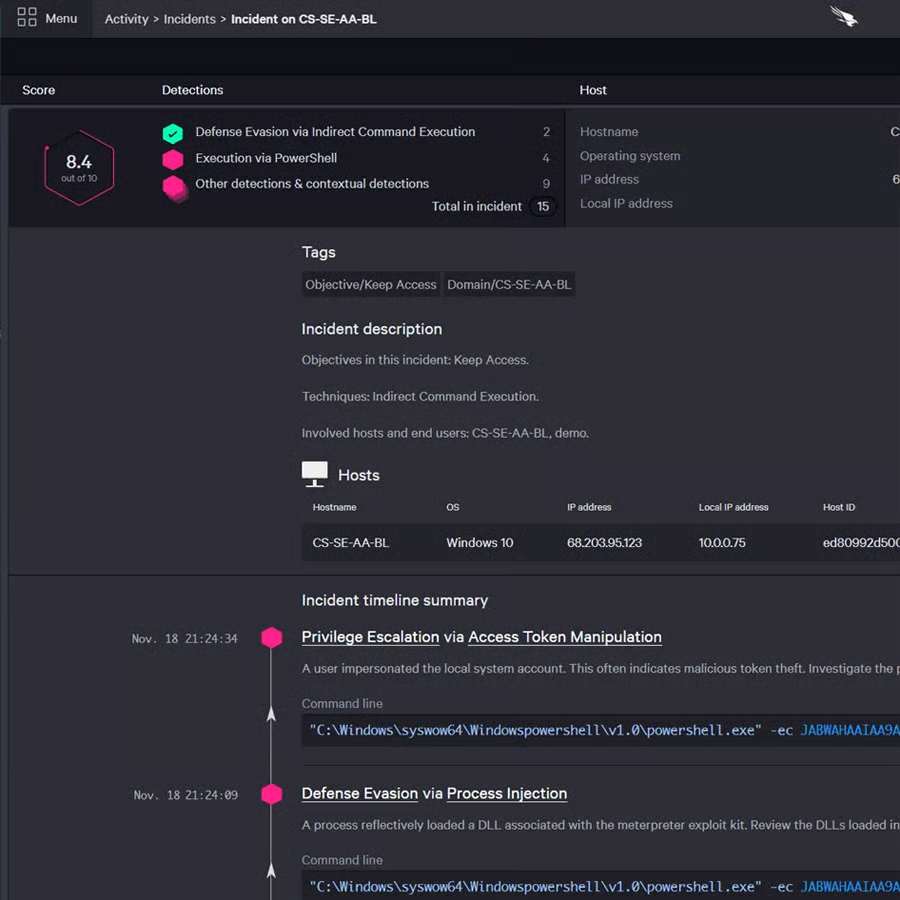
主な差別化要因:
- Falcon Discoverは、ネットワーク上のエンドポイントデバイス、ユーザー、アプリケーションをリアルタイムで可視化し、悪意のある活動やコンプライアンス違反の活動を迅速に特定・排除
- CrowdStrike Falcon Preventは、攻撃の可視性とシンプルさを防御技術と組み合わせた次世代アンチウイルス(NGAV)サービス
- 攻撃指標(IOA)を使用して攻撃者の行動を自動的に特定し、優先度を付けたアラートをFalconユーザーインターフェース(UI)に送信
- CrowdScore Incident Workbenchは、攻撃の開始から終了までを詳細なコンテキストとともに包括的に表示し、より迅速かつ容易な調査を実現
- アラートをMITRE ATT&CKフレームワークにマッピングすることで、最も複雑な検知も一目で把握でき、アラートのトリアージに必要な時間を短縮し、優先順位付けと修復を迅速化
Ivanti
Ivanti Neurons for Unified Endpoint Management(UEM)は、モバイルデバイスを取り込み、従来から管理しているデバイスと統合することで、資産環境全体の可視性を提供します。より高度な自動化と、すべてのデバイスに関する単一の信頼できる情報源を実現します。
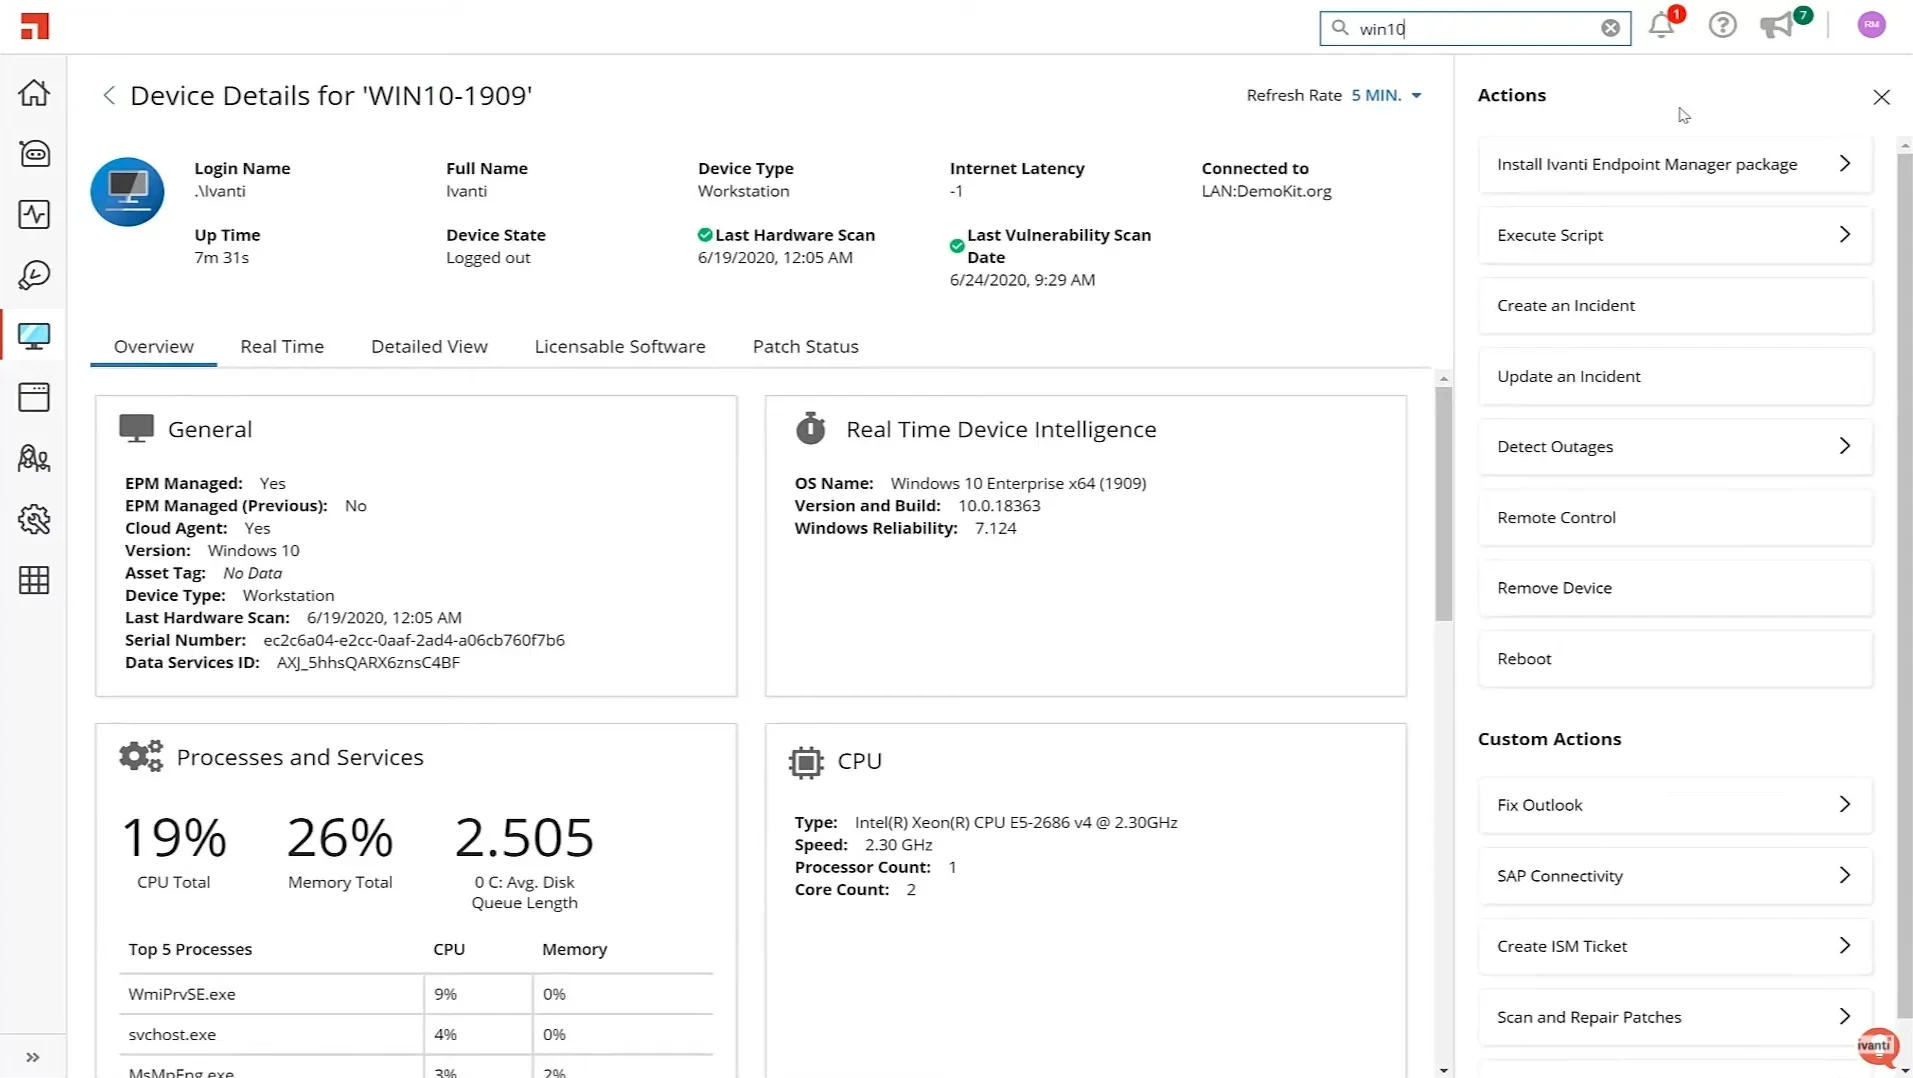
主な差別化要因:
- ユーザーとデバイスのビューにより、複雑さ、長い待ち時間、高額なエスカレーションコストを削減
- Ivanti Neurons for Discoveryは、主要な資産とアプリケーション間の関連を自動的に検出・マッピングし、正確な資産情報を数分で提供
- アクティブスキャンとパッシブスキャン、およびサードパーティーコネクターを提供
- 検出・インベントリデータベースを、ハードウェア保証情報、ベンダーのライセンス規則、販売代理店の購入情報など、他のデータソースと相互接続
- すべてのIT資産をリアルタイムで検出・インベントリ化し、セキュリティ体制を改善
Cybereason
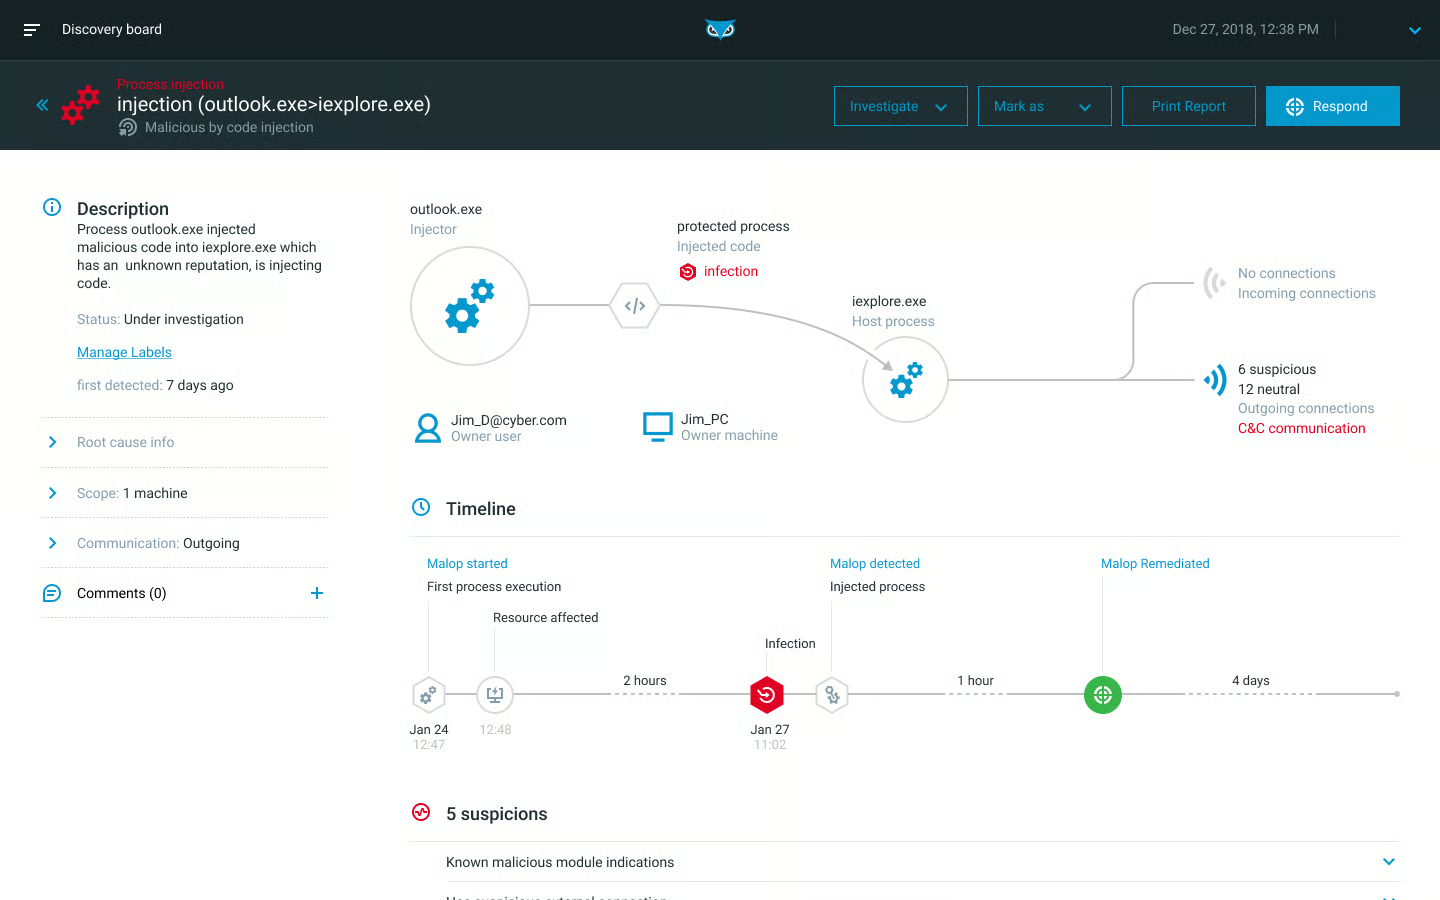
Cybereason Enterpriseは、防止機能とエンドポイントセキュリティ制御を迅速な検知と組み合わせ、すべてのエンドポイント間のコンテキストに基づく相関分析をリアルタイムで実行します。各攻撃に関するすべてのインテリジェンスを、Malop(悪意のあるオペレーション)と呼ばれる単一の視覚的表現に統合します。
各Malopは、関連する攻撃データを読みやすく操作可能なグラフィカルインターフェースに整理し、攻撃の完全なタイムライン、プロセスとユーザー間のマルウェアの流れ、影響を受けたマシンの全入出通信を表示します。
主な差別化要因:
- 自動化またはリモートで実行できるアクションにより、大規模な修復を実現
- 複雑なクエリを作成することなく、あらゆるスキルレベルのアナリストが攻撃の詳細を掘り下げられるよう支援
- Malopの調査から、マシンの隔離、プロセスの停止、永続化メカニズムの削除による影響マシンの修復へ直接移行
- 環境内に隠れたIOCとIOB(侵害・行動の指標)を明らかにする自動脅威ハンティング
- SOCチームが検知ルールの設定に時間を費やすことなく、デバイス間で相関する悪意のある活動をリアルタイムで検知
Netenrich
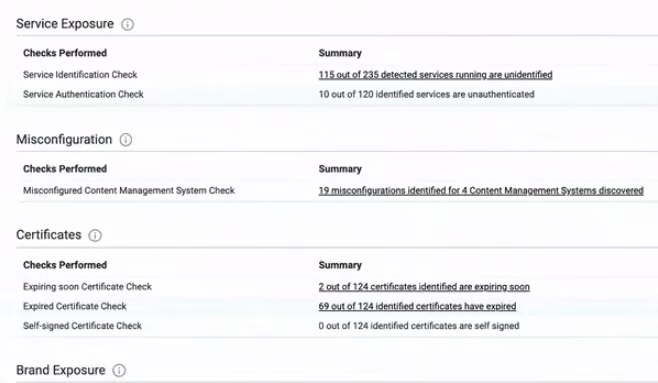
Netenrichは、中小企業と連携してセキュリティ運用を適正規模にし、デジタルトランスフォーメーションの取り組みを推進します。同社のXDRサービスは、すべてのネットワーク資産とハイブリッドクラウド環境にわたる、継続的かつ完全な可視性とカバレッジを実現します。
主な差別化要因:
- エンドポイント、オンプレミスインフラ、クラウドインフラ向けのマネージド検知・対応(MDR)
- 脅威ハンティングに加え、脅威の迅速な検知、優先順位付け、解決を提供
- 修復サービスとプロフェッショナルサービスを提供
- 人間のインテリジェンスで補完されたAI/ML自動化プラットフォームを提供
- 他のサイバーセキュリティツールとの統合
Cynet
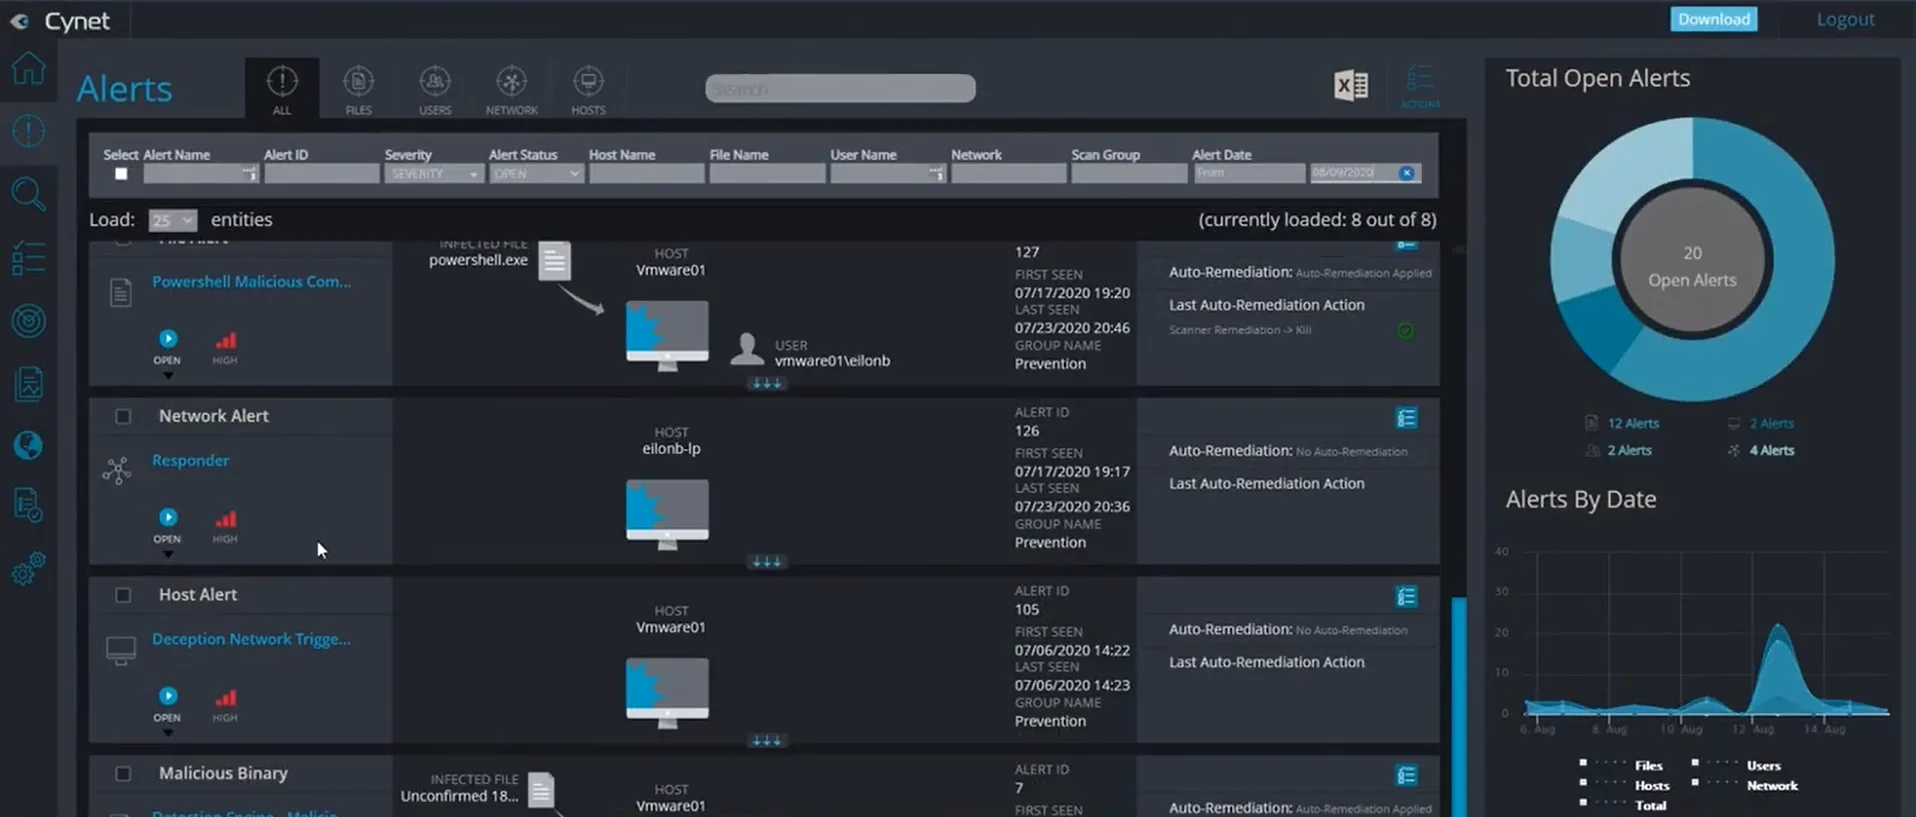
Cynet XDRは、エンドポイント、ネットワーク、ユーザー上の脅威を防止・検知します。特定された各脅威に対し、自動調査フローを開始して攻撃の範囲と根本原因を明らかにし、自動修復を実行します。脅威研究者とセキュリティアナリストで構成されるCynetの24時間365日対応SOCチーム、CyOpsと連携して動作します。
主な差別化要因:
- Cynet Prevention & DetectionはCynet Sensor Fusionを活用し、アンチウイルス、エンドポイント検知・対応、ネットワーク分析、欺瞞、ユーザー行動分析の統合機能を提供
- Cynet Response Orchestrationは、感染ホスト、悪意のあるファイル、攻撃者に制御されたネットワークトラフィック、侵害されたユーザーアカウントに対処する一連の修復アクションを搭載
- CyOpsが詳細な調査、プロアクティブな脅威ハンティング、マルウェア分析、攻撃レポート作成を支援
- 除外、ホワイトリスト、トンネリングを提供
- 検証済みの攻撃のビットやバイトを深く掘り下げ、範囲と影響を完全に把握し、更新されたIoCを顧客に提供
- 調査した攻撃の結論として、どのエンドポイント、ファイル、ユーザー、ネットワークトラフィックを修復すべきかについて、顧客に具体的な指針を提示
EDRツールとは?
EDRツールはベンダーによって異なります。多くの製品にはアンチウイルスツールが組み込まれています。その他の製品は、機械学習、行動分析、脅威監視、侵害の指標(IoC)の検知、ランサムウェア対策などの機能を組み合わせて提供します。
現在では非常に多くのベンダーやマネージドサービスプロバイダー(MSP)がEDRを提供しています。EDRはオンプレミス、クラウド、ハイブリッドソリューション、純粋なマネージドサービスとして利用できます。完全に管理される場合、EDRソフトウェアはMDRと呼ばれることが多くなります。ベンダーによっては高度な機能を追加し、XDRと呼ぶサービスを提供しています。
一般的に、ほとんどのEDRソフトウェアは次の機能の大半を提供します。
- 脅威ハンティング: ランサムウェアが展開される前に脅威を見つけ、ランサムウェア攻撃を防ぎます。
- 脅威インテリジェンス: 脅威インテリジェンスは、脅威アクターとその活動方法を理解するための鍵です。セキュリティチームは、特定の脅威アクターと、彼らが最も一般的に使用する戦術、技術、手順(TTP)をより深く理解することで、環境を適切に準備し、代表的な脅威からより効果的に防御できます。
- 脅威対応: 潜在的または差し迫った脅威を通知するだけでなく、顧客に代わって脅威を無力化するための的を絞ったアクションを実行する能力です。効果的なMDRは、潜在的な脅威が潜んでいる場合の修復アクションだけでなく、攻撃者が活動中の場合のインシデント対応アクションも提供できます。
- カバレッジ: サービスは24時間365日、アナリストが昼夜を問わずいつでも対応できる体制であるべきです。
- アンチウイルス: 現在も多くの組織がシグネチャベースのAV技術に依存しています。機械学習は、アルゴリズムがその種のイベントに遭遇したことがない場合でも、イベントを良性か悪性かに分類するための標準技術になりつつあります。
MDRプロバイダーの選び方
組織のニーズによっては、マネージド検知・対応サービスを選ぶとよいでしょう。MDRでは、運用担当者が使用する技術がサービス料金に含まれているかどうかを確認することが重要です。独自のツール(EDRソフトウェアなど)を別途購入する必要があるサービスもあります。一方で、サービスに加えてテクノロジースタック全体を提供するサービスもあります。理想的には、組織がエンドポイントとネットワークのデータをMDRプロバイダーと共有できることが望まれます。
さらに、MDRのサービスには、現代の攻撃者を捕捉して阻止するため、エンドポイントをリアルタイムで詳細に可視化する機能が必要です。何よりも、MDRプロバイダーの専門性が重要です。サービスの規模はどの程度でしょうか。これまでに何件の攻撃を阻止してきたのでしょうか。攻撃を検知するだけでなく、迅速に調査して対応する経験と能力を備えたチームに支えてもらいたいものです。
次の記事: 仮想マシンとコンテナのクラウドセキュリティ