


Endpoint Detection and Response (EDR) dient dazu, alle Unternehmensgeräte zu sichern und zu überwachen, um potenzielle Eindringversuche effektiv zu erkennen und darauf zu reagieren. Da so viele Server, PCs, Laptops, Tablets und Smartphones auf Unternehmensnetzwerke zugreifen, ist ein EDR-Tool unverzichtbar, um den Überblick zu behalten.
Was ist Endpoint Detection and Response?
Endpoint Detection and Response (EDR) umfasst die Erfassung und Analyse von Daten aus Endpunkten – unabhängig davon, wo sie sich im Netzwerk befinden: im Unternehmen, remote oder mobil. Ziel ist es, Angriffe zu erkennen und zu stoppen. Neben der Beseitigung von Bedrohungen kann EDR dabei helfen, die Quelle von Angriffen zurückzuverfolgen, damit solche Vorfälle künftig verhindert werden können.
Im Wesentlichen stellt EDR-Software eine zentrale Stelle zur Verwaltung der Endpunkte einer Organisation bereit. Gute Lösungen erkennen und stoppen Angriffe lange bevor ein Mensch sie bemerkt.
Mehr erfahren: Die besten Tools für Serversicherheit
Top-EDR-Tools
Es gibt eine große Auswahl an EDR-Lösungen und -Diensten. Hier sind einige der besten Tools für die Endpunktsicherheit, ohne bestimmte Reihenfolge.
Sophos
Sophos Intercept X synchronisiert die native Endpunktsicherheit mit Server-, Firewall- und E-Mail-Sicherheit. Die Lösung bietet eine ganzheitliche Sicht auf die Umgebung einer Organisation mit einer umfangreichen Datenbasis und tiefgehender Analyse zur Erkennung, Untersuchung und Reaktion auf Bedrohungen. Sophos Intercept X setzt beim Schutz von Endpunkten auf einen umfassenden Defense-in-Depth-Ansatz, statt sich auf eine einzelne primäre Sicherheitstechnik zu verlassen.
Dieser mehrschichtige Ansatz kombiniert moderne und traditionelle Techniken, um eine Reihe von Bedrohungen abzuwehren. Mithilfe von KI erkennt und blockiert die Lösung Malware, indem sie Dateiattribute von Hunderten Millionen Samples prüft und Bedrohungen für Endpunkte ohne Signatur erkennt.
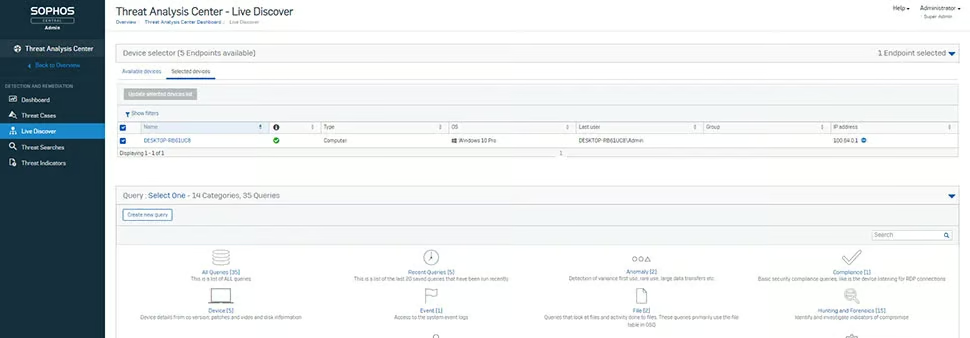
Wichtige Unterscheidungsmerkmale:
- Enthält Funktionen zum Schutz vor Ransomware, die die für Ransomware-Angriffe verwendeten schädlichen Verschlüsselungsprozesse erkennen und blockieren
- Die Anti-Exploit-Technologie stoppt Ausnutzungstechniken, auf die Angreifer zurückgreifen, um Geräte zu kompromittieren, Zugangsdaten zu stehlen und Malware zu verbreiten
- Nutzt Anwendungssperren, Webkontrolle, Data Loss Prevention und signaturbasierte Malware-Erkennung
- Intercept X und Sophos Firewall tauschen Daten aus, um kompromittierte Geräte während der Bereinigung automatisch zu isolieren und den Netzwerkzugriff wiederherzustellen, sobald die Bedrohung neutralisiert wurde
- Setzt Deep-Learning-KI ein, um bisher unbekannte Bedrohungen zu stoppen
Trend Micro
Trend Micro Vision One bietet EDR-Funktionen für E-Mail, Endpunkte, Server, Cloud-Workloads und Netzwerke. Die speziell für die Abwehr von Bedrohungen entwickelte Plattform bietet Funktionen für Extended Detection and Response (XDR), um Daten aus mehreren Sicherheitsebenen zu erfassen und automatisch zu korrelieren. Durch automatisierten Schutz verhindert sie die meisten Angriffe.
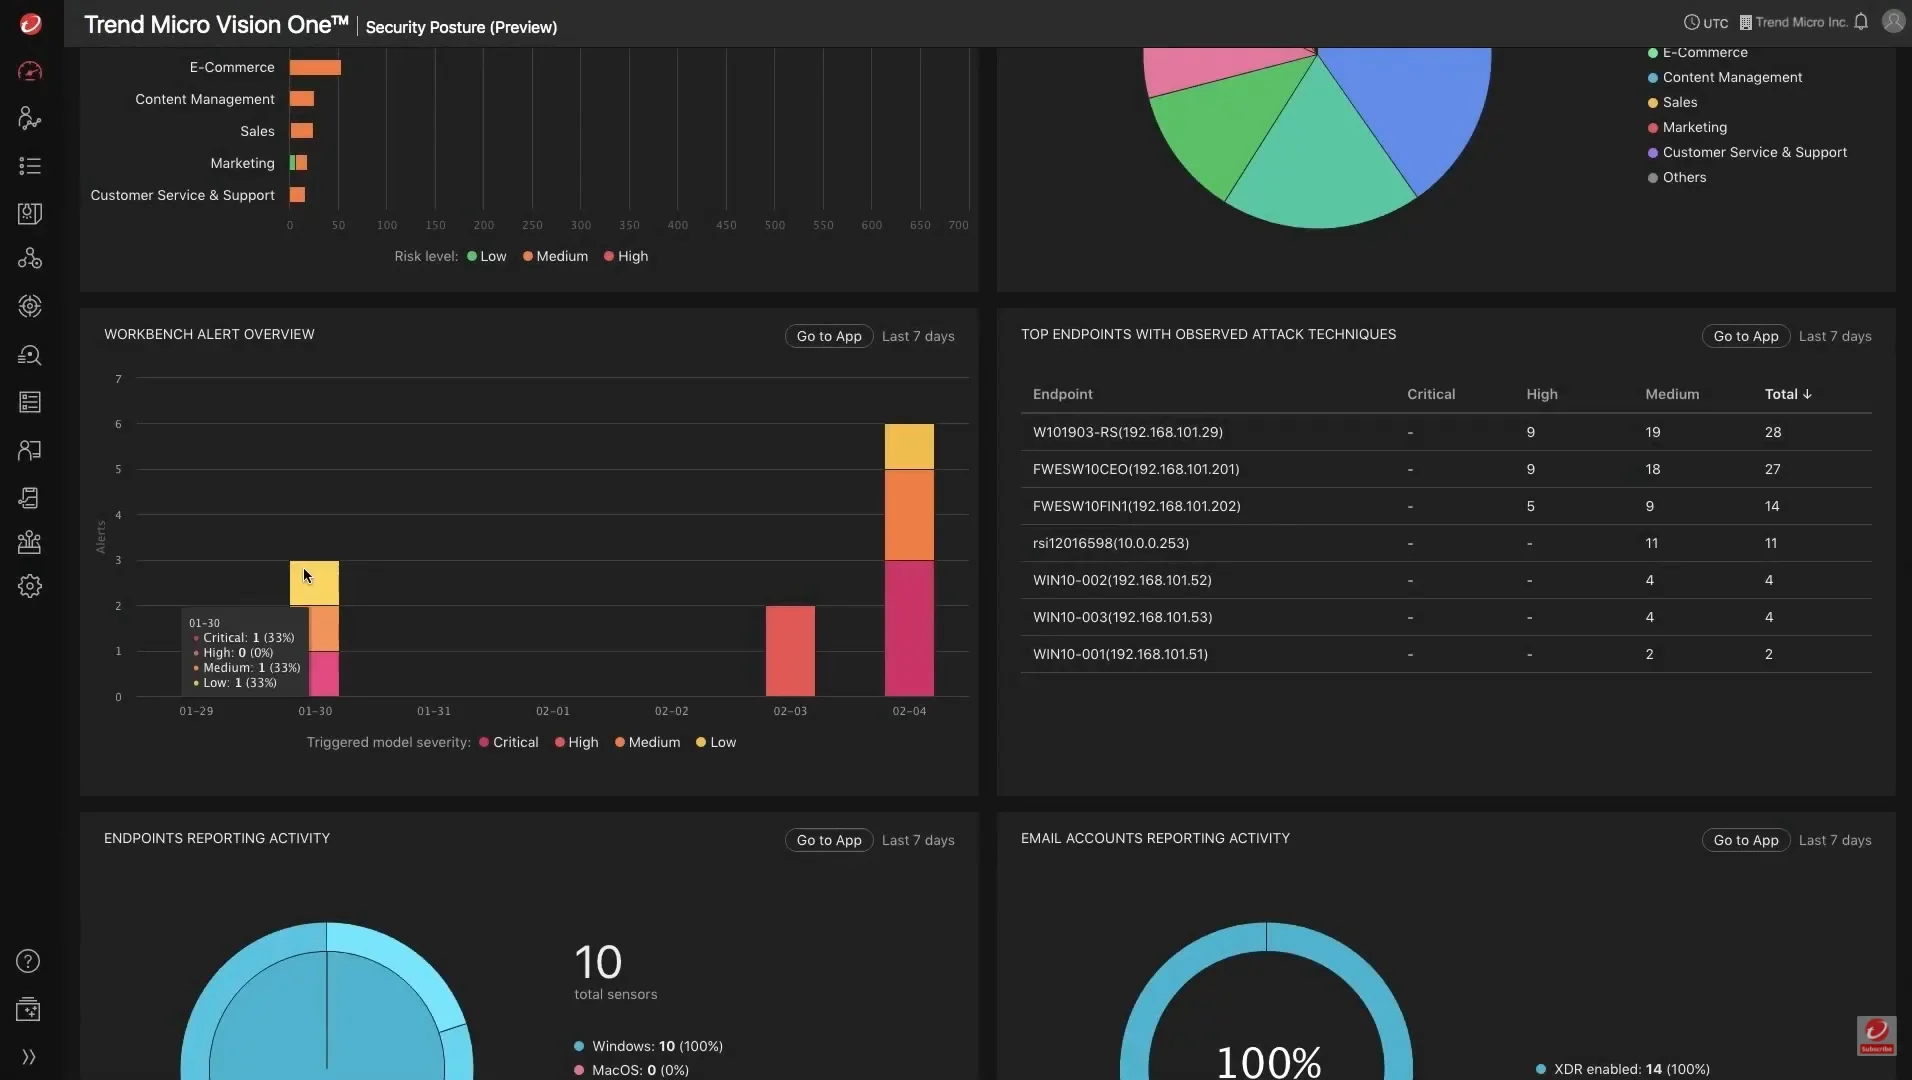
Wichtige Unterscheidungsmerkmale:
- Verwendet native Sensoren und Schutzpunkte zusammen mit XDR-Funktionen, um Bedrohungsaktivitäten über mehrere Ebenen hinweg zu verknüpfen und dadurch komplexe Angriffe, die Präventionsmaßnahmen umgehen, schnell zu erkennen
- Der Managed-XDR-Service kann Teams durch fachkundige Bedrohungssuche und Untersuchungen unterstützen
- Verknüpft automatisch eine Reihe von Aktivitäten mit geringer Konfidenz zu einem Ereignis mit höherer Konfidenz und zeigt dadurch weniger, dafür priorisierte Warnungen an, die Maßnahmen erfordern
- Mehr Kontext, weniger Rauschen durch die Zuordnung zu MITRE Adversarial Tactics, Techniques and Common Knowledge (ATT&CK)
- Rollenbasierte Ansichten mehrerer Risikokennzahlen und Trends
- Erkennungsregeln werden regelmäßig ergänzt – auf Grundlage dessen, was die Bedrohungsexperten von Trend Micro in freier Wildbahn beobachten
CrowdStrike
CrowdStrike bietet Falcon Insight als EDR-Softwarelösung an. Sie liefert eine kontinuierliche Übersicht über Endpunkte – von der Erkennung über die Reaktion auf Vorfälle bis hin zur Forensik –, damit nichts übersehen und potenzielle Sicherheitsverletzungen gestoppt werden. Die Lösung überwacht kontinuierlich sämtliche Aktivitäten an Endpunkten und analysiert die Daten in Echtzeit, um Bedrohungsaktivitäten automatisch zu erkennen und fortschrittliche Bedrohungen bereits während ihres Auftretens zu erkennen und zu verhindern.
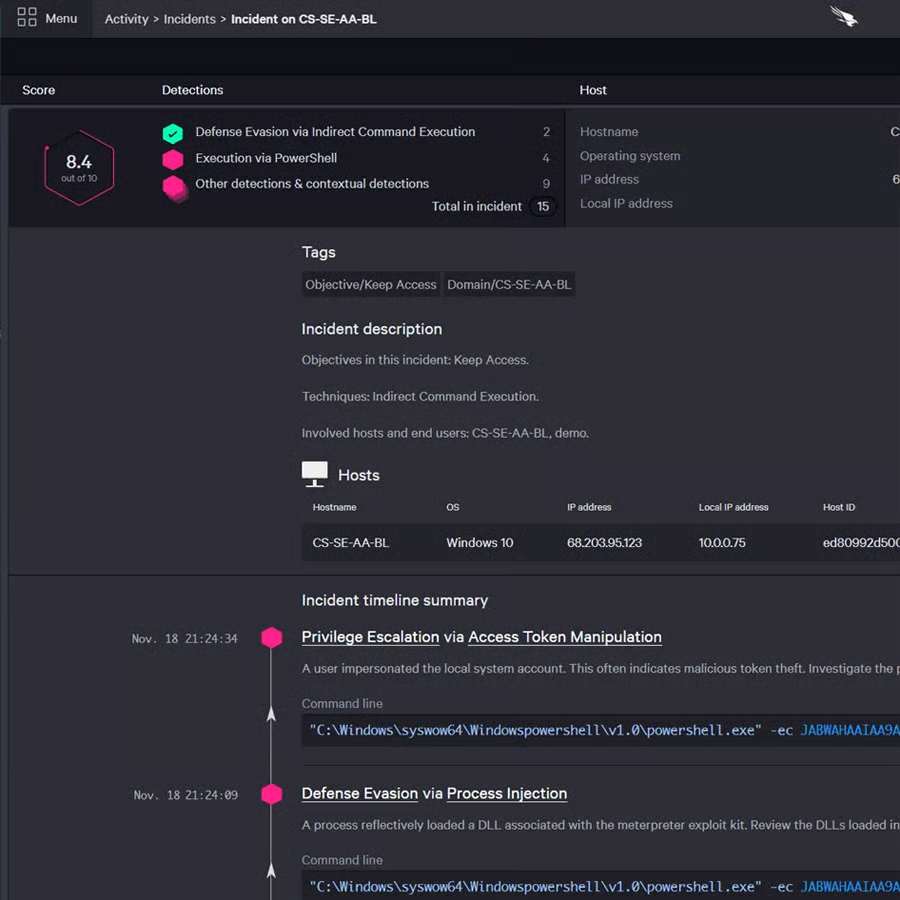
Wichtige Unterscheidungsmerkmale:
- Falcon Discover ermöglicht es Benutzern, schädliche oder nicht konforme Aktivitäten schnell zu erkennen und zu beseitigen, indem es Echtzeiteinblicke in die Endpunktgeräte, Benutzer und Anwendungen im Netzwerk liefert
- CrowdStrike Falcon Prevent ist ein Next-Generation-Antivirus-Dienst (NGAV), der Präventionstechnologien mit Angriffstransparenz und einfacher Bedienung kombiniert
- Verwendet Indicators of Attack (IOAs), um Angreiferverhalten automatisch zu erkennen und priorisierte Warnungen an die Falcon-Benutzeroberfläche (UI) zu senden
- CrowdScore Incident Workbench bietet eine umfassende Sicht auf einen Angriff von Anfang bis Ende und liefert detaillierten Kontext für schnellere und einfachere Untersuchungen
- Die Zuordnung von Warnungen zum MITRE-ATT&CK-Framework ermöglicht es, selbst die komplexesten Erkennungen auf einen Blick zu verstehen, verringert den Zeitaufwand für die Triage von Warnungen und beschleunigt Priorisierung und Behebung
Ivanti
Ivanti Neurons for Unified Endpoint Management (UEM) bietet Einblick in den gesamten Gerätebestand, bezieht mobile Geräte ein und führt sie mit traditionell verwalteten Geräten zusammen. Die Lösung ermöglicht ein höheres Maß an Automatisierung sowie eine zentrale, verlässliche Datenquelle für alle Geräte.
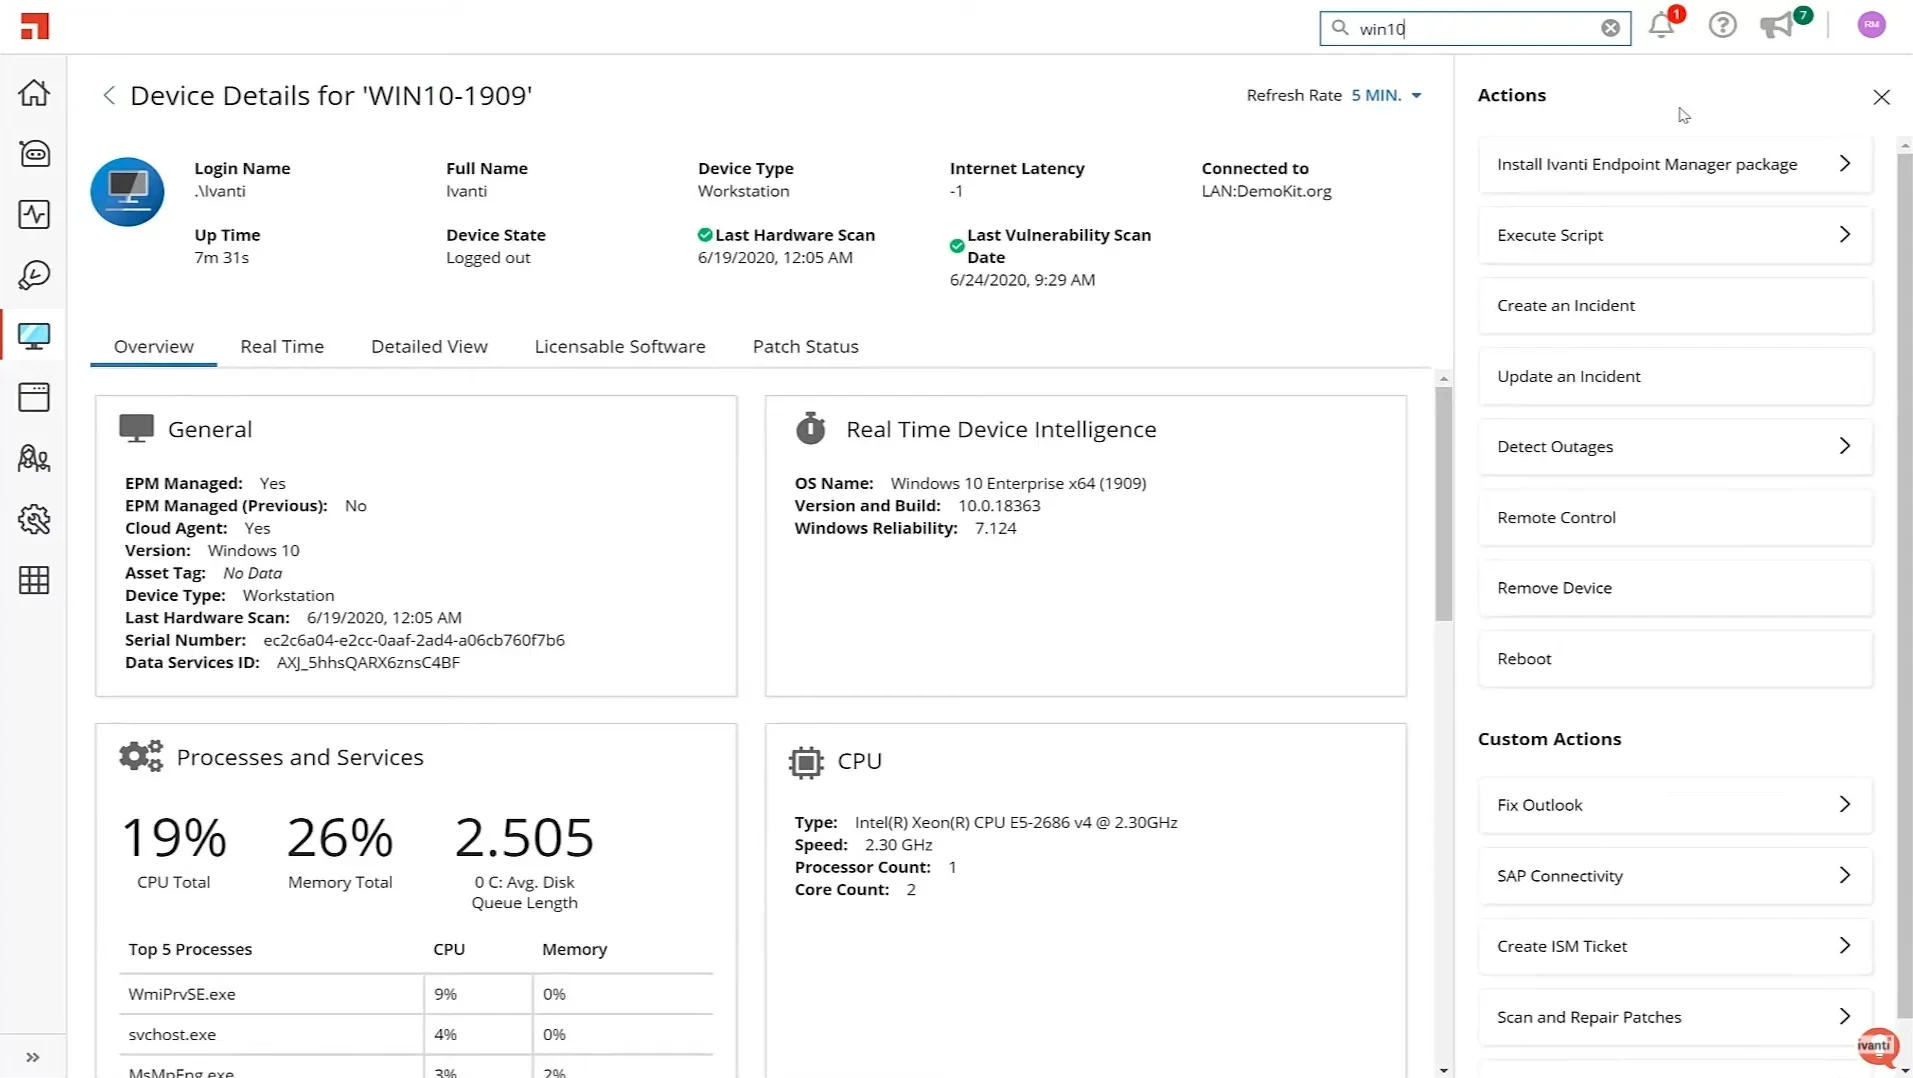
Wichtige Unterscheidungsmerkmale:
- Ansichten für Benutzer und Geräte reduzieren Komplexität, lange Wartezeiten und hohe Eskalationskosten
- Ivanti Neurons for Discovery liefert innerhalb weniger Minuten genaue Informationen zum Gerätebestand, indem es automatisch die Verbindungen zwischen wichtigen Geräten und Anwendungen erkennt und abbildet
- Bietet aktive und passive Scans sowie Konnektoren von Drittanbietern
- Die Datenbank für Erkennung und Inventarisierung ist mit anderen Datenquellen verknüpft, etwa Informationen zu Hardwaregarantien, Lizenzbestimmungen von Anbietern oder Einkaufsinformationen von Wiederverkäufern
- Erkennt und inventarisiert alle IT-Ressourcen in Echtzeit, um die Sicherheitslage zu verbessern
Cybereason
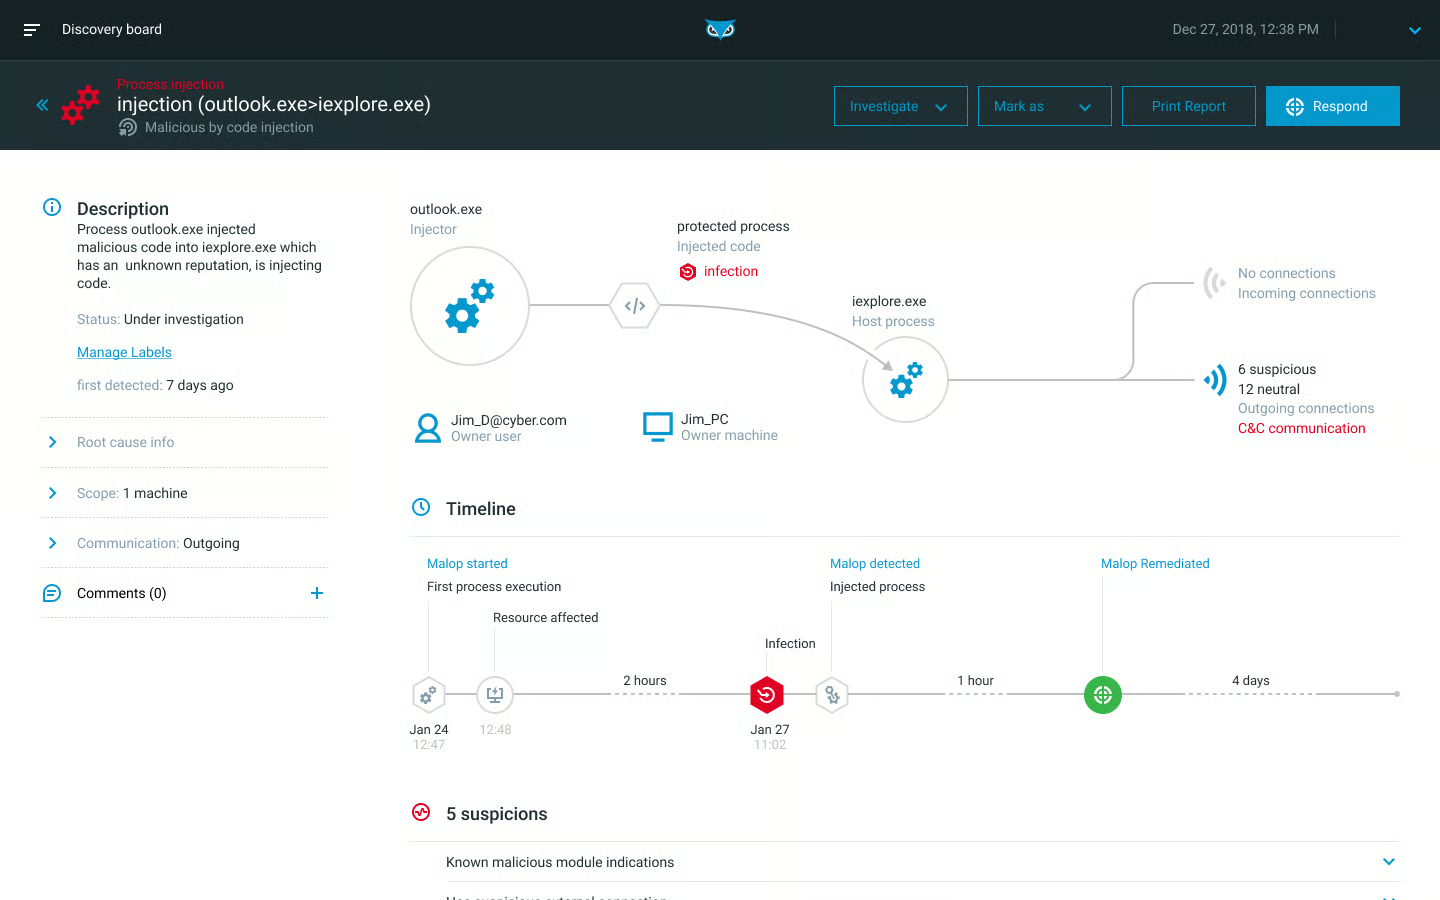
Cybereason Enterprise kombiniert Prävention und Sicherheitskontrollen für Endpunkte mit schneller Erkennung, um in Echtzeit kontextbezogene Korrelationen über alle Endpunkte hinweg zu nutzen. Die Lösung konsolidiert sämtliche Informationen zu jedem Angriff in einer einzigen visuellen Darstellung, dem sogenannten Malop (malicious operation).
Jeder Malop ordnet die relevanten Angriffsdaten in einer übersichtlichen, interaktiven grafischen Oberfläche an. Sie liefert eine vollständige Zeitleiste des Angriffs, den Verlauf der Malware über Prozesse und Benutzer hinweg sowie sämtliche eingehenden und ausgehenden Verbindungen der betroffenen Rechner.
Wichtige Unterscheidungsmerkmale:
- Beheben Sie Probleme in großem Maßstab mit Aktionen, die automatisiert oder remote ausgeführt werden können
- Ermöglicht Analysten aller Erfahrungsstufen, ohne komplizierte Abfragen in die Details eines Angriffs einzusteigen
- Direkter Übergang von der Untersuchung eines Malop zur Behebung auf betroffenen Rechnern durch Rechnerisolierung, das Beenden von Prozessen und die Entfernung von Persistenzmechanismen
- Automatisierte Bedrohungssuche, um in der Umgebung verborgene IOCs und IOBs (Indicators of Compromise and Behavior) aufzudecken
- Erkennt in Echtzeit geräteübergreifend korrelierte schädliche Aktivitäten, ohne dass SOC-Teams Zeit für die Konfiguration von Erkennungsregeln aufwenden müssen
Netenrich
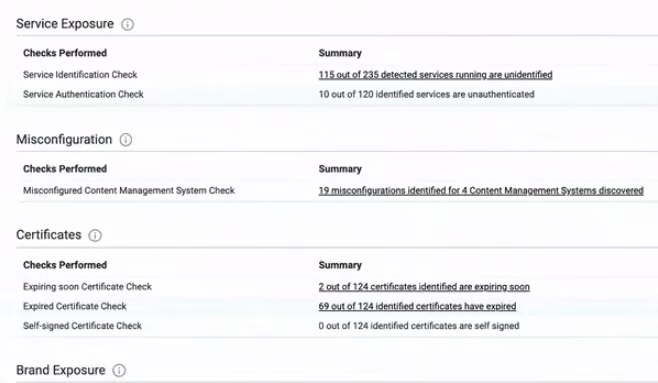
Netenrich unterstützt kleine und mittelständische Unternehmen bei der bedarfsgerechten Ausrichtung ihrer Sicherheitsabläufe und der Umsetzung ihrer digitalen Transformation. Die XDR-Dienste bieten kontinuierliche, vollständige Transparenz und Abdeckung für alle Netzwerkressourcen und hybriden Cloud-Umgebungen.
Wichtige Unterscheidungsmerkmale:
- Managed Detection and Response (MDR) für Endpunkte, lokale Infrastrukturen und Cloud-Infrastrukturen
- Bietet Bedrohungssuche sowie schnelle Erkennung, Priorisierung und Behebung von Bedrohungen
- Bietet Abhilfe- und professionelle Dienstleistungen
- Bietet eine KI/ML-Automatisierungsplattform, ergänzt durch menschliche Intelligenz
- Integration mit anderen Cybersicherheitstools
Cynet
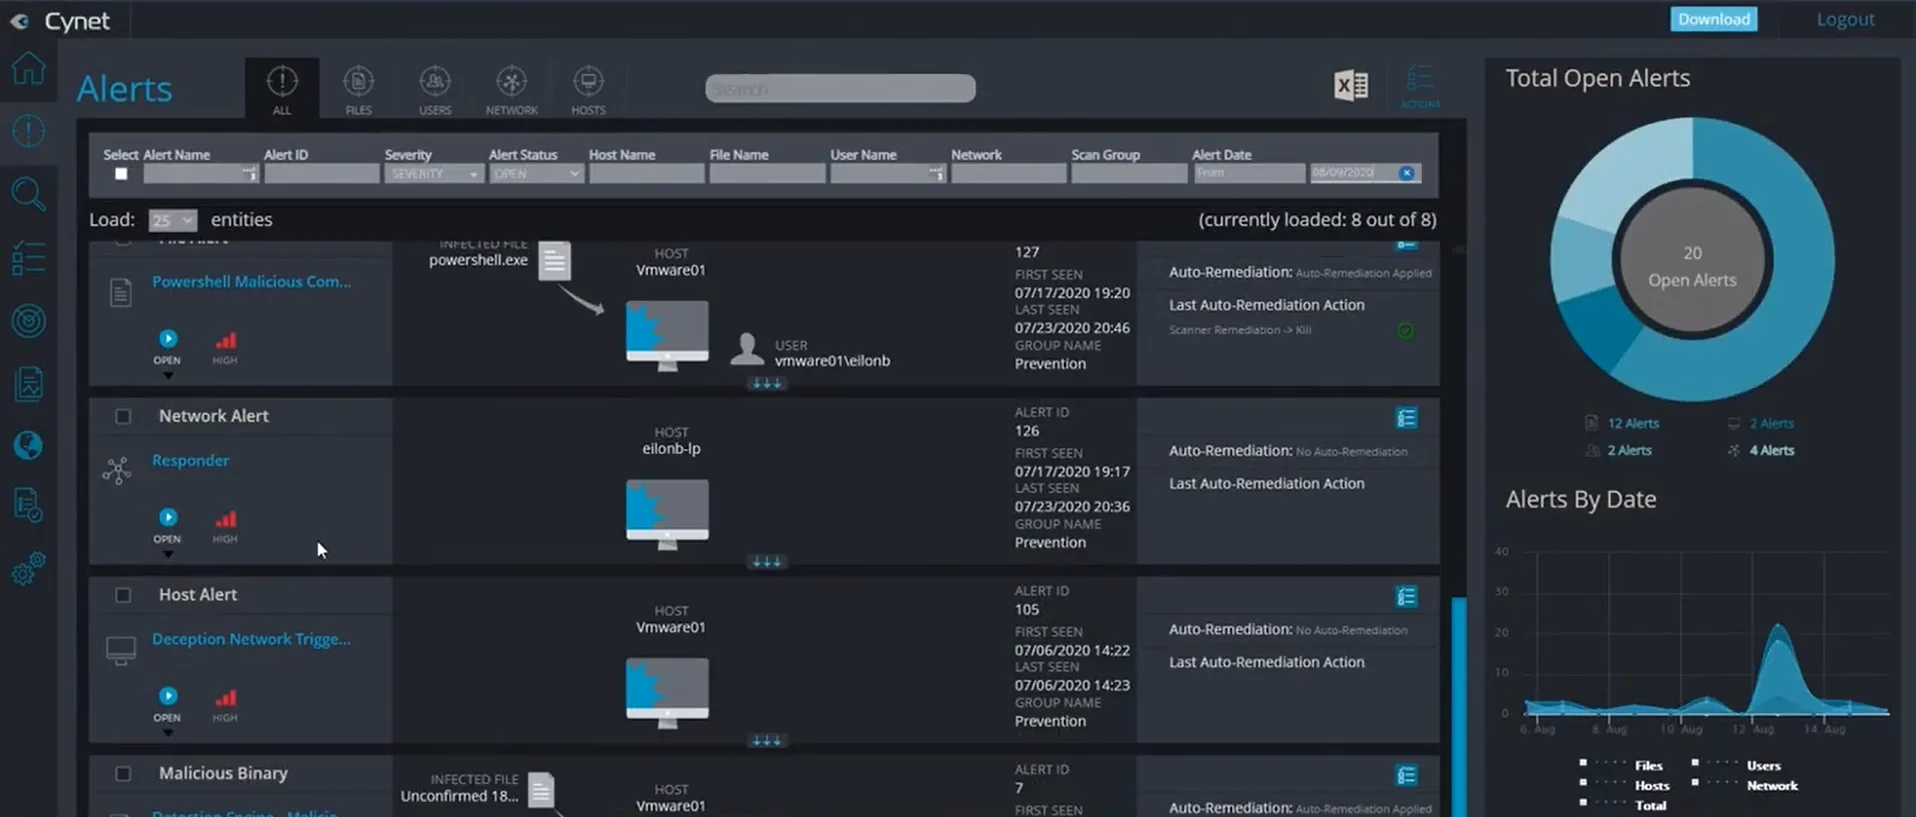
Cynet XDR verhindert und erkennt Bedrohungen auf Endpunkten, in Netzwerken und bei Benutzern. Für jede erkannte Bedrohung wird ein automatisierter Untersuchungsablauf ausgelöst, der Umfang und Ursache des Angriffs offenlegt und eine automatisierte Behebung durchführt. Die Lösung arbeitet mit CyOps zusammen, dem 24/7-SOC-Team von Cynet aus Bedrohungsforschern und Sicherheitsanalysten.
Wichtige Unterscheidungsmerkmale:
- Cynet Prevention & Detection nutzt Cynet Sensor Fusion, um integrierte Funktionen für Antivirus, Endpoint Detection and Response, Netzwerkanalyse, Täuschung und Verhaltensanalyse von Benutzern bereitzustellen
- Cynet Response Orchestration umfasst eine Reihe von Abhilfemaßnahmen für infizierte Hosts, schädliche Dateien, von Angreifern kontrollierten Netzwerkverkehr und kompromittierte Benutzerkonten
- CyOps unterstützt bei eingehenden Untersuchungen, proaktiver Bedrohungssuche, Malware-Analyse und Angriffsberichten
- Bietet Ausschlüsse, Whitelisting und Tunneling
- Tiefgehende Analyse validierter Angriffs-Bits und -Bytes, um Umfang und Auswirkungen vollständig zu verstehen und dem Kunden aktualisierte IoCs bereitzustellen
- Der Abschluss untersuchter Angriffe umfasst konkrete Empfehlungen für Kunden dazu, welche Endpunkte, Dateien, Benutzer und Netzwerkverbindungen bereinigt werden sollten
Was ist ein EDR-Tool?
EDR-Tools unterscheiden sich je nach Anbieter. Die meisten enthalten Antivirus-Tools. Andere bieten eine Kombination von Funktionen wie maschinelles Lernen, Verhaltensanalyse, Bedrohungsüberwachung, Erkennung von Indicators of Compromise (IoC) und Ransomware-Schutz.
Zahlreiche Anbieter und Managed Service Provider (MSPs) bieten inzwischen EDR an. EDR ist lokal, in der Cloud, als hybride Lösung oder als vollständig verwalteter Dienst verfügbar. Bei vollständig verwalteten Lösungen wird die EDR-Software häufig als MDR bezeichnet. Einige Anbieter ergänzen erweiterte Funktionen und nennen den Dienst XDR.
Im Allgemeinen bietet die meiste EDR-Software die Mehrzahl der folgenden Funktionen:
- Bedrohungssuche: Die Bedrohungssuche wirkt der Ransomware-Abwehr entgegen, um Bedrohungen zu finden, bevor sie Ransomware einsetzen können.
- Bedrohungsinformationen: Bedrohungsinformationen sind entscheidend, um Bedrohungsakteure und ihre Vorgehensweise zu verstehen. Sicherheitsteams können sich ein besseres Bild von bestimmten Bedrohungsakteuren und deren am häufigsten verwendeten Taktiken, Techniken und Verfahren (TTPs) machen, um ihre Umgebungen besser vorzubereiten und sich wirksamer gegen die wichtigsten Bedrohungen zu schützen.
- Reaktion auf Bedrohungen: Die Fähigkeit, im Namen des Kunden gezielte Maßnahmen zur Neutralisierung von Bedrohungen zu ergreifen, anstatt ihn lediglich über potenzielle oder unmittelbar bevorstehende Bedrohungen zu informieren. Ein effektiver MDR-Dienst kann nicht nur Maßnahmen zur Behebung potenzieller Bedrohungen bereitstellen, sondern auch auf Vorfälle reagieren, wenn ein aktiver Angreifer am Werk ist.
- Abdeckung: Der Dienst sollte 24/7/365 verfügbar sein und über Analysten verfügen, die zu jeder Tages- und Nachtzeit reagieren können.
- Antivirus: Viele Organisationen setzen noch immer auf signaturbasierte AV-Technologie. Maschinelles Lernen entwickelt sich zum Goldstandard für die Klassifizierung von Ereignissen als gut oder schlecht – selbst wenn der Algorithmus zuvor noch nie auf ein Ereignis dieser Art gestoßen ist.
Auswahl eines MDR-Anbieters
Abhängig vom Bedarf Ihrer Organisation kann es sinnvoll sein, sich für einen Managed-Detection-and-Response-Dienst zu entscheiden. Bei MDR ist es wichtig zu klären, ob die von den Betreibern eingesetzte Technologie im Preis des Dienstes enthalten ist. Bei einigen Anbietern müssen Sie Ihre eigenen Tools, etwa EDR-Software, separat erwerben. Andere bieten zusätzlich zur Servicekomponente den vollständigen Technologiestack an. Idealerweise sollte eine Organisation ihre Endpunkt- und Netzwerkdaten mit dem MDR-Anbieter teilen können.
Darüber hinaus benötigen MDR-Angebote eine detaillierte Echtzeittransparenz über Endpunkte, um moderne Angreifer zu erkennen und zu stoppen. Vor allem brauchen Sie die Expertise eines MDR-Anbieters. Wie groß ist der Dienst? Wie viele Angriffe wurden gestoppt? Sie sollten von einem Team unterstützt werden, das nicht nur Erfahrung mit der Erkennung von Angriffen hat, sondern auch Angriffe schnell untersuchen und darauf reagieren kann.
Weiterlesen: Cloud-Sicherheit für virtuelle Maschinen und Container