


世界中の組織で仮想化が標準になりつつある今、ビジネスにとって重要な業務が実行されるこうした環境を保護することは不可欠だ。ゼロデイ攻撃やサービス拒否(DoS)攻撃、ハイパージャッキングに至るまで、仮想化アーキテクチャに対する脅威は多岐にわたり、深刻な被害につながる可能性がある。
組織は、仮想化プロジェクトの初期段階からセキュリティを組み込み、仮想マシンとハイパーバイザーの脆弱性を理解するとともに、プライバシー、ガバナンス、サイバーセキュリティの態勢を強化するベストプラクティスを実践する必要がある。
本記事では、組織が仮想化データセンターを保護するために実践できる5つの簡単なステップを紹介する。
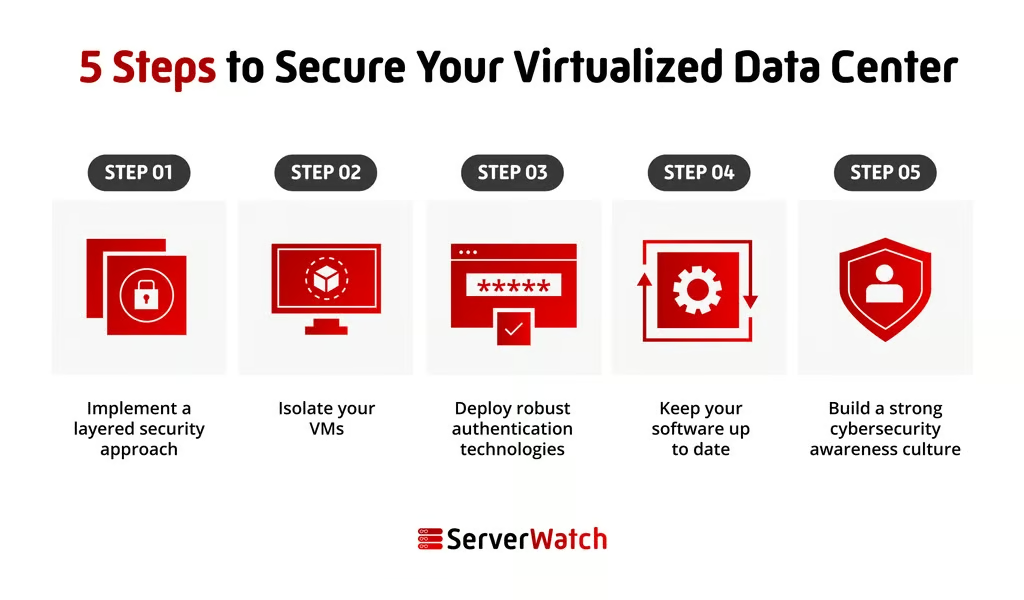
仮想化データセンターを保護する5つのステップ
ここからは、5つの簡単なステップで、組織が仮想化環境のサイバーセキュリティを自ら管理し、脅威とリスクを軽減する方法を見ていこう。
ステップ1:多層防御を導入する
企業は、さまざまなセキュリティ制御を組み合わせた多層防御を導入し、VM、ハイパーバイザー、ネットワーク、基盤となるインフラを保護しなければならない。多層防御のソリューションには、ファイアウォール、侵入検知システム(IDS)、侵入防止システム(IPS)、マルウェア対策、ネットワークセキュリティ、認証テクノロジーなどがある。
導入できる多層防御の具体例をいくつか挙げよう。
- 次世代ファイアウォール(NGFW):ファイアウォールは、VMへの不正アクセスを遮断し、悪意ある攻撃からVMを保護するのに役立つ。
- 仮想ハイパーバイザーセキュリティアプリ:ファイアウォールでは、VM間のトラフィックを監視できない。そのトラフィックを保護するには、仮想ハイパーバイザーセキュリティソリューションを導入する必要がある。
- 侵入・脅威検知システム:IDS/IPSを導入すれば、不審な活動を監視できる。これらのシステムは、セキュリティインシデントを迅速かつ効率的に特定し、警告を発し、対応を支援できる。
- 脆弱性スキャナー:脆弱性スキャナーは、VMや仮想化インフラの脆弱性を特定し、修正できる。サイバー犯罪者は、こうしたソリューションを使って弱点を見つけ、悪用する。そのため組織は一歩先を行き、同じツールを活用する必要がある。
- 認証テクノロジー:認証テクノロジーは非常に重要であるため、本ガイドでは1つのステップを丸ごと割いている。攻撃の多くは、人的ミス、アカウント乗っ取り、フィッシング、ソーシャルエンジニアリングの手口によって発生する。ID・アクセス管理(IAM)、多要素認証(MFA)、ゼロトラスト、最小権限アクセス制御は、セキュリティを大幅に強化する。
- 暗号化:保存中または転送中のデータを保護するには、暗号化ソリューションが不可欠だ。仮想化データサーバー向けには、さまざまな暗号化ソリューションが用意されている。ディスク暗号化はディスク全体、OS、アプリケーション、データを暗号化し、ファイル暗号化は個々の価値の高いファイルを暗号化できる。また、ボリューム暗号化は、VMを構成するファイルなど、特定のデータセットやファイルグループの暗号化に使われる。
- セキュリティ情報イベント管理(SIEM)システム:SIEMシステムは、データセンター全体からセキュリティログを収集・分析し、セキュリティインシデントを特定して対応するために利用できる。
仮想化ベンダーに相談し、適切な設定を確実に行う
ほとんどの仮想化ベンダーは、自社の環境向けに多層防御ソリューションを提供している。企業は、最も価値の高い資産と弱点を特定し、それらを保護する適切なソリューションを見つけるためにベンダーへ相談すべきだ。適切な設定も、情報の露出を防ぎ、リスクを軽減するために不可欠である。
ステップ2:VMを分離する
完全仮想化など一部の仮想化方式は、準仮想化など他の方式よりも高い分離レベルを提供する。準仮想化では、VMがハイパーバイザーと連携し、他のVMとリソースを共有する場合がある。しかし、企業がどの仮想化方式を導入するかにかかわらず、分離の度合いは重要だ。
VM同士を分離する方法は数多くある。企業は完全に分離されたVMを作成したり、VLAN、ネットワークセグメンテーションなどのテクノロジーを利用したりできる。分離によって、攻撃者が1台のVMを侵害した場合でも、VM間を横方向に移動するのを防げる。
共有リソース間の通信を制限し、処理の実行に必要なプロトコルだけを許可する方法もある。リソース間の通信を制限することで、データセンターでのセキュリティ侵害を防げるほか、場合によっては法令で義務付けられていることもある。
ステップ3:強固な認証テクノロジーを導入する
認証・アクセス技術を使うと、企業は誰がどのデバイスからVMに接続しているのか、またそのユーザーが認証・検証済みで、アクセスを許可されているかどうかを可視化し、把握できる。すべての接続とユーザーを、認証・検証されるまで悪意あるものと見なし、扱うゼロトラストアプローチは、最高レベルの保護を提供する。
企業は、強力なパスワードとMFAの必須化ポリシーも導入し、最小権限アクセスを適用して、ユーザーには業務に必要なアクセス権だけを付与すべきだ。また、ロールベースアクセス制御(RBAC)を使い、特定の権限を持つロールにユーザーを割り当てる必要がある。
ユーザーとデバイスを監視・プロファイリングすることは、不審な挙動の検知や、セキュリティインシデント対応の取り組みにも役立つ。
ステップ4:すべてのソフトウェアを最新に保つ
サイバー犯罪者は、システムに侵入する新たな方法を常に見つけている。ソフトウェアを最新の状態に保つことが、仮想化ソフトウェア、ゲストOS、その他のアプリケーションに関連する新しいセキュリティパッチを確実に適用する最善の方法だ。さらに、多くのサイバーセキュリティソリューションは、新たなマルウェアの亜種に対抗するためにアップデートを必要とする。
ソフトウェアを最新の状態に保つために、企業は次のことを実行できる。
- 仮想化ソフトウェアを設定してセキュリティパッチを自動的にインストールする。
- ゲストOSを設定してセキュリティパッチを自動的にインストールする。
- セキュリティアラートを購読し、ソフトウェアベンダーから最新のセキュリティ脆弱性やパッチに関する情報を入手する。
- サイバーセキュリティ関連のニュース、調査、新たな脅威への対応を改善するために開発された新技術を常に把握する。
ステップ5:強固なサイバーセキュリティ意識の文化を築く
企業は、組織全体に強固なサイバーセキュリティ意識の文化を醸成しなければならない。従業員は、ベストプラクティスとサイバー犯罪者が実際に使う手口について、情報を得て、教育を受け、スキルを身につける必要がある。また、最も弱い侵入口を見つけるため、実際のフィッシングを想定したシミュレーションを実施することも重要だ。
前述のとおり、攻撃の多くは人的ミスや巧妙なソーシャルエンジニアリングの手口によって発生する。数百人の従業員を抱える企業は、より高いリスクにさらされている。攻撃者がシステムに侵入するために必要なのは、間違ったリンクをクリックしたり、訪問すべきでないWebサイトにアクセスしたり、マルウェアを含む添付ファイルを開いたりする従業員を1人見つけることだけだ。
パスワードのセキュリティから、詐欺の見分け方、設定ミスによる脅威など一般的なセキュリティ上の落とし穴まで、意識向上プログラムではすべてを網羅しなければならない。従業員の貢献を評価・表彰し、組織内のサイバーセキュリティリーダーを見いだすことも推奨する。企業を最新の状態に保つため、管理職は従業員に定期的にセキュリティニュースレターや注意喚起を送ることもできる。
ハイパーバイザーとVMの主な脆弱性・脅威
企業は、仮想化セキュリティテクノロジーの導入を始める前に、これらのシステムに影響を及ぼす具体的な脅威を理解しなければならない。
ハイパーバイザーは、仮想マシン(VM)を管理・オーケストレーションするソフトウェアだ。ハイパーバイザーやVMの脆弱性によって、攻撃者がホストサーバー上のすべてのVMにアクセスできる可能性がある。
ハイパーバイザーとVMの脆弱性には、次のようなものがある。
- ハイパージャッキング:ハイパーバイザーを乗っ取ったり、不正なハイパーバイザーを挿入したりする攻撃だ。ハイパーバイザーはプロセッサー上で最も特権レベルの高いリングで動作するため、その上で動くOSから検知するのは困難、あるいは不可能だ。理論上、ハイパーバイザーを掌握したハッカーは、物理サーバー上で動く任意のVMを制御できる。
- VMエスケープ:その名のとおり、VMエスケープを可能にするエクスプロイトによって、特定の仮想サーバーを侵害したハッカーは、仮想サーバーから攻撃を拡大し、基盤となるハイパーバイザーを制御できる。
- VMホッピング:VMエスケープと同様に、VMホッピングでは、攻撃者が1台の仮想サーバーから移動し、同じ物理ハードウェア上にある他の仮想サーバーを侵害できる。
- VM窃取:VMファイルを電子的に盗み出し、別の場所でマウントして実行する攻撃だ。安全なデータセンターに侵入してコンピューティング機器を持ち出すことなく、物理サーバー全体を盗むのに相当する。
こうした脆弱性において、各VMが持つ分離レベルは極めて重要だ。例えば、サイドチャネル攻撃では、犯罪者がハードウェアやソフトウェアの脆弱性を悪用してVMからデータを盗み出す。攻撃者はサイドチャネル攻撃を使い、データベースを実行しているVMから暗号鍵を盗むこともできる。
仮想化環境は、偶発的、違法、または不正な機密データの開示やデータ漏えいの影響を受けることもある。これは、VMが適切に設定されていない場合や、データが適切に暗号化されていない場合に起こり得る。
一方、DoS攻撃は、VMに過剰な負荷をかけてユーザーが利用できない状態にするために使われる。VMにトラフィックを大量に送りつけたり、VMのOSの脆弱性を悪用したりするだけで実行できる。
最後に、マルウェアは、ランサムウェア、スパイウェア、トロイの木馬、スティールウェアなどの形でVMに侵入し、データを盗み、業務を妨害し、さらには環境全体を掌握する可能性がある。こうしたマルウェア攻撃を仕掛けるサイバー犯罪者は、システム侵入の手段としてフィッシングやソーシャルエンジニアリングを好んで使うことが多い。
結論:仮想化セキュリティで攻撃者の一歩先を行く
仮想化されたデータセンターを保護するために企業が導入すべき具体的なソフトウェア・ハードウェアのセキュリティソリューションは、ケースごとに異なる。しかし、環境ごとに固有の要件があるとしても、共通する部分は存在する。
多層型のサイバーセキュリティインフラを構築し、認証テクノロジーとポリシーを整備し、VMを分離し、システムとネットワークを適切に設定し、環境を継続的に監視することで、企業は攻撃者の一歩先を行き、ガバナンスとプライバシーを強化できる。
その中でも最良のVMバックアップ企業に依頼して、重要データを復旧・復元できるようにしておこう。