


Da Virtualisierung für Unternehmen auf der ganzen Welt zum Standard wird, ist die Absicherung dieser Umgebungen, in denen geschäftskritische Abläufe stattfinden, unverzichtbar. Von Zero-Day-Exploits über Denial-of-Service-(DoS-)Angriffe bis hin zu Hyperjacking sind die Bedrohungen für virtualisierte Architekturen vielfältig und potenziell folgenschwer.
Unternehmen müssen die Sicherheit bereits in die frühen Phasen von Virtualisierungsprojekten einbeziehen, die Schwachstellen virtueller Maschinen und Hypervisoren verstehen und Best Practices umsetzen, um ihre Sicherheits-, Governance- und Datenschutzmaßnahmen zu verbessern.
Dieser Artikel stellt fünf einfache Schritte vor, mit denen Unternehmen ihre virtualisierten Rechenzentren absichern können.
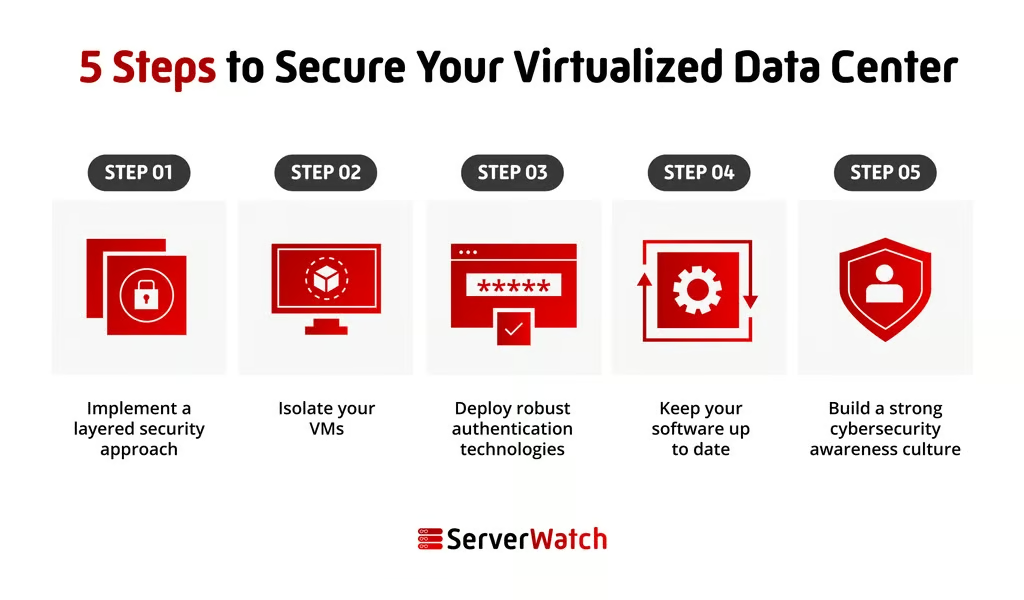
5 Schritte zur Absicherung Ihres virtualisierten Rechenzentrums
Sehen wir uns nun an, wie Unternehmen mit fünf einfachen Schritten die Kontrolle und Verantwortung für die Cybersicherheit ihrer virtualisierten Umgebungen übernehmen und Bedrohungen und Risiken eindämmen können.
Schritt 1: Einen mehrschichtigen Sicherheitsansatz umsetzen
Unternehmen müssen einen mehrschichtigen Sicherheitsansatz umsetzen und verschiedene Sicherheitskontrollen kombinieren, um VMs, Hypervisoren, Netzwerke und die zugrunde liegende Infrastruktur zu schützen. Zu mehrschichtigen Sicherheitslösungen gehören Firewalls, Systeme zur Angriffserkennung (IDS), Systeme zur Angriffsabwehr (IPS), Anti-Malware-Lösungen, Netzwerksicherheit, Authentifizierungstechnologien und mehr.
Hier sind einige konkrete Beispiele für mehrschichtige Sicherheitskontrollen, die Sie implementieren können:
- Firewalls der nächsten Generation (NGFWs): Eine Firewall kann dabei helfen, unbefugten Zugriff auf Ihre VMs zu blockieren und sie vor bösartigen Angriffen zu schützen.
- Sicherheitsanwendungen für virtuelle Hypervisoren: Firewalls können den Datenverkehr zwischen Ihren VMs nicht überwachen. Um diesen Datenverkehr abzusichern, müssen virtuelle Hypervisor-Sicherheitslösungen eingesetzt werden.
- Systeme zur Erkennung von Eindringversuchen und Bedrohungen: Die Implementierung von IDS/IPS hilft bei der Überwachung verdächtiger Aktivitäten. Diese Systeme können Sicherheitsvorfälle schnell und effizient erkennen, markieren und bei der Reaktion darauf unterstützen.
- Schwachstellenscanner: Schwachstellenscanner können Schwachstellen in VMs und virtualisierten Infrastrukturen erkennen und beheben. Cyberkriminelle nutzen diese Lösungen, um Schwachstellen zu finden und auszunutzen. Unternehmen müssen ihnen daher immer einen Schritt voraus sein und sie ebenfalls einsetzen.
- Authentifizierungstechnologien: Diese Technologien sind so wichtig, dass dieser Leitfaden ihnen einen eigenen Abschnitt widmet. Die meisten Angriffe sind auf menschliches Versagen, Kontoübernahmen, Phishing und Social-Engineering-Techniken zurückzuführen. Identitäts- und Zugriffsverwaltung (IAM), Multi-Faktor-Authentifizierung (MFA), Zero Trust und Zugriffskontrollen nach dem Prinzip der geringsten Berechtigung tragen erheblich zur Verbesserung der Sicherheit bei.
- Verschlüsselung: Um Daten im Ruhezustand oder während der Übertragung zu schützen, sind Verschlüsselungslösungen unverzichtbar. Für virtualisierte Datenserver stehen verschiedene Verschlüsselungslösungen zur Verfügung. Bei der Festplattenverschlüsselung werden die gesamte Festplatte, das Betriebssystem, Anwendungen und Daten verschlüsselt; die Dateiverschlüsselung kann einzelne besonders wertvolle Dateien verschlüsseln, und die Volume-Verschlüsselung wird eingesetzt, um bestimmte Datensätze oder Dateigruppen zu verschlüsseln, etwa die Dateien, aus denen eine VM besteht.
- Systeme für Security Information and Event Management (SIEM): SIEM-Systeme können verwendet werden, um Sicherheitsprotokolle aus dem gesamten Rechenzentrum zu sammeln und zu analysieren sowie Sicherheitsvorfälle zu erkennen und darauf zu reagieren.
Sprechen Sie mit Ihrem Virtualisierungsanbieter und stellen Sie eine korrekte Konfiguration sicher
Die meisten Virtualisierungsanbieter bieten mehrschichtige Sicherheitslösungen für ihre Umgebungen an. Unternehmen sollten ihre besonders wertvollen Ressourcen und Schwachstellen ermitteln und mit ihren Anbietern sprechen, um die passenden Lösungen zu ihrer Absicherung zu finden. Eine korrekte Konfiguration ist ebenfalls entscheidend, um eine Offenlegung zu verhindern und Risiken zu minimieren.
Schritt 2: Ihre VMs isolieren
Einige Formen der Virtualisierung, etwa die vollständige Virtualisierung, bieten einen höheren Isolationsgrad als andere Varianten wie die Paravirtualisierung – bei der eine VM mit dem Hypervisor zusammenarbeitet und möglicherweise Ressourcen mit anderen VMs teilt. Unabhängig davon, für welche Art der Virtualisierung sich ein Unternehmen entscheidet, sind die Isolationsgrade jedoch von großer Bedeutung.
Es gibt viele Möglichkeiten, VMs voneinander zu isolieren. Unternehmen können vollständig isolierte VMs erstellen oder VLANs, Netzwerksegmentierung und andere Technologien nutzen. Durch Isolation wird verhindert, dass sich Angreifer lateral zwischen VMs bewegen können, wenn es ihnen gelingt, eine VM zu kompromittieren.
Es gibt außerdem Möglichkeiten, die Kommunikation zwischen gemeinsam genutzten Ressourcen einzuschränken und nur die Protokolle zuzulassen, die für den Betrieb erforderlich sind. Die Begrenzung der Kommunikation zwischen Ressourcen verhindert Sicherheitsverletzungen im Rechenzentrum und kann in manchen Fällen sogar gesetzlich vorgeschrieben sein.
Schritt 3: Leistungsfähige Authentifizierungstechnologien einsetzen
Technologien für den authentifizierten Zugriff helfen Unternehmen zu erkennen und zu verstehen, wer sich von welchem Gerät aus mit einer VM verbindet und ob diese Person autorisiert und verifiziert ist. Ein Zero-Trust-Ansatz, bei dem jede Verbindung und jeder Benutzer bis zur Authentifizierung und Verifizierung als bösartig betrachtet und behandelt wird, bietet das höchste Schutzniveau.
Unternehmen sollten außerdem sichere Passwörter und verpflichtende MFA-Richtlinien umsetzen, den Zugriff nach dem Prinzip der geringsten Berechtigung gewähren, sodass Benutzer nur den für ihre Aufgaben erforderlichen Zugriff erhalten, und eine rollenbasierte Zugriffskontrolle (RBAC) verwenden, um Benutzer Rollen mit bestimmten Berechtigungen zuzuweisen.
Die Überwachung und Profilierung von Benutzern und Geräten kann ebenfalls dabei helfen, verdächtiges Verhalten zu erkennen und die Reaktion auf Sicherheitsvorfälle zu unterstützen.
Schritt 4: Halten Sie Ihre gesamte Software aktuell
Cyberkriminelle finden ständig neue Wege, in Systeme einzudringen. Die Aktualisierung der Software ist die beste Möglichkeit, sicherzustellen, dass alle neuen, für Ihre Virtualisierungssoftware, Gastbetriebssysteme, und andere Anwendungen relevanten Sicherheitspatches eingespielt werden. Darüber hinaus müssen viele Cybersicherheitslösungen aktualisiert werden, um gegen neue Malware-Varianten wirksam zu sein.
Um Software aktuell zu halten, können Unternehmen:
- Virtualisierungssoftware konfigurieren und Sicherheitspatches automatisch installieren lassen.
- Gastbetriebssysteme konfigurieren und Sicherheitspatches automatisch installieren lassen.
- Sicherheitswarnungen Ihrer Softwareanbieter abonnieren, um über die neuesten Sicherheitslücken und Patches informiert zu bleiben.
- Cybersicherheitsnachrichten, Forschungsergebnisse und neue Technologien verfolgen, die für eine bessere Reaktion auf neue Bedrohungen entwickelt werden.
Schritt 5: Eine starke Kultur des Cybersicherheitsbewusstseins aufbauen
Unternehmen müssen in ihrer gesamten Organisation eine robuste Kultur des Cybersicherheitsbewusstseins schaffen. Mitarbeiter müssen über Best Practices und die tatsächlichen Techniken von Cyberkriminellen informiert, geschult und entsprechend qualifiziert werden. Außerdem ist es wichtig, realistische Phishing-Simulationen durchzuführen, um die schwächste Eintrittsstelle zu ermitteln.
Wie bereits erwähnt, sind die meisten Angriffe auf menschliches Versagen oder ausgefeilte Social-Engineering-Techniken zurückzuführen. Unternehmen mit Hunderten von Mitarbeitern sind einem höheren Risiko ausgesetzt. Für einen Angreifer reicht es aus, den einen Mitarbeiter zu finden, der auf den falschen Link klickt, eine Website besucht, die er nicht besuchen sollte, oder einen Anhang mit Malware öffnet.
Von der Passwortsicherheit bis hin zur Erkennung von Betrugsversuchen und häufigen Sicherheitsfallen wie Fehlkonfigurationsrisiken muss ein Awareness-Programm alle relevanten Themen abdecken. Außerdem empfehlen wir, Mitarbeiter zu belohnen und anzuerkennen sowie Cybersicherheitsverantwortliche in Ihrer Organisation zu benennen. Um das Unternehmen auf dem aktuellen Stand zu halten, können Führungskräfte den Mitarbeitern außerdem regelmäßig Sicherheitsnewsletter und Erinnerungen zusenden.
Wichtige Schwachstellen und Bedrohungen für Hypervisoren und VMs
Bevor Unternehmen mit der Implementierung von Virtualisierungssicherheitstechnologien beginnen, müssen sie die spezifischen Bedrohungen verstehen, die diese Systeme betreffen.
Hypervisoren sind Software, die virtuelle Maschinen (VMs) verwaltet und orchestriert. Schwachstellen in Hypervisoren oder VMs können Angreifern Zugriff auf alle VMs auf einem Hostserver verschaffen.
Zu den Schwachstellen von Hypervisoren und VMs gehören:
- Hyperjacking: Dabei wird der Hypervisor unterwandert oder ein manipuliertes Exemplar eingeschleust. Da Hypervisoren auf der privilegiertesten Ringebene eines Prozessors ausgeführt werden, wäre es für jedes auf dem Hypervisor laufende Betriebssystem schwierig oder sogar unmöglich, dies zu erkennen. Theoretisch könnte ein Hacker, der den Hypervisor kontrolliert, jede auf dem physischen Server laufende VM steuern.
- VM Escape: Wie der Name schon sagt, ermöglicht ein Exploit für VM Escape einem Hacker, der einen bestimmten virtuellen Server kompromittiert hat, seinen Angriff vom virtuellen Server auszuweiten und die Kontrolle über den zugrunde liegenden Hypervisor zu übernehmen.
- VM-Hopping: Ähnlich wie VM Escape ermöglicht VM-Hopping einem Angreifer, von einem virtuellen Server aus weitere virtuelle Server auf derselben physischen Hardware zu kompromittieren.
- VM-Diebstahl: Dabei wird eine VM-Datei elektronisch gestohlen, um sie anschließend an anderer Stelle einzubinden und auszuführen. Dieser Angriff entspricht dem Diebstahl eines vollständigen physischen Servers, ohne ein gesichertes Rechenzentrum betreten und ein Stück Computerausrüstung entfernen zu müssen.
Bei diesen Schwachstellen ist der Isolationsgrad jeder VM von entscheidender Bedeutung. Bei Seitenkanalangriffen beispielsweise nutzen Kriminelle Schwachstellen in Hardware oder Software aus, um Daten aus VMs zu stehlen. Ein Angreifer könnte einen Seitenkanalangriff verwenden, um Verschlüsselungsschlüssel aus einer VM zu stehlen, auf der eine Datenbank läuft.
Virtualisierte Umgebungen können auch durch eine versehentliche, illegale oder unbefugte Offenlegung sensibler Daten und Datenlecks beeinträchtigt werden. Dies kann geschehen, wenn VMs nicht ordnungsgemäß konfiguriert oder Daten nicht ordnungsgemäß verschlüsselt sind.
Im Gegensatz dazu können DoS-Angriffe dazu eingesetzt werden, VMs zu überlasten und sie für Benutzer nicht verfügbar zu machen. Dies lässt sich erreichen, indem eine VM einfach mit Datenverkehr überflutet oder eine Schwachstelle im Betriebssystem der VM ausgenutzt wird.
Schließlich kann Malware wie Ransomware, Spyware, Trojaner oder Stealware in VMs eindringen, Daten stehlen, Abläufe stören oder sogar die Kontrolle über die gesamte Umgebung übernehmen. Cyberkriminelle, die solche Malware-Angriffe durchführen, nutzen häufig Phishing und Social Engineering als bevorzugten Angriffsweg, um in ein System einzudringen.
Fazit: Angreifern mit Virtualisierungssicherheit immer einen Schritt voraus sein
Die konkreten technischen Sicherheitslösungen für Software und Hardware, die ein Unternehmen zum Schutz seiner virtualisierten Rechenzentren einsetzen muss, hängen vom jeweiligen Einzelfall ab. Doch auch wenn jede Umgebung spezifische Anforderungen haben kann, weisen sie alle Gemeinsamkeiten auf.
Durch den Aufbau einer mehrschichtigen Cybersicherheitsinfrastruktur, die Gewährleistung vorhandener Authentifizierungstechnologien und -richtlinien, die Isolation von VMs, die ordnungsgemäße Konfiguration von Systemen und Netzwerken sowie die kontinuierliche Überwachung der Umgebung können Unternehmen Angreifern immer einen Schritt voraus sein und ihre Governance und ihren Datenschutz stärken.
Stellen Sie im Fall eines Datenverlusts oder -diebstahls sicher, dass Sie auf eines der besten Unternehmen für VM-Backups zurückgreifen, um Ihre kritischen Daten wiederherzustellen.