


Alors que la virtualisation devient la norme pour les organisations du monde entier, il est essentiel de sécuriser ces environnements où s’exécutent des opérations critiques pour l’entreprise. Des exploits zero-day aux attaques par déni de service (DoS), en passant par le hyperjacking, les menaces qui pèsent sur les architectures virtualisées sont nombreuses et potentiellement lourdes de conséquences.
Les organisations doivent intégrer la sécurité dès les premières étapes des projets de virtualisation, comprendre les vulnérabilités des machines virtuelles et des hyperviseurs, et appliquer les bonnes pratiques afin d’améliorer leur niveau de confidentialité, de gouvernance et de cybersécurité.
Cet article présente cinq étapes simples que les organisations peuvent suivre pour sécuriser leurs centres de données virtualisés.
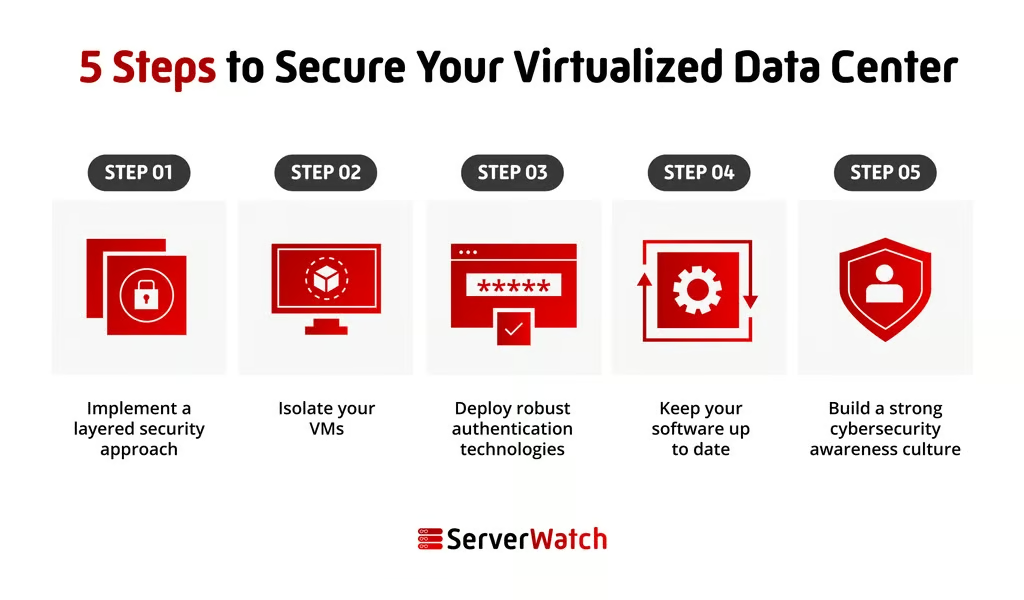
5 étapes pour sécuriser votre centre de données virtualisé
Voyons maintenant comment les organisations peuvent reprendre le contrôle de leur cybersécurité dans les environnements virtualisés et atténuer les menaces et les risques en cinq étapes simples.
Étape 1 : mettre en œuvre une approche de sécurité en couches
Les entreprises doivent mettre en œuvre une approche de sécurité en couches, en combinant différents contrôles de sécurité pour protéger les VM, les hyperviseurs, les réseaux et l’infrastructure sous-jacente. Les solutions de sécurité en couches comprennent les pare-feu, les systèmes de détection des intrusions (IDS), les systèmes de prévention des intrusions (IPS), les solutions antimalware, la sécurité réseau, les technologies d’authentification, et bien plus encore.
Voici quelques exemples précis de contrôles de sécurité en couches que vous pouvez mettre en œuvre :
- Pare-feu nouvelle génération (NGFW) : Un pare-feu peut contribuer à bloquer les accès non autorisés à vos VM et à les protéger contre les attaques malveillantes.
- Applications de sécurité pour hyperviseurs virtuels : Les pare-feu ne peuvent pas surveiller le trafic entre vos VM. Pour sécuriser ce trafic, il est nécessaire de déployer des solutions de sécurité pour hyperviseurs virtuels.
- Systèmes de détection des intrusions et des menaces : La mise en œuvre d’IDS/IPS contribue à surveiller les activités suspectes. Ces systèmes peuvent identifier et signaler les incidents de sécurité, et contribuer à y répondre rapidement et efficacement.
- Scanners de vulnérabilités : Les scanners de vulnérabilités peuvent identifier et corriger les vulnérabilités présentes sur les VM et l’infrastructure virtualisée. Les cybercriminels utilisent ces solutions pour trouver et exploiter une faille ; les organisations doivent donc garder une longueur d’avance et les utiliser elles aussi.
- Technologies d’authentification : Ces technologies sont si essentielles que ce guide leur consacre une étape entière. La plupart des attaques sont dues à des erreurs humaines, à la prise de contrôle de comptes, à l’hameçonnage et aux techniques d’ingénierie sociale. La gestion des identités et des accès (IAM), l’authentification multifacteur (MFA), le modèle Zero Trust et les contrôles d’accès fondés sur le principe du moindre privilège contribuent à renforcer considérablement la sécurité.
- Chiffrement : Pour protéger les données au repos ou en transit, les solutions de chiffrement sont essentielles. Il existe différentes solutions de chiffrement pour les serveurs de données virtualisés. Le chiffrement des disques chiffre l’intégralité du disque, le système d’exploitation, les applications et les données ; le chiffrement des fichiers peut chiffrer individuellement les fichiers à forte valeur ; et le chiffrement des volumes sert à chiffrer des ensembles de données ou des groupes de fichiers précis, comme les fichiers qui composent une VM.
- Systèmes de gestion des informations et des événements de sécurité (SIEM) : Les systèmes SIEM peuvent servir à collecter et analyser les journaux de sécurité de l’ensemble du centre de données afin d’identifier les incidents de sécurité et d’y répondre.
Échangez avec votre fournisseur de solutions de virtualisation et assurez-vous que les configurations sont correctes
La plupart des fournisseurs de solutions de virtualisation proposent des solutions de sécurité en couches pour leurs environnements. Les entreprises doivent identifier leurs actifs les plus précieux et leurs faiblesses, puis échanger avec leurs fournisseurs afin de trouver les solutions adaptées pour les sécuriser. Une configuration correcte est également essentielle pour éviter toute exposition et atténuer les risques.
Étape 2 : isoler vos VM
Certaines formes de virtualisation, comme la virtualisation complète, offrent un niveau d’isolation supérieur à d’autres types, comme la paravirtualisation — dans laquelle une VM collabore avec l’hyperviseur et peut partager des ressources avec d’autres VM. Toutefois, quel que soit le type de virtualisation qu’une entreprise choisit de déployer, le degré d’isolation est important.
Il existe de nombreuses façons d’isoler les VM les unes des autres. Les entreprises peuvent créer des VM totalement isolées, ou utiliser des VLAN, la segmentation réseau et d’autres technologies. L’isolation contribue à empêcher les attaquants de se déplacer latéralement entre les VM s’ils parviennent à compromettre une VM.
Il est également possible de limiter la communication entre les ressources partagées en n’autorisant que les protocoles nécessaires au fonctionnement. Limiter la communication entre les ressources prévient les failles de sécurité dans le centre de données et peut même, dans certains cas, être exigé par la loi.
Étape 3 : déployer des technologies d’authentification robustes
Les technologies d’authentification et de contrôle des accès aident les entreprises à visualiser et à comprendre qui se connecte à une VM, depuis quel appareil, et si cette personne est autorisée et vérifiée. Une approche Zero Trust, dans laquelle chaque connexion et chaque utilisateur sont considérés et traités comme malveillants jusqu’à leur authentification et leur vérification, offre le niveau de protection le plus élevé.
Les entreprises doivent également mettre en place des mots de passe robustes et des politiques MFA obligatoires, appliquer le principe du moindre privilège en n’accordant aux utilisateurs que les accès nécessaires à leur travail, et utiliser le contrôle d’accès fondé sur les rôles (RBAC) pour affecter les utilisateurs à des rôles dotés d’autorisations précises.
La surveillance et le profilage des utilisateurs et des appareils peuvent également contribuer à détecter les comportements suspects et à soutenir les efforts de réponse aux incidents de sécurité.
Étape 4 : maintenir tous vos logiciels à jour
Les cybercriminels trouvent constamment de nouvelles façons de s’introduire dans les systèmes. Maintenir les logiciels à jour est le meilleur moyen de s’assurer que tous les nouveaux correctifs de sécurité concernant vos logiciels de virtualisation, vos systèmes d’exploitation invités, et vos autres applications sont bien appliqués. En outre, de nombreuses solutions de cybersécurité doivent être mises à jour pour rester efficaces contre les nouvelles variantes de logiciels malveillants.
Pour maintenir les logiciels à jour, les entreprises peuvent :
- Configurer les logiciels de virtualisation pour installer automatiquement les correctifs de sécurité.
- Configurer les systèmes d’exploitation invités pour installer automatiquement les correctifs de sécurité.
- S’abonner aux alertes de sécurité de leurs fournisseurs de logiciels afin de rester informées des dernières vulnérabilités et des derniers correctifs de sécurité.
- Suivre l’actualité de la cybersécurité, les travaux de recherche et les nouvelles technologies conçues pour mieux répondre aux nouvelles menaces.
Étape 5 : instaurer une solide culture de sensibilisation à la cybersécurité
Les entreprises doivent instaurer une solide culture de sensibilisation à la cybersécurité dans l’ensemble de leur organisation. Les collaborateurs doivent être informés, formés et compétents en matière de bonnes pratiques et de techniques concrètes utilisées par les cybercriminels. Il est également important d’organiser de véritables simulations d’hameçonnage afin de détecter le point d’entrée le plus vulnérable.
Comme indiqué plus haut, la plupart des attaques sont dues à des erreurs humaines ou à des techniques d’ingénierie sociale sophistiquées. Les entreprises qui comptent des centaines de collaborateurs sont davantage exposées. Il suffit à un attaquant de trouver le collaborateur qui cliquera sur le mauvais lien, visitera un site web qu’il ne devrait pas consulter ou ouvrira une pièce jointe contenant un logiciel malveillant pour s’introduire dans un système.
De la sécurité des mots de passe à l’identification des escroqueries et des pièges courants en matière de sécurité, comme les menaces liées à une mauvaise configuration, un programme de sensibilisation doit couvrir tous les aspects. Nous encourageons également les entreprises à récompenser et à valoriser leurs collaborateurs, ainsi qu’à identifier les référents en cybersécurité au sein de leur organisation. Pour maintenir l’entreprise à jour, les responsables peuvent aussi envoyer régulièrement des newsletters et des rappels de sécurité aux collaborateurs.
Principales vulnérabilités et menaces qui pèsent sur les hyperviseurs et les VM
Avant de commencer à mettre en œuvre des technologies de sécurité de la virtualisation, les entreprises doivent comprendre les menaces spécifiques qui affectent ces systèmes.
Les hyperviseurs sont les logiciels qui gèrent et orchestrent les machines virtuelles (VM). Les vulnérabilités des hyperviseurs ou des VM peuvent permettre aux attaquants d’accéder à toutes les VM hébergées sur un serveur hôte.
Les vulnérabilités des hyperviseurs et des VM comprennent :
- Hyperjacking: Il consiste à détourner l’hyperviseur ou à y insérer un hyperviseur malveillant. Comme les hyperviseurs s’exécutent au niveau d’anneau le plus privilégié du processeur, il serait difficile, voire impossible, pour tout système d’exploitation exécuté sur l’hyperviseur de le détecter. En théorie, un pirate qui contrôle l’hyperviseur pourrait contrôler n’importe quelle VM exécutée sur le serveur physique.
- Évasion de VM : Comme son nom l’indique, un exploit permettant une évasion de VM autorise un pirate ayant compromis un serveur virtuel précis à étendre son attaque du serveur virtuel afin de prendre le contrôle de l’hyperviseur sous-jacent.
- Saut de VM : À l’instar de l’évasion de VM, le saut de VM permet à une attaque de passer d’un serveur virtuel à d’autres serveurs virtuels afin de les compromettre sur le même matériel physique.
- Vol de VM : Il s’agit de la capacité à voler électroniquement un fichier de VM, qui peut ensuite être monté et exécuté ailleurs. Cette attaque équivaut à voler un serveur physique complet sans avoir à pénétrer dans un centre de données sécurisé ni à en retirer un équipement informatique.
Parmi ces vulnérabilités, le niveau d’isolation de chaque VM est essentiel. Par exemple, lors d’attaques par canal auxiliaire, les criminels exploitent des vulnérabilités matérielles ou logicielles pour voler des données dans les VM. Un attaquant pourrait utiliser une attaque par canal auxiliaire pour dérober les clés de chiffrement d’une VM exécutant une base de données.
Les environnements virtualisés peuvent également être affectés par la divulgation accidentelle, illégale ou non autorisée de données sensibles et les fuites de données. Cela peut se produire lorsque les VM ne sont pas correctement configurées ou lorsque les données ne sont pas correctement chiffrées.
À l’inverse, les attaques DoS peuvent servir à submerger les VM et à les rendre indisponibles pour les utilisateurs. Il suffit pour cela d’inonder une VM de trafic ou d’exploiter des vulnérabilités de son système d’exploitation.
Enfin, les logiciels malveillants tels que les rançongiciels, les logiciels espions, les chevaux de Troie ou les voleurs de données peuvent compromettre les VM et voler des données, perturber les opérations, voire prendre le contrôle de l’ensemble de l’environnement. Souvent, les cybercriminels qui déploient ce type d’attaque par logiciel malveillant utilisent l’hameçonnage et l’ingénierie sociale comme vecteurs privilégiés pour s’introduire dans un système.
En résumé : garder une longueur d’avance sur les attaquants grâce à la sécurité de la virtualisation
Les solutions techniques de sécurité matérielles et logicielles spécifiques qu’une entreprise devra déployer pour sécuriser ses centres de données virtualisés varieront selon les cas. Cependant, même si chaque environnement peut avoir des exigences particulières, ils ont tous des points communs.
En créant une infrastructure de cybersécurité en couches, en veillant à mettre en place les technologies et les politiques d’authentification nécessaires, en isolant les VM, en configurant correctement les systèmes et les réseaux, et en surveillant en permanence l’environnement, les entreprises peuvent garder une longueur d’avance sur les attaquants et renforcer leur gouvernance et leur confidentialité.
En cas de perte ou de vol de données, assurez-vous de faire appel à l’un des meilleurs fournisseurs de sauvegarde de VM pour récupérer et restaurer vos données critiques.