


 Windows 11は2021年10月4日にリリースされた。それ以前、テスト版によって大きな注目を集めていた。シミュレーターまで作られたほどだ。なお、この記事は新しいOSバージョンの正式リリース前に執筆された。実際のリリース時には、最小システム要件など、一部の機能が変更、削除、改善されている可能性がある。
当初、Windows 11はすべてのユーザーを対象としていなかった(少なくとも第8世代のIntelプロセッサーが必要だった)。しかし、Windowsコミュニティーはインストール制限を回避する方法を見つけた。Microsoftはインストールを制限する措置を取らないことを決めた。ブログで、同社は、古いPCでのドライバーに関する問題など、起こり得る問題への関与を否定した。
続きを読む:2021年版のサーバー向けセキュリティツール
Windows 11の新しいセキュリティ機能
Windowsが新たにリリースされるたびに、MicrosoftはOSのセキュリティと安定性に注力すると表明している。今回も同様だ。システム要件は引き上げられた。
それはコンピューティング性能だけでなく、PCのハードウェアにも及ぶ。どうやらMicrosoftは、ランサムウェアやその他の危険なマルウェアが過去数年間にわたって拡散するのを許してきた脆弱性から、ユーザーを守ろうとしているようだ。
Trusted Platform Module 2.0
TPM、つまりTrusted Platform Moduleは、オプションのセキュリティコンポーネントだ。情報を保護された状態で保存できる(仕様の全容は公開されていない)。Windowsでは、BitLockerの暗号化キーの保存に役立つ。
このモジュールは、マザーボードに半田付けされた状態で搭載されるか、独立した物理コンポーネントとして提供される。後者の場合は、マザーボードとの互換性を考慮する必要がある。最新のプロセッサーの多くには、このデバイスをエミュレートするプログラムが搭載されている。ここで最も興味深い点がある。Windows 11のインストールにはこのモジュールが必要だが、その形態は指定されていないのだ。
BitLockerのパスワードを推測できるプログラムがすでに公開されていることを考えると、Microsoftは保護を強化する必要があった。
つまり、モジュールか新しいプロセッサーが必要になる。BitLockerのパスワードを推測できるプログラムがすでに公開されていることを考えると、Microsoftは保護を強化し、データ漏洩を防ごうとする必要があった。
しかし一方で、クラウドストレージにデータを保存しているユーザーや、安全性やプライバシーを気にしていないユーザーに選択肢を与えなかった。これは、時代に追いつけず、つい最近になってWindows 10への移行を完了した企業にも当てはまる。
いずれにせよ、PCでTPMモジュールが利用可能か確認しておく価値はある。確認するには、「Win+R」を押して「tpm.msc」と入力すればよい。「ローカルコンピューターのTrusted Platform Module(TPM)管理」ウィンドウが開く。モジュールがあれば、その設定が表示される。
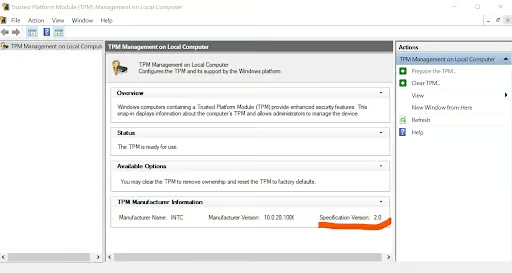
ウィンドウの右下にはバージョン番号が表示される。要件上、2.0以上でなければならない。そうでない場合は、BIOSでエミュレーションプログラムが無効になっているか、正規の方法ではWindows 11をインストールできない。
TPMのエミュレーションとプロセッサーの仮想化を有効にすれば、仮想マシンにもWindows 11を問題なくインストールできる。
続きを読む:仮想マシンとコンテナ向けクラウドセキュリティ
Windows Secured-Core PC
市場で最も安全なWindowsデバイスを作ろうとする試みは、今も試みに過ぎない。しかし、Windows Secured-Core PCについてPanasonicが使っているのは、まさにこの言葉だ。Secured-Coreとは何か。実際にはCoreは存在せず、単なる名称に過ぎない。保護は個々のサービスに分散されている。構成は次の2つだ。
- Windowsソフトウェアに基づく保護
- ハードウェアとそのコンポーネントに基づく保護
ソフトウェア部分には、次の要素が含まれる。
- 仮想化ベースのセキュリティ(VBS)
- ハイパーバイザーで保護されたコード整合性(HVCI)
- セキュア起動、測定用動的信頼ルート(DRTM)
- Windows Hello
ハードウェアベースの保護は、主にTPM 2.0で構成される。各メーカーは適用する保護方式を独自に決定し、すべてが機能するようMicrosoftと協力している(生体認証や指紋認証など)。
このような初期状態ですぐ使えるPCには、すべてがあらかじめインストールされ、設定されている。Windows 11もこの流れに含まれる。しかし、上記の機能がOSの新しいセキュリティ要素として挙げられている理由は、完全には明らかでない。これらは決して新しいものではない。
続きを読む:ゼロトラストセキュリティでアプリケーションとデータベースを保護する
Windows Hello
Microsoftの人々は、従来のパスワードは覚えにくく安全ではないと考えている。そのため、ユーザーは推測しやすいパスワードを選ぶか、パスワードを書き留めてしまう。Windows Helloは、PCとアカウントに「パスワードレス」の保護を提供するよう設計されている。
Windows Helloは、PCとアカウントに「パスワードレス」の保護を提供するよう設計されている。
Windows Helloは実際には生体認証ツールだ。多くのノートPCやウルトラブックなどのモバイルデバイスには、専用カメラや指紋リーダーが搭載されている。しかし実際には、この技術にはいくつかの欠点がある。
- それでもパスワードを設定して覚えておく必要がある。しかも、暗号学的に強固な組み合わせでなければならない。それでも現時点では、これが最後の保護層だ。
- 生体情報の読み取りに失敗すると、Windowsは数字で構成されたPINコードの入力を求める。文字の種類が限られている(数字は10種類しかない)ため、総当たり攻撃を仕掛けてPINコードを推測するのはそれほど難しくない。しかも、人々が単純な組み合わせを使いがちなのは周知のとおりだ。
- このソリューションは企業よりも家庭ユーザーを主な対象としている。そうでなければ、多くの企業がデスクトップPCに生体認証リーダーを搭載しなければならなくなる。
また、この方式はWindows 10にも以前から搭載されている点に注意が必要だ。これを「新しい」と呼ぶのは奇妙である。
Microsoft Azure Attestation
Azure Attestationは、ソフトウェアの完全性と信頼性を確認するための仕組みだ。この確認はプロバイダーを追加した際に行われる。詳しくはこちらを参照してほしい。このシステムの説明は2020年後半付けとなっている。
Windows 11のテレメトリ
Windowsのテレメトリについては、バージョン10のリリース以来、さまざまなうわさが飛び交っている。Microsoftが個人を特定できる機密データを収集していると考える人も多い。これは部分的には正しいが、すべてが正しいわけではない。
同社によると、Microsoftはセキュリティと信頼性の問題を特定するためにテレメトリデータを利用している。これにより、ソフトウェアの問題を分析・修正し、将来的に製品品質を向上させられる。つまりテレメトリとは、Connected User Experience and Telemetryコンポーネント(Universal Telemetry Client(UTC)とも呼ばれる)が読み込むシステムデータだ。この機能はDiagTrackというサービスとして動作する。
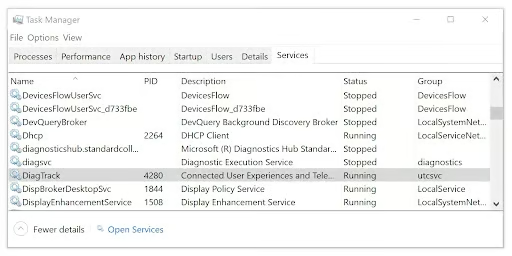
Windows 11のテレメトリについて説明する前に、Microsoftが実際に個人を特定できるのかを確認しておく必要がある。
Windowsのインストール時には、テレメトリとして送信するデータを選択できる。ほとんどの設定を有効にすると、Windowsはユーザーについてほぼすべてを把握できるほど大量のデータを収集する。
テレメトリの設定を絞ると、これを扱うコンポーネントは、個人を直接特定できる情報の収集を避けようとする仕組みになっている。しかし、Windowsやアプリケーションがクラッシュまたはフリーズすると、原因となったプロセスのメモリ内容が診断レポートに含まれ、このクラッシュレポートに機密情報が含まれる可能性がある。
Windows 11のインストール時には、次のデータの送信を無効にできる。
- 位置情報
- 診断データ
- 手書き入力とキーボード入力
- 個人診断データ
- 広告ID
つまり、このテレメトリの送信を無効にしなければ、Microsoftはユーザーの位置情報、訪問したサイト、キーボードで入力したデータ、嗜好などを把握することになる。しかし、Windows 10はすでにこの状況に私たちを慣れさせている。
テレメトリの大半を無効にしなければ、開いている接続の一覧をTCPViewプログラムで追跡できる。
Windows 11とWindows 10で開いている接続を比較すると、20.190.120.*のIPアドレスを含む接続が安定して存在することがはっきり分かる。Whois検索によると、これらはすべてMicrosoftに属している。時折、複数の接続が現れてすぐに閉じられる。
もちろん、更新プログラムのダウンロードなど、ほぼすべてのデータ転送を「svchost.exe」が担っていることも忘れてはならない。しかし、両方のWindowsバージョンを長時間観察すると、DiagTrackによるデータ転送を確認できる。
続きを読む:Windows仮想デスクトップソフトウェア
Windows 11のセキュリティ機能は新しくない
この記事では、Windows 11がうたうセキュリティ機能を分析した。私たちの見解では、これらに「新しい」という言葉を当てはめることは実際にはできない(バージョン10のWindows Defenderのような)重要な革新は存在しない。
Windows 11がうたうセキュリティ機能を分析した。私たちの見解では、これらに「新しい」という言葉を当てはめることは実際にはできない。
Microsoftが対応プロセッサーの一覧を絞り込んだため、Windows 11はより安定する可能性がある。しかしこれは、安定性と性能でAppleと競争するための取り組みに近い。両社はいまや、特定のハードウェア向けにソフトウェアを作っている。
テレメトリについては、Windows 10と何も変わらない。一部を無効にすることはできる。完全に無効にしたければ、データ転送を検知してサードパーティー製ソフトウェアでブロックしなければならない。
さらにMicrosoftは、送信を無効にできない必須の診断データが存在することを暗に認めている。これらはすべて暗号化された状態で送信されるため、パッケージの中身を知るのはMicrosoftだけということになる。