


 Windows 11 wurde am 4. Oktober 2021 veröffentlicht. Zuvor hatte die Testversion bereits für viel Aufsehen gesorgt. Sogar ein Simulator wurde erstellt. Wir möchten darauf hinweisen, dass dieser Artikel vor der offiziellen Veröffentlichung der neuen Betriebssystemversion verfasst wurde. Einige Funktionen könnten sich dabei geändert haben, entfernt worden sein oder verbessert worden sein, wie etwa die Mindestsystemanforderungen.
Ursprünglich war Windows 11 nicht für alle vorgesehen (mindestens Intel-Prozessoren der 8. Generation waren erforderlich). Die Windows-Community fand jedoch eine Möglichkeit, die Installationssperre zu umgehen. Microsoft entschied, nicht gegen solche Installationen vorzugehen. In seinem Blog distanzierte sich der Konzern von möglichen Problemen, darunter Treiberproblemen auf älteren PCs.
Mehr lesen: Die besten Serversicherheitstools für 2021
Neue Sicherheitsfunktionen in Windows 11
Mit jeder neuen Windows-Version erklärt Microsoft, den Fokus auf die Sicherheit und Stabilität des Betriebssystems legen zu wollen. Und auch diesmal ist es so gekommen. Die Systemanforderungen wurden erhöht.
Sie betreffen nicht nur die Rechenleistung, sondern auch die PC-Hardware. Offenbar plant Microsoft, seine Nutzer vor Sicherheitslücken zu schützen, die es Ransomware und anderer gefährlicher Malware ermöglicht haben, sich in den vergangenen Jahren auszubreiten.
Trusted Platform Module 2.0
TPM oder Trusted Platform Module ist eine optionale Sicherheitskomponente. Sie kann Informationen in geschützter Form speichern (die Spezifikation ist nicht vollständig offengelegt). Im Fall von Windows unterstützt sie die Speicherung der BitLocker-Verschlüsselungsschlüssel.
Das Modul wird entweder auf dem Mainboard verlötet oder als separates physisches Bauteil geliefert. Im zweiten Fall muss die Kompatibilität mit dem Mainboard berücksichtigt werden. Viele moderne Prozessoren verfügen über ein Programm zur Emulation dieses Geräts. Und hier kommt das Interessanteste: Für die Installation von Windows 11 ist dieses Modul erforderlich, seine konkrete Form wird jedoch nicht vorgeschrieben.
Da bereits öffentlich verfügbare Programme existieren, die das BitLocker-Passwort erraten können, musste Microsoft den Schutz verstärken.
Daraus folgt, dass entweder ein Modul oder ein neuer Prozessor erforderlich ist. Da bereits öffentlich verfügbare Programme existieren, die das BitLocker-Passwort erraten können, musste Microsoft den Schutz verstärken und versuchen, Datenlecks zu verhindern.
Andererseits ließ das Unternehmen anderen Nutzern, die ihre Daten im Cloud-Speicher ablegen oder sich nicht um deren Sicherheit und Datenschutz kümmern, keine Wahl. Das gilt auch für Unternehmen, die mit der Zeit nicht Schritt halten und erst vor Kurzem den Umstieg auf Windows 10 abgeschlossen haben.
In jedem Fall lohnt es sich, die Verfügbarkeit des TPM-Moduls auf Ihrem Computer zu überprüfen. Drücken Sie dazu „Win+R“ und geben Sie „tpm.msc“ ein. Das Fenster „Verwaltung des Trusted Platform Module (TPM) auf dem lokalen Computer“ wird geöffnet. Ist ein Modul vorhanden, werden seine Einstellungen angezeigt.
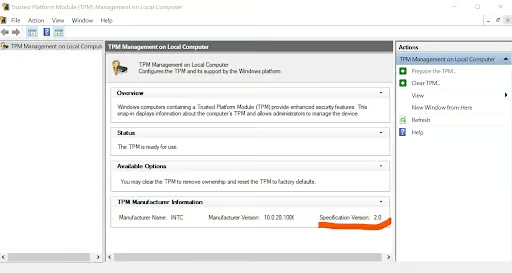
In der unteren rechten Ecke des Fensters wird die Versionsnummer angezeigt. Sie darf den Anforderungen zufolge nicht niedriger als 2.0 sein. Ist dies nicht der Fall, ist entweder das Emulationsprogramm im BIOS deaktiviert oder eine legitime Installation von Windows 11 nicht möglich.
Außerdem lässt sich sagen, dass Windows 11 bei aktivierter TPM-Emulation und Prozessorvirtualisierung problemlos auf virtuellen Maschinen installiert werden kann.
Mehr lesen: Cloud-Sicherheit für virtuelle Maschinen und Container
Windows Secured-Core-PC
Die Versuche, das sicherste Windows-Gerät auf dem Markt zu entwickeln, sind nach wie vor nur Versuche. Doch genau diese Worte verwendet Panasonic, wenn es um Windows Secured-Core-PCs geht. Was ist Secured-Core? Tatsächlich gibt es keinen Core – das ist lediglich die Bezeichnung. Der Schutz verteilt sich auf einzelne Dienste. Er besteht aus zwei Teilen:
- Schutz auf Basis der Windows-Software
- Schutz auf Basis der Hardware und ihrer Komponenten
Der Softwareteil umfasst wiederum die folgenden Elemente:
- Virtualization-based Security (VBS)
- Hypervisor-protected Code Integrity (HVCI)
- Secure Launch, die Dynamic Root of Trust for Measurement (DRTM)
- Windows Hello
Der hardwarebasierte Schutz besteht hauptsächlich aus TPM 2.0. Jeder Hersteller entscheidet unabhängig, welche Schutzmethoden eingesetzt werden, und arbeitet mit Microsoft zusammen, damit alles funktioniert (Biometrie, Fingerabdrücke usw.).
Solche PCs sind ab Werk vollständig vorinstalliert und konfiguriert. Auch Windows 11 wird Teil dieses Konzepts sein. Allerdings ist nicht ganz klar, warum die genannten Elemente zu den neuen Sicherheitsfunktionen des Betriebssystems gezählt werden. All das ist überhaupt nicht neu.
Mehr lesen: Anwendungen und Datenbanken mit Zero-Trust-Sicherheit schützen
Windows Hello
Microsoft ist der Ansicht, dass herkömmliche Passwörter unsicher sind, weil sie schwer zu merken sind. Daher wählen Nutzer entweder leicht zu erratende Passwörter oder schreiben sie auf. Windows Hello soll einen „passwortlosen“ Schutz für PCs und Konten bieten.
Windows Hello soll einen „passwortlosen“ Schutz für PCs und Konten bieten.
Windows Hello ist tatsächlich ein biometrisches Tool. Viele Laptops, Ultrabooks und andere mobile Geräte sind mit speziellen Kameras oder Fingerabdrucklesern ausgestattet. In der Praxis hat diese Technologie jedoch mehrere Nachteile:
- Sie müssen weiterhin ein Passwort festlegen und sich daran erinnern. Außerdem sollte es sich um eine kryptografisch starke Kombination handeln. Dennoch stellt dies derzeit die letzte Schutzschicht dar.
- Bei erfolglosen Versuchen, biometrische Daten auszulesen, fordert Windows zur Eingabe eines aus Ziffern bestehenden PIN-Codes auf. Aufgrund der begrenzten Anzahl an Zeichen (es gibt nur 10 davon) ist es nicht besonders schwierig, einen Brute-Force-Angriff zu starten und den PIN-Code zu erraten. Und wir wissen, dass Menschen häufig einfache Kombinationen verwenden.
- Diese Lösung richtet sich eher an Privatanwender als an Unternehmen – andernfalls müssten viele Firmen Desktop-PCs mit biometrischen Lesegeräten ausstatten.
Außerdem sollte erwähnt werden, dass dieser Ansatz schon lange Bestandteil von Windows 10 ist. Es ist seltsam, darauf das Wort „neu“ anzuwenden.
Microsoft Azure Attestation
Azure Attestation ist ein Mechanismus zur Überprüfung der Integrität und Zuverlässigkeit von Software. Diese Überprüfung erfolgt, wenn Sie einen Anbieter hinzufügen. Mehr darüber erfahren Sie hier. Die Beschreibung dieses Systems stammt aus der zweiten Hälfte des Jahres 2020.
Windows-11-Telemetrie
Gerüchte über die Windows-Telemetrie gibt es seit der Veröffentlichung von Version 10. Viele Menschen glauben, dass Microsoft sensible Daten sammelt, mit denen sich eine Person identifizieren lässt. Das stimmt teilweise – aber eben nur teilweise.
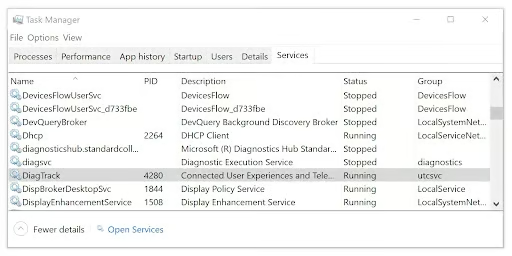
Nach Angaben des Konzerns verwendet Microsoft Telemetriedaten, um Sicherheits- und Zuverlässigkeitsprobleme zu erkennen. Dadurch können Softwareprobleme analysiert und behoben sowie die Produktqualität künftig verbessert werden. Telemetrie bezeichnet also Systemdaten, die von der Komponente „Connected User Experience and Telemetry“, auch bekannt als Universal Telemetry Client (UTC), geladen werden. Diese Funktion läuft als Dienst namens DiagTrack.
Bevor wir mit der Beschreibung der Telemetrie in Windows 11 fortfahren, sollten wir klären, ob Microsoft tatsächlich eine Person identifizieren kann.
Bei der Installation von Windows können Sie auswählen, welche Daten als Telemetrie übertragen werden. Wenn die meisten Einstellungen aktiviert sind, sammelt Windows tatsächlich genügend Daten, um fast alles über den Nutzer zu wissen.
Wenn Sie die Telemetrieeinstellungen einschränken, ist der Erfassungsprozess so strukturiert, dass die zuständige Komponente versucht, die Sammlung von Informationen zu vermeiden, mit denen sich eine Person direkt identifizieren lässt. Wenn Windows oder eine Anwendung jedoch abstürzt oder hängen bleibt, werden die Speicherinhalte des Prozesses, der den Absturz verursacht hat, in den Diagnosebericht aufgenommen. Dieser Absturzbericht kann sensible Informationen enthalten.
Bei der Installation von Windows 11 können Sie die Übermittlung der folgenden Daten deaktivieren:
- Standort
- Diagnosedaten
- Handschrift- und Tastatureingaben
- Persönliche Diagnosedaten
- Werbe-ID
Wenn Sie die Übertragung dieser Telemetrie nicht deaktivieren, weiß Microsoft also über den Standort des Nutzers, besuchte Websites, per Tastatur eingegebene Daten, Vorlieben usw. Bescheid. Aber auch darauf hat uns Windows 10 bereits vorbereitet.
Wenn Sie den Großteil der Telemetrie nicht deaktivieren, können Sie die Liste der offenen Verbindungen mit dem TCPView-Programm verfolgen.
Wenn Sie die offenen Verbindungen in Windows 11 und Windows 10 vergleichen, ist deutlich eine stabile Gruppe von Verbindungen zu IP-Adressen des Formats 20.190.120.* zu erkennen. Eine Whois-Abfrage zeigt, dass sie alle zu Microsoft gehören. Von Zeit zu Zeit erscheinen mehrere Verbindungen und werden schnell wieder geschlossen.
Natürlich dürfen wir nicht vergessen, dass „svchost.exe“ für nahezu jede Datenübertragung verantwortlich ist, etwa für das Herunterladen von Updates. Nach längerer Beobachtung beider Windows-Versionen lässt sich jedoch eine Datenübertragung von DiagTrack feststellen.
Mehr lesen: Software für virtuelle Windows-Desktops
Die Sicherheitsfunktionen von Windows 11 sind nicht neu
In diesem Artikel haben wir die behaupteten Sicherheitsfunktionen von Windows 11 analysiert. Unserer Ansicht nach kann das Wort „neu“ auf sie tatsächlich nicht angewendet werden. Es gibt keine wesentlichen Neuerungen (wie etwa Windows Defender in Version 10).
Wir haben die behaupteten Sicherheitsfunktionen von Windows 11 analysiert. Unserer Ansicht nach kann das Wort „neu“ auf sie tatsächlich nicht angewendet werden.
Windows 11 könnte stabiler werden, da Microsoft die Liste der zulässigen Prozessoren verkleinert hat. Dies wirkt jedoch eher wie ein Stabilitäts- und Leistungswettlauf mit Apple. Beide Unternehmen entwickeln inzwischen Software für bestimmte Hardware.
Was die Telemetrie betrifft, bleibt alles wie in Windows 10. Sie lässt sich teilweise deaktivieren. Wenn Sie sie vollständig abschalten möchten, müssen Sie die Datenübertragung abfangen und mit Software von Drittanbietern blockieren.
Darüber hinaus erklärt Microsoft stillschweigend, dass bestimmte Diagnosedaten obligatorisch sind und ihre Übertragung nicht deaktiviert werden kann. All dies wird in verschlüsselter Form übertragen, sodass nur Microsoft wissen sollte, was sich in diesen Paketen befindet.
Weiterlesen: Die besten Data-Fabric-Softwarelösungen 2021