


Le test statique de la sécurité des applications (SAST) est souvent utilisé pour analyser le code source, binaire ou intermédiaire d’une application. En plus d’identifier la cause première des vulnérabilités, il aide à corriger les failles de sécurité sous-jacentes et fournit aux développeurs des retours sur les problèmes de codage. Son principal avantage est de permettre de créer davantage de code avec moins de vulnérabilités.
À lire aussi : Les 5 meilleures certifications en cybersécurité pour faire progresser votre carrière
Les meilleurs outils SAST
ServerWatch a évalué de nombreux outils SAST. Voici nos meilleurs choix, sans ordre particulier.
WhiteSource Software
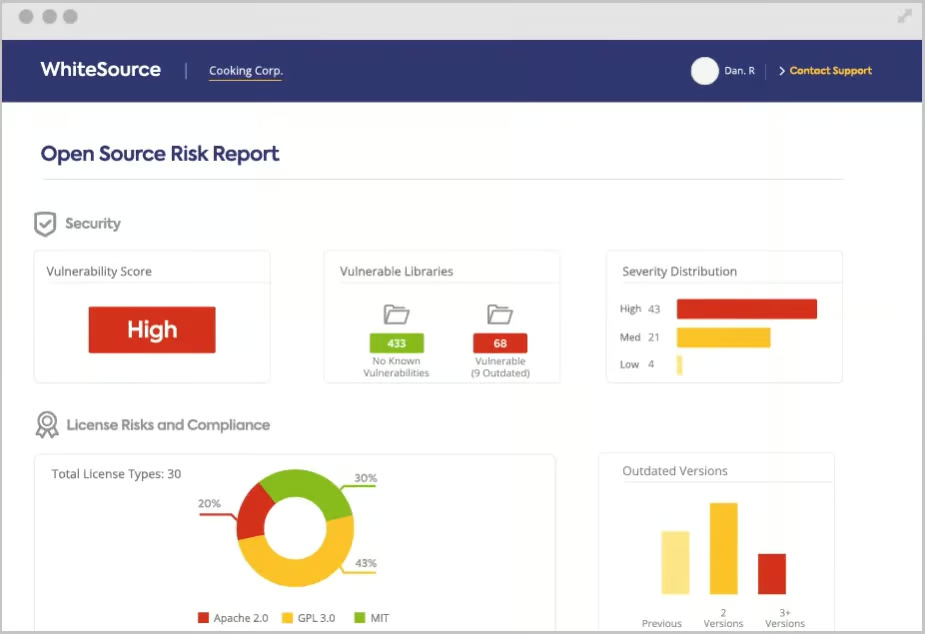
WhiteSource Cure est une application d’auto-correction de la sécurité conçue pour le code personnalisé. Elle remplace le code vulnérable par du code corrigé et sécurisé, en proposant aux développeurs des suggestions de correction pour les vulnérabilités de sécurité. WhiteSource Cure adopte une approche centrée sur la correction qui va au-delà de la détection : elle agit comme un expert en sécurité pour les développeurs afin d’accélérer la mise en production de logiciels sécurisés.
Principaux atouts
- Fournit un rapport personnalisé assorti de suggestions de correction exploitables pour les vulnérabilités détectées dans les projets publics
- Les suggestions sont présentées directement dans le code vulnérable et peuvent être utilisées telles quelles dans l’IDE des développeurs
- Les développeurs peuvent examiner et accepter le code sécurisé proposé, et appliquer une correction d’un simple clic
- Les suggestions sont adaptées à chaque situation
- Aide les experts AppSec à renforcer la sécurité à grande échelle, en réduisant le besoin de former les développeurs
- Comble l’écart entre la détection et la correction en fournissant une solution de sécurité décalée vers la gauchequi allège la charge des développeurs
Perforce
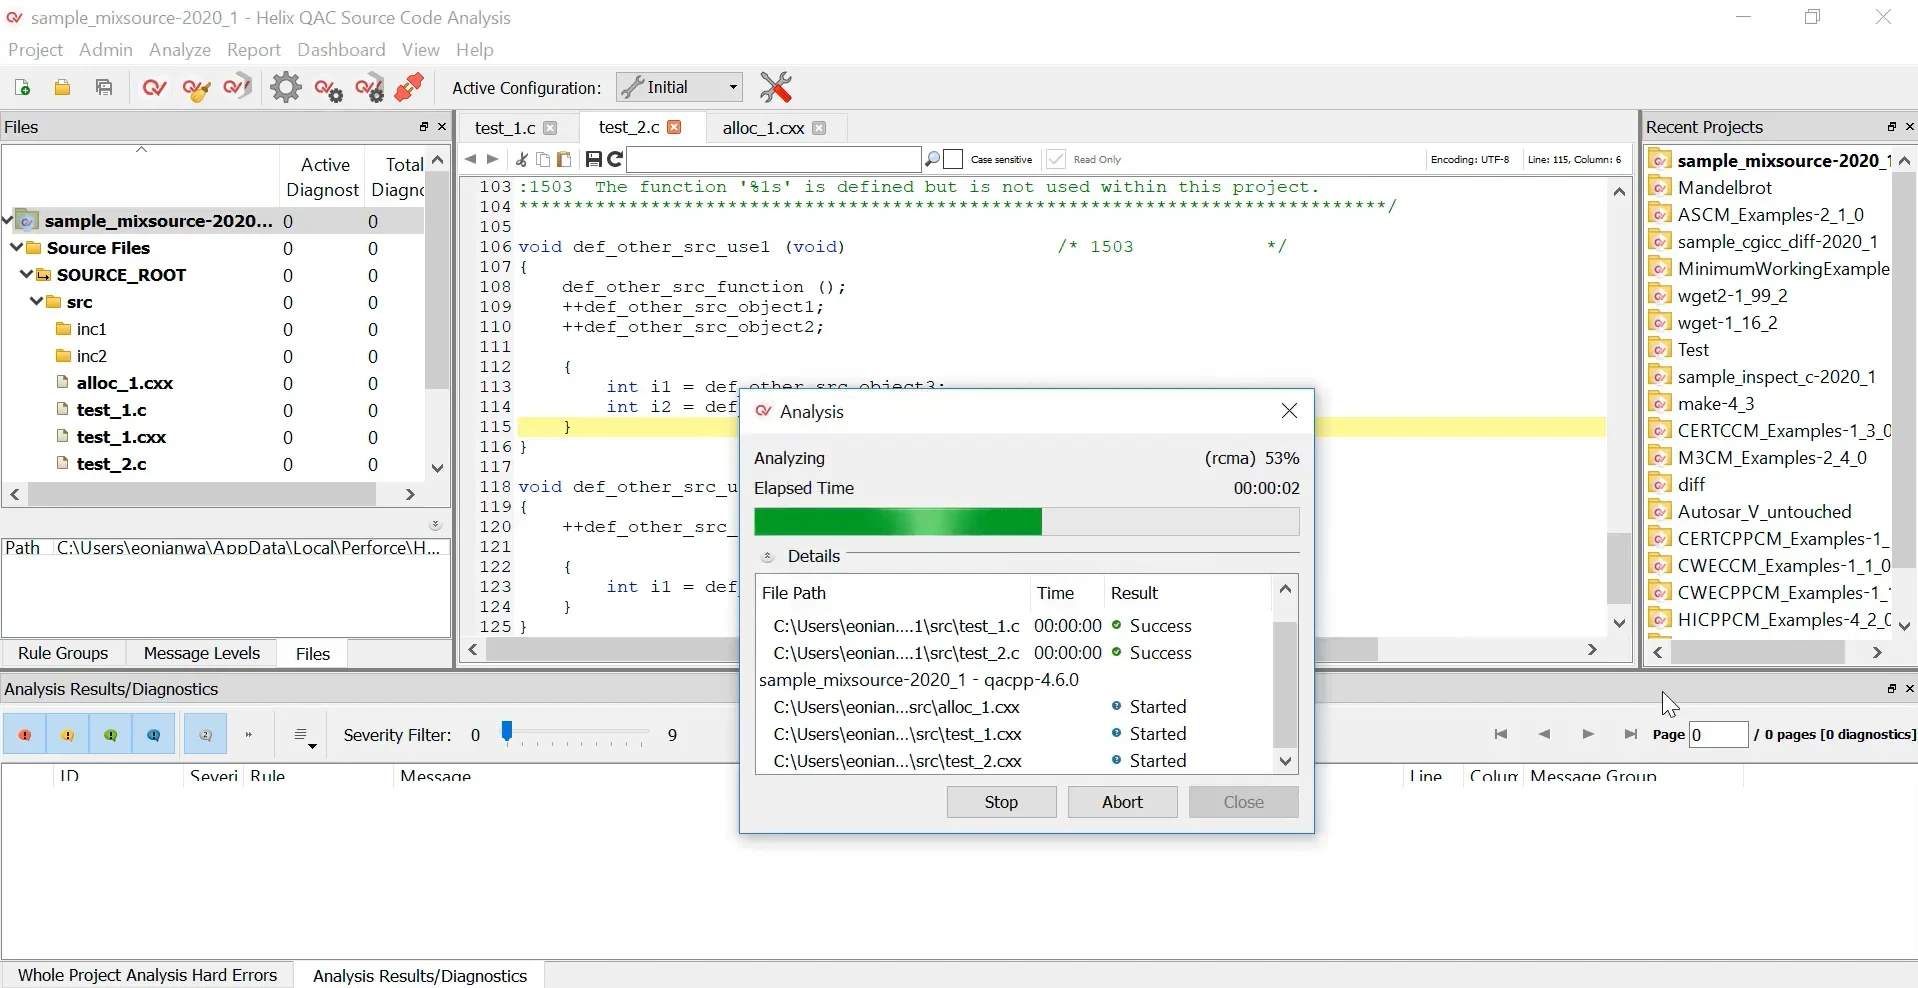
Les offres SAST de Perforce se composent de deux outils : Klocwork et Helix QAC. Ces outils offrent aux développeurs une couverture complète des normes de codage, de la conformité en matière de sécurité et de la conformité en matière de sûreté. Les outils SAST de Perforce prennent en charge la plupart des langages de développement, notamment C, C++, C#, Java, JavaScript et Python. Les développeurs peuvent utiliser les outils SAST dans leurs IDE, tels que Visual Studio Code, IntelliJ et d’autres.
Principaux atouts
- Capacité à analyser d’immenses bases de code (des millions de lignes de code)
- Fournit rapidement et précisément des analyses dans différents langages
- Analyse incrémentielle et différentielle qui n’examine que les zones de code modifiées et améliore les boucles de rétroaction
- Peut générer des rapports de conformité pour les audits, notamment MISRA et AUTOSAR, dans différents secteurs
- Peut s’intégrer à des outils CI/CD tels que Jenkins ainsi qu’aux IDE, et peut également être exécuté dans des conteneurs Docker
- Les tableaux de bord fournissent des informations détaillées sur les différents problèmes de sécurité et de conformité, ainsi que des liens vers des formations et des ressources de correction
- Intégration avec la plateforme de formation à la sécurité Secure Code Warrior pour former les développeurs et les sensibiliser aux normes de sécurité du code
CyberRes
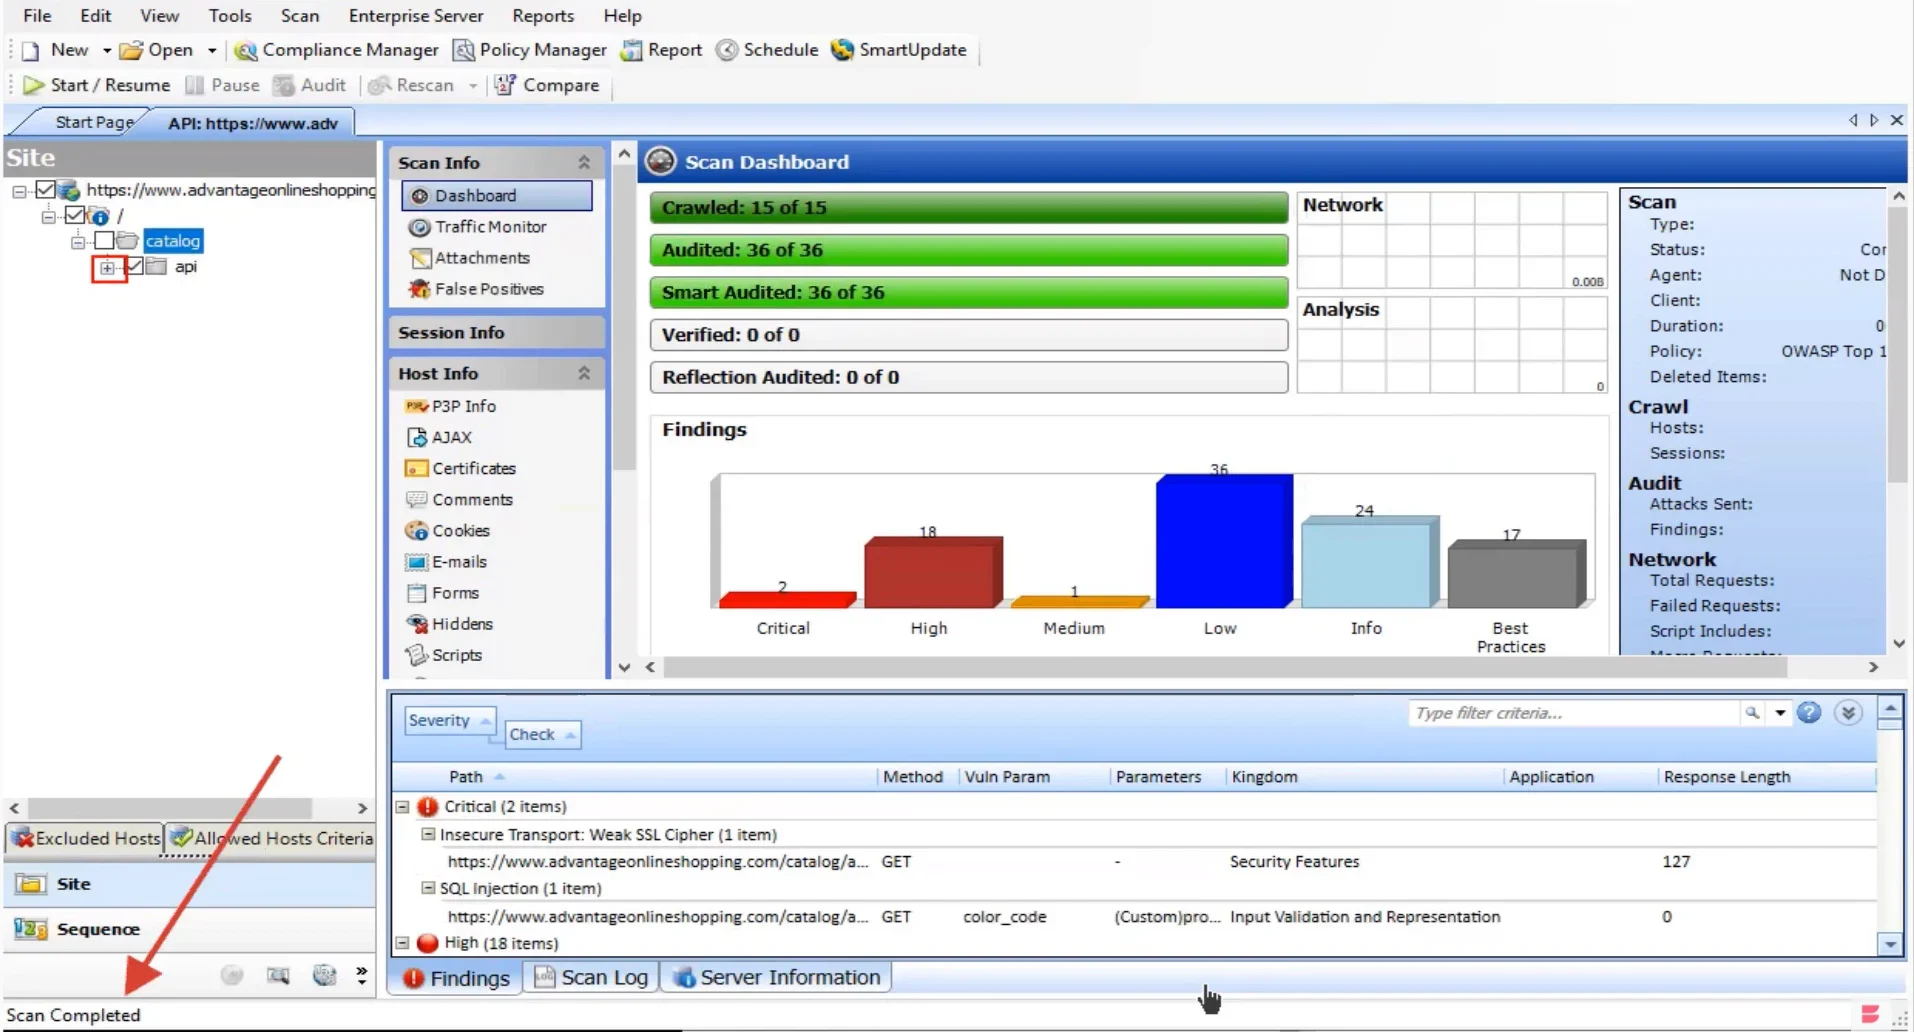
CyberRes Fortify regroupe des technologies de test statique et dynamique de la sécurité des applications, ainsi que des fonctions de surveillance et de protection des applications à l’exécution. Les développeurs peuvent utiliser l’outil SAST pour détecter et corriger les défauts de sécurité en temps réel pendant le codage, grâce à des intégrations avec des IDE tels qu’Eclipse ou Visual Studio.
Principaux atouts
- Une formation ludifiée aide les développeurs à créer du code sécurisé
- Les solutions peuvent être déployées en interne ou sous forme de service géré afin de mettre en place un programme évolutif d’assurance de la sécurité logicielle
- Prise en charge de 27 langages majeurs et de leurs frameworks, avec des mises à jour agiles
- 810 catégories de vulnérabilités SAST permettant de respecter des normes telles que OWASP Top 10, CWE/SANS Top 25, DISA STIG et PCI DSS
- Fortify Static Code Analyzer identifie les vulnérabilités de sécurité exploitables dans le code source
- Fortify on Demand fournit la sécurité des applications sous forme de service, avec des tests de sécurité, la gestion des vulnérabilités, une expertise et un support
- Fortify Software Security Center intègre et automatise les tests de sécurité avec les outils de développement
SonarQube
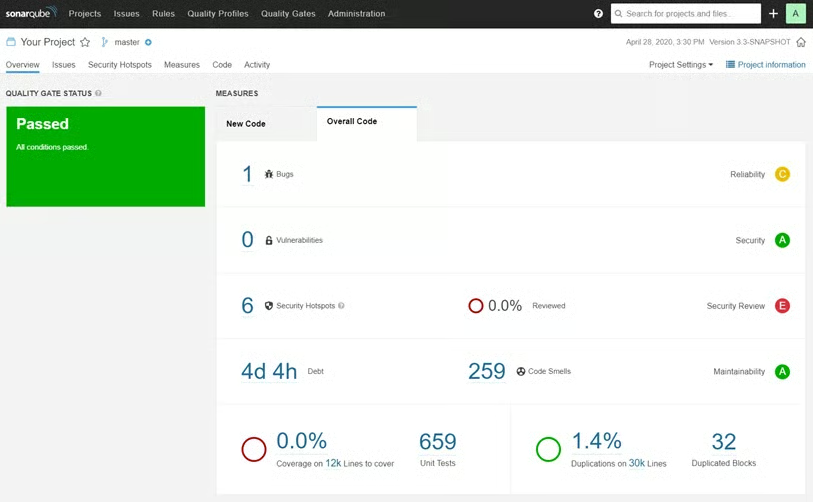
SonarQube permet aux développeurs d’écrire un code plus propre et plus sûr. Il s’appuie sur une communauté open source de plus de 200 000 équipes de développement. Des milliers de règles automatisées d’analyse statique du code protègent les applications.
Principaux atouts
- Détecte les bugs afin d’empêcher qu’un comportement indéfini n’affecte les utilisateurs finaux
- Corrige les vulnérabilités qui compromettent les applications et permet de se former à l’AppSec avec Security Hotspots
- Prend en charge des langages tels que Java, Python, Swift, COBOL, Apex, PHP, TS, JS, C++, C, C# et bien d’autres
- Intégration CI/CD, notamment avec Jenkins, Azure DevOps Server et d’autres outils
- SonarQube peut analyser les branches et signaler les problèmes à traiter
Spectral
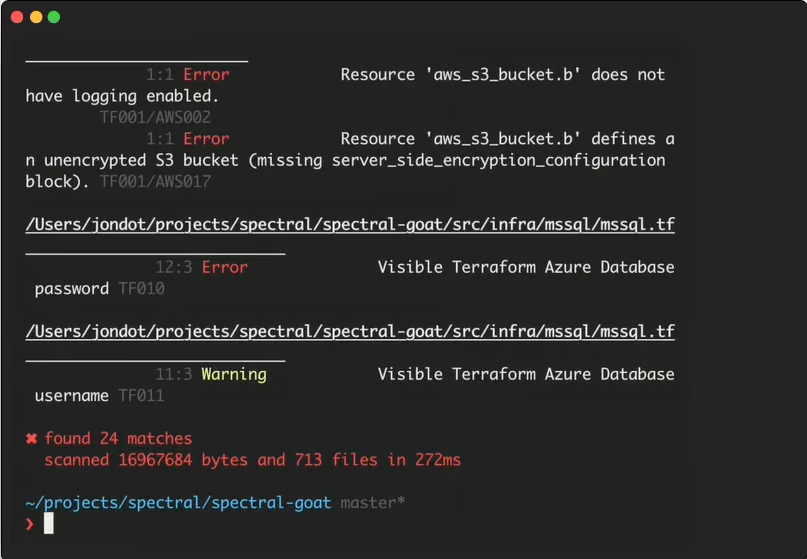
SpectralOps analyse en continu l’ensemble du cycle de développement logiciel à la recherche de secrets, de clés et de code mal configuré intégrés en dur. Il s’agit d’un outil SAST multilingue piloté par l’IA. Son objectif principal est d’empêcher la fuite de secrets (identifiants, clés API, clés de chiffrement, etc.), car ceux-ci sont souvent intégrés en dur dès les premières étapes du développement.
Principaux atouts
- Surveille, classe et protège le code, les ressources et l’infrastructure afin de détecter les clés API, jetons et identifiants exposés, ainsi que les erreurs de configuration de sécurité à haut risque
- SpectralOps évite les faux positifs grâce à l’IA
- Détecte et surveille en continu les angles morts publics, les failles de la chaîne d’approvisionnement et les ressources de code propriétaires dans plusieurs sources de données
- Plus de 2 000 détecteurs pour découvrir et classer les silos de données et révéler les fuites de données avant qu’elles ne se produisent
- Recevez en temps réel des alertes Slack, des tickets JIRA ou les notifications de votre choix en cas de fuite de données
Checkmarx
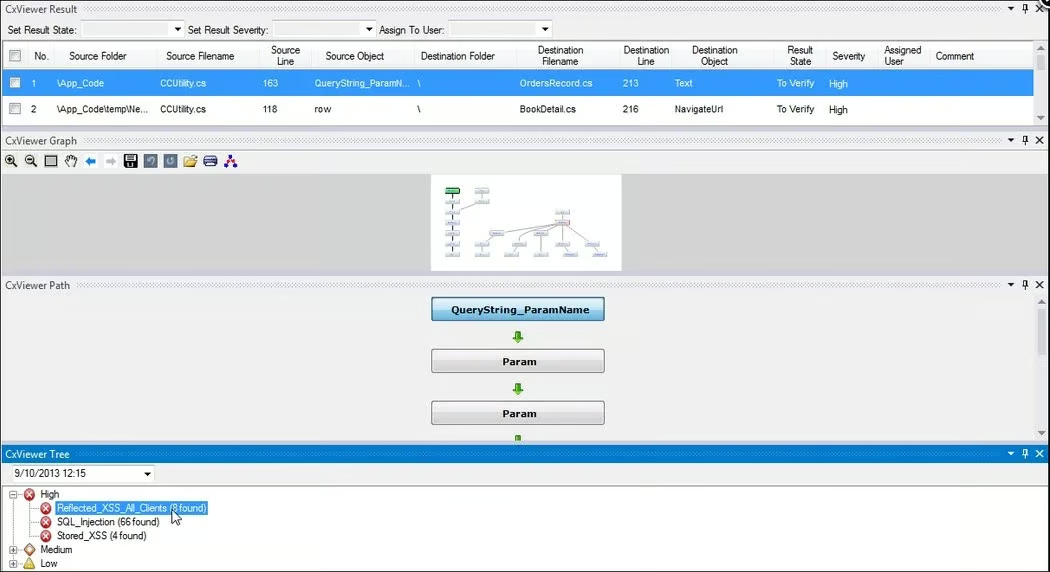
Checkmarx prend en charge de nombreux langages dès l’installation, sans configuration. Il identifie les problèmes de sécurité et propose des solutions. Avec Checkmarx SAST, vous pouvez lancer rapidement des analyses incrémentielles ou complètes dès que nécessaire.
Principaux atouts
- Injecte l’automatisation de la sécurité dans le pipeline de développement
- Prend en charge les environnements de codage les plus complexes
- Fait évoluer la sécurité grâce à une analyse flexible dans plus de 25 langages et frameworks
- Corrige rapidement les problèmes, avec peu de faux positifs et d’interventions d’urgence
- Détecte rapidement les vulnérabilités critiques dans le pipeline CI/CD
- Analyse automatiquement le code source non compilé à la recherche de vulnérabilités
- S’intègre aux principaux IDE, serveurs CI, plateformes de gestion du code source, etc.
- Requêtes et informations personnalisables
Veracode
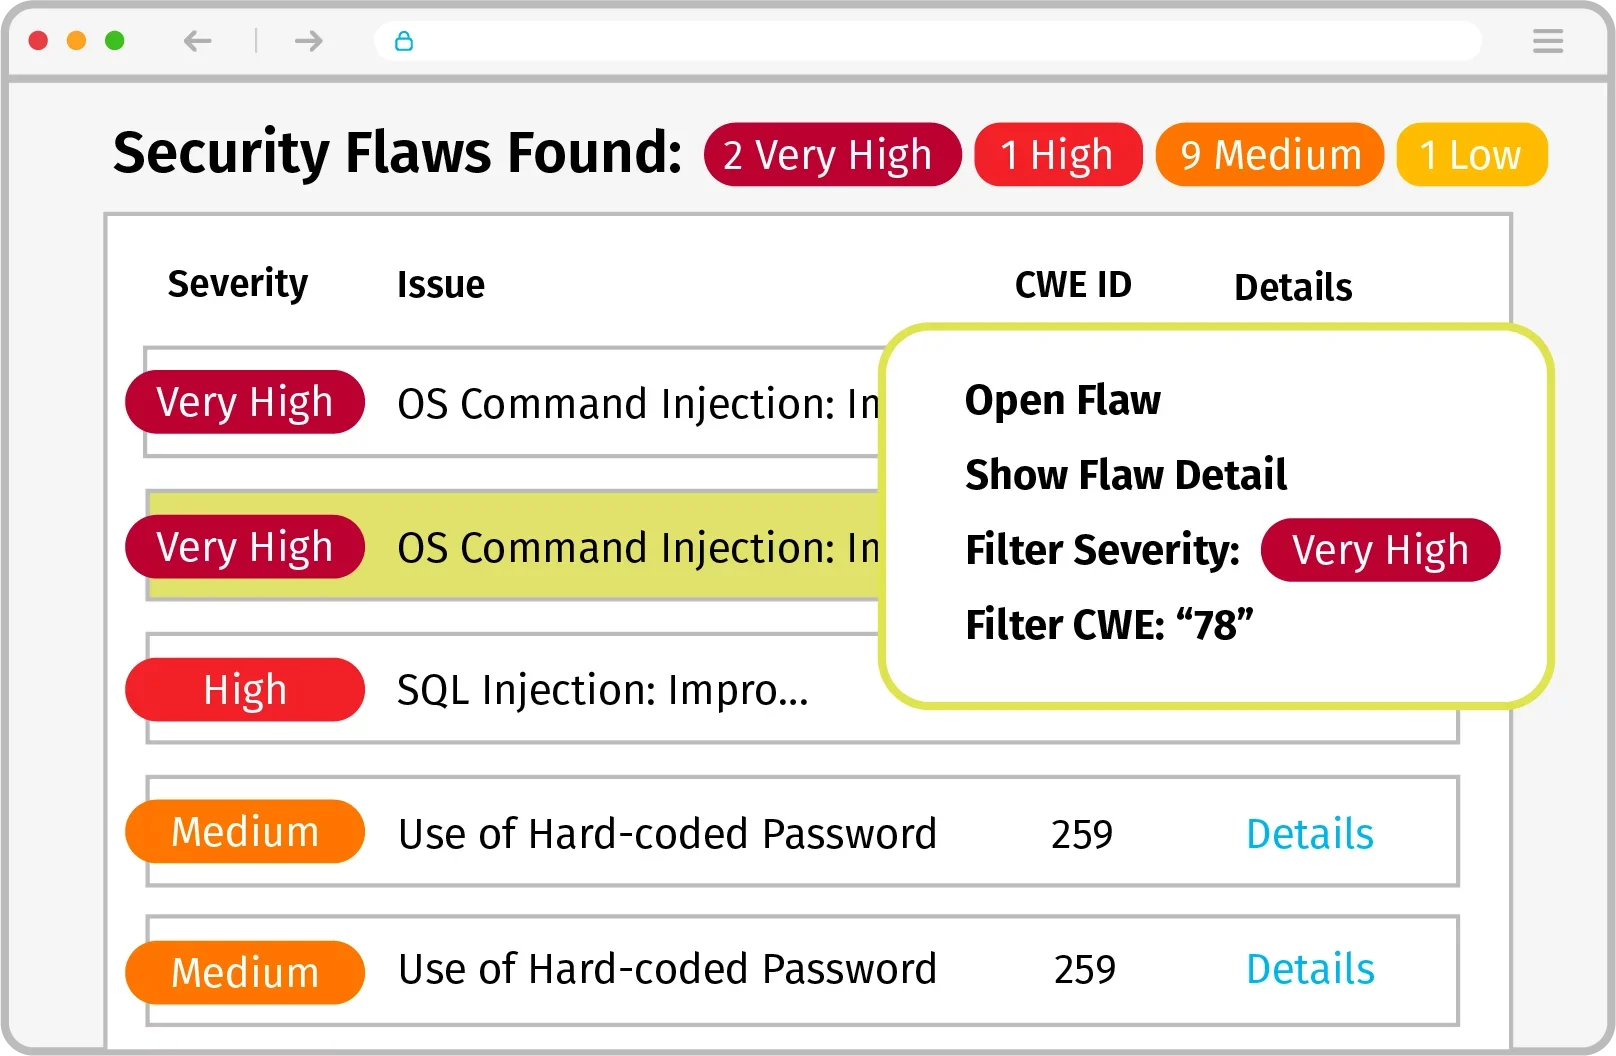
Veracode Static Analysis pour SAST présente un faible taux de faux positifs et propose aux développeurs des solutions potentielles aux problèmes détectés. Comme il s’agit d’une solution Software-as-a-Service, sa mise en place nécessite peu de travail et l’accès aux résultats est rapide.
Principaux atouts
- Simplifie les programmes AppSec en combinant cinq types d’analyse de la sécurité des applications au sein d’une solution unique intégrée au pipeline de développement
- Grâce à des conseils automatisés, de pairs et d’experts, les développeurs disposent des outils et des compétences nécessaires pour maintenir le programme AppSec sur la bonne voie
- Gère les risques et satisfait aux exigences de reporting et de conformité sans interrompre les flux de travail des développeurs
- Réduit le temps de correction de 2,5 heures à 15 minutes
- Simplifie la gestion des fournisseurs et la création de rapports
Reshift
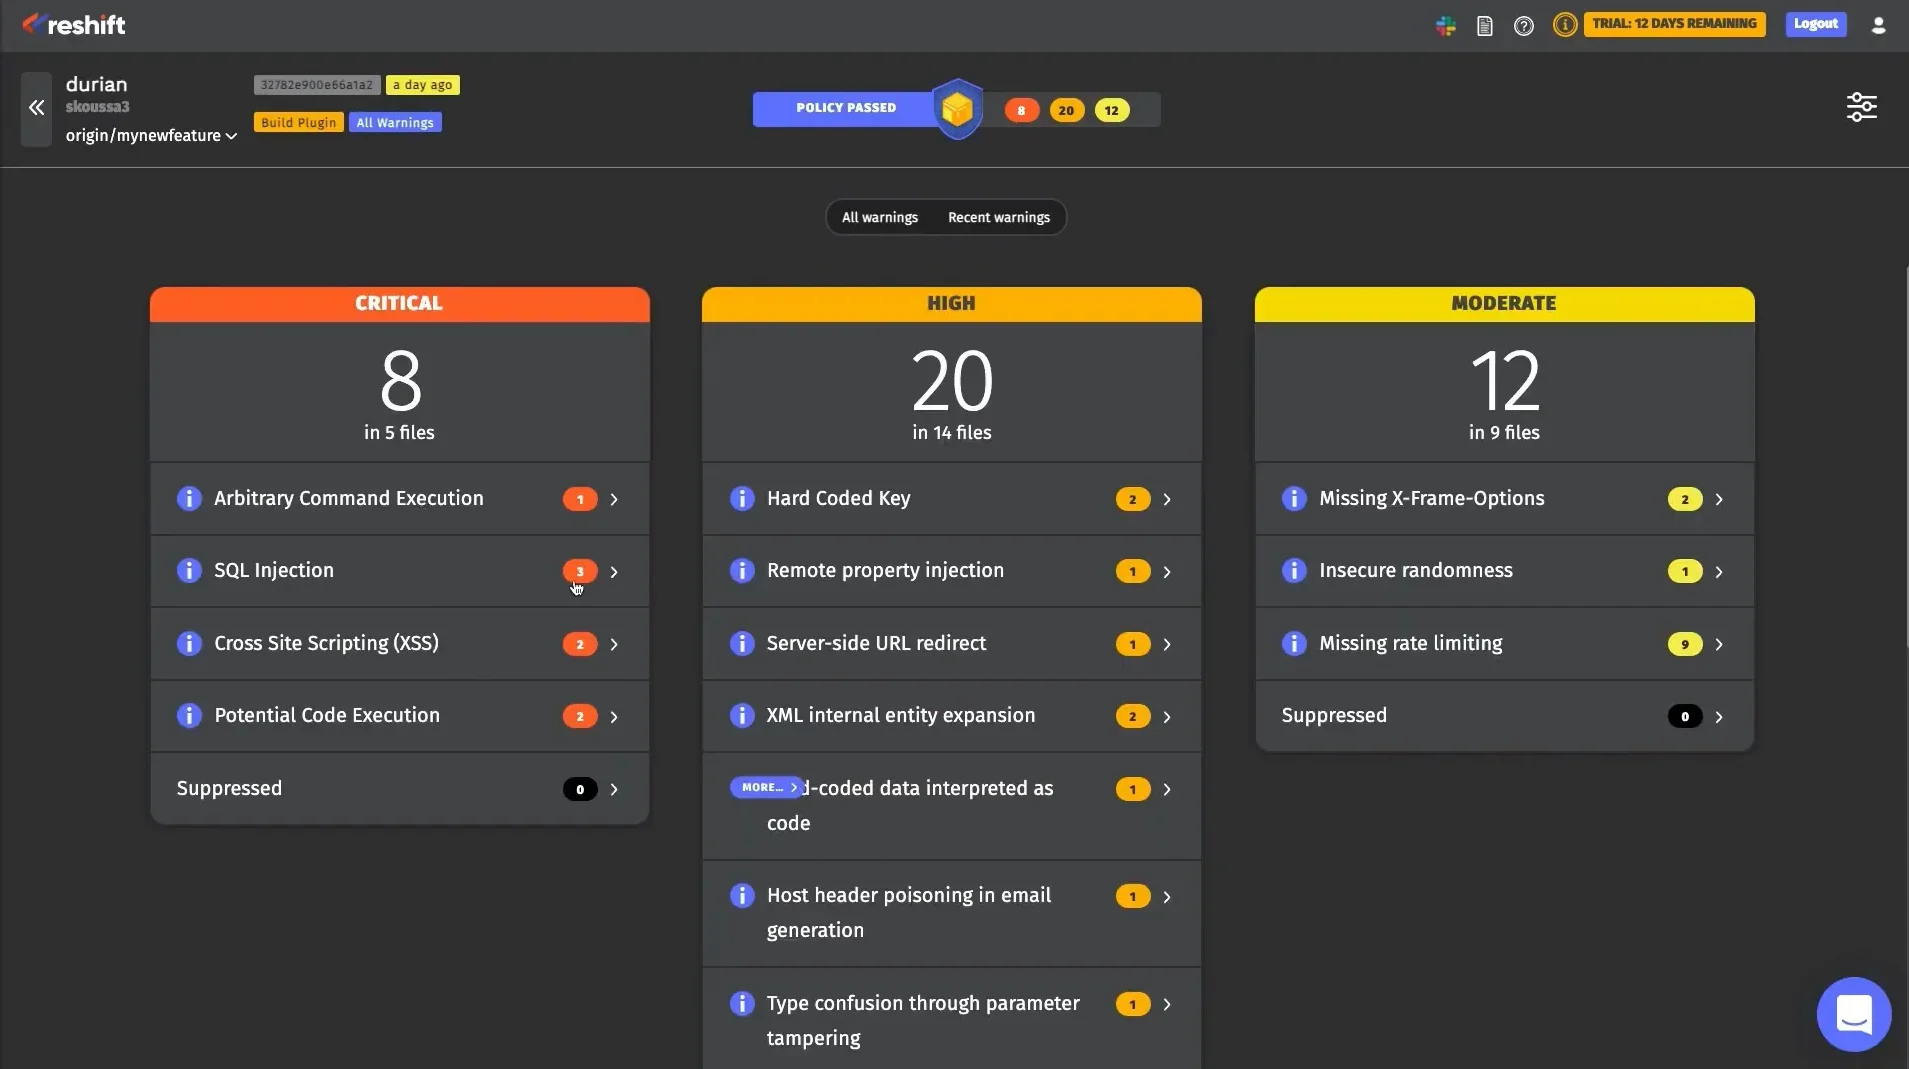
Reshift est une solution SAST plus spécialisée, conçue spécifiquement pour NodeJS. Son approche consiste à corriger les erreurs le plus tôt possible. En s’intégrant aux IDE et aux pipelines CI/CD, Reshift veille à tester le code dès sa saisie.
Principaux atouts
- Reshift propose une version gratuite pour un seul utilisateur
- Tarification fixe basée sur chaque groupe de 10 utilisateurs
- S’intègre à l’IDE des développeurs, afin que les problèmes de sécurité soient détectés en temps réel et corrigés avant la fusion du code
- Reshift est conçu pour les PME, ce qui facilite sa configuration sans nécessiter d’expertise en sécurité
- Améliorez la sécurité du code tout en vous formant au code sécurisé
À lire aussi : Les meilleurs services de sécurité des serveurs
Qu’est-ce que le test statique de la sécurité des applications ?
Le SAST est une méthode mature de test de la sécurité des applications, qui analyse le code source de l’intérieur vers l’extérieur lorsque les composants sont au repos. Il analyse le code et la conception internes afin de détecter les défauts révélateurs de faiblesses susceptibles d’entraîner des vulnérabilités de sécurité.
Le SAST n’analyse pas le code dynamique. Il se concentre sur le code statique et teste le code au repos, sans avoir à l’exécuter. Il est donc facile à utiliser lors des phases de codage et de test du développement, en s’intégrant aux serveurs d’intégration continue (CI) et, plus récemment, aux environnements de développement intégrés (IDE).
Les analyses effectuées par les outils SAST reposent sur des règles prédéfinies qui définissent les erreurs de codage à évaluer et à corriger. Ces analyses sont très efficaces pour identifier les vulnérabilités de sécurité courantes telles que l’injection SQL, la validation des entrées et les débordements de tampon de pile.
Le SAST présente toutefois certaines limites. Il est efficace pour trouver les problèmes dans le code, mais pas les vulnérabilités externes au code, dans des domaines tels que les API. Cela nécessite une autre approche appelée test dynamique de la sécurité des applications (DAST). Il existe également d’autres outils connexes appelés test de la sécurité des applications mobiles (MAST) et test interactif de la sécurité des applications (IAST).
Quelle est la différence entre SAST et DAST ?
Les méthodes SAST sont généralement utilisées au début du cycle de développement pour tester l’application de l’intérieur vers l’extérieur (également appelé test en boîte blanche). Il n’est pas nécessaire d’effectuer l’analyse du code sur un système en fonctionnement : ces outils testent le code ligne par ligne.
Le DAST, en revanche, est une approche de test en boîte noire effectuée pendant que l’application fonctionne, de l’extérieur vers l’intérieur. Le DAST tente de pénétrer dans l’application afin d’identifier les vulnérabilités. Son analyse couvre les bugs situés en dehors du code ainsi que dans les interfaces tierces, le code source, le code intermédiaire et les binaires — ce qui rend généralement cette analyse plus facile à utiliser et moins coûteuse que le SAST.
Cependant, les outils DAST peuvent ne pas être capables d’isoler l’emplacement exact d’une faiblesse dans le code. Il est donc probablement préférable d’adopter une méthode hybride de test et d’analyse combinant le SAST et le DAST.
À lire ensuite : Les meilleurs outils DAST : test dynamique de la sécurité des applications