


La détection et la réponse sur les terminaux (EDR) consistent à sécuriser et surveiller tous les appareils de l’entreprise afin de détecter efficacement les intrusions potentielles et d’y répondre. Avec autant de serveurs, de PC, d’ordinateurs portables, de tablettes et de smartphones accédant aux réseaux de l’entreprise, un outil EDR est nécessaire pour garder le contrôle.
Qu’est-ce que la détection et la réponse sur les terminaux ?
détection et réponse sur les terminaux (EDR) consistent à collecter et à analyser les données des terminaux, quel que soit leur emplacement sur le réseau — sur site, à distance ou mobiles. L’objectif est de repérer et de stopper les attaques. En plus de supprimer les menaces, l’EDR peut aider à retracer l’origine des attaques afin d’empêcher que de tels événements ne se reproduisent à l’avenir.
En substance, les logiciels EDR fournissent un point central pour gérer les terminaux de l’organisation. Les meilleurs peuvent repérer et stopper les attaques bien avant qu’un humain n’en prenne connaissance.
En savoir plus : Meilleurs outils de sécurité des serveurs
Principaux outils EDR
Il existe une grande variété de solutions et de services EDR. Voici quelques-uns des meilleurs outils de sécurité des terminaux, sans ordre particulier.
Sophos
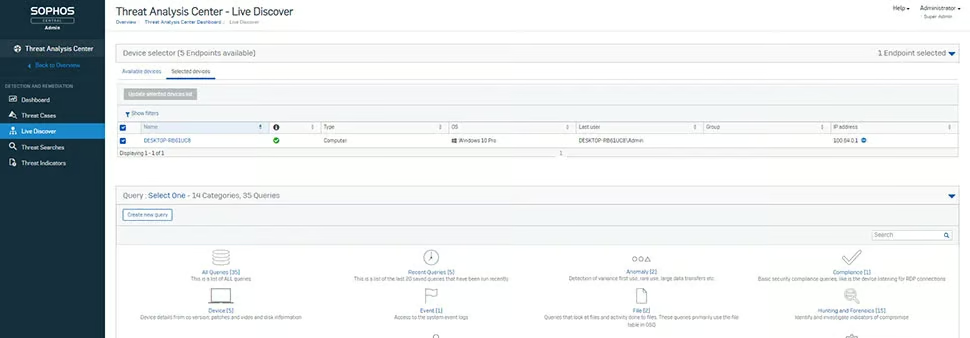
Sophos Intercept X synchronise la sécurité native des terminaux avec la sécurité des serveurs, des pare-feu et des e-mails. Il fournit une vue globale de l’environnement d’une organisation, avec un riche ensemble de données et une analyse approfondie pour la détection, l’investigation et la réponse aux menaces. Sophos Intercept X adopte une approche complète de défense en profondeur pour la protection des terminaux, plutôt que de s’appuyer sur une seule technique de sécurité principale.
Cette approche en couches combine des techniques modernes et traditionnelles pour stopper un large éventail de menaces. Elle utilise l’IA pour détecter et bloquer les logiciels malveillants en examinant les attributs de fichiers provenant de centaines de millions d’échantillons, et identifie les menaces sur les terminaux sans avoir besoin de signature.
Principaux atouts :
- Intègre des fonctionnalités anti-rançongiciel qui détectent et bloquent les processus de chiffrement malveillants utilisés lors des attaques par rançongiciel
- La technologie anti-exploitation bloque les techniques d’exploitation utilisées par les attaquants pour compromettre les appareils, voler des identifiants et distribuer des logiciels malveillants
- Utilise le verrouillage des applications, le contrôle du Web, la prévention des pertes de données et la détection des logiciels malveillants basée sur les signatures
- Intercept X et Sophos Firewall partagent leurs données afin d’isoler automatiquement les appareils compromis pendant leur nettoyage, puis de rétablir l’accès au réseau une fois la menace neutralisée
- Utilise une IA fondée sur l’apprentissage profond pour stopper les menaces encore jamais observées
Trend Micro
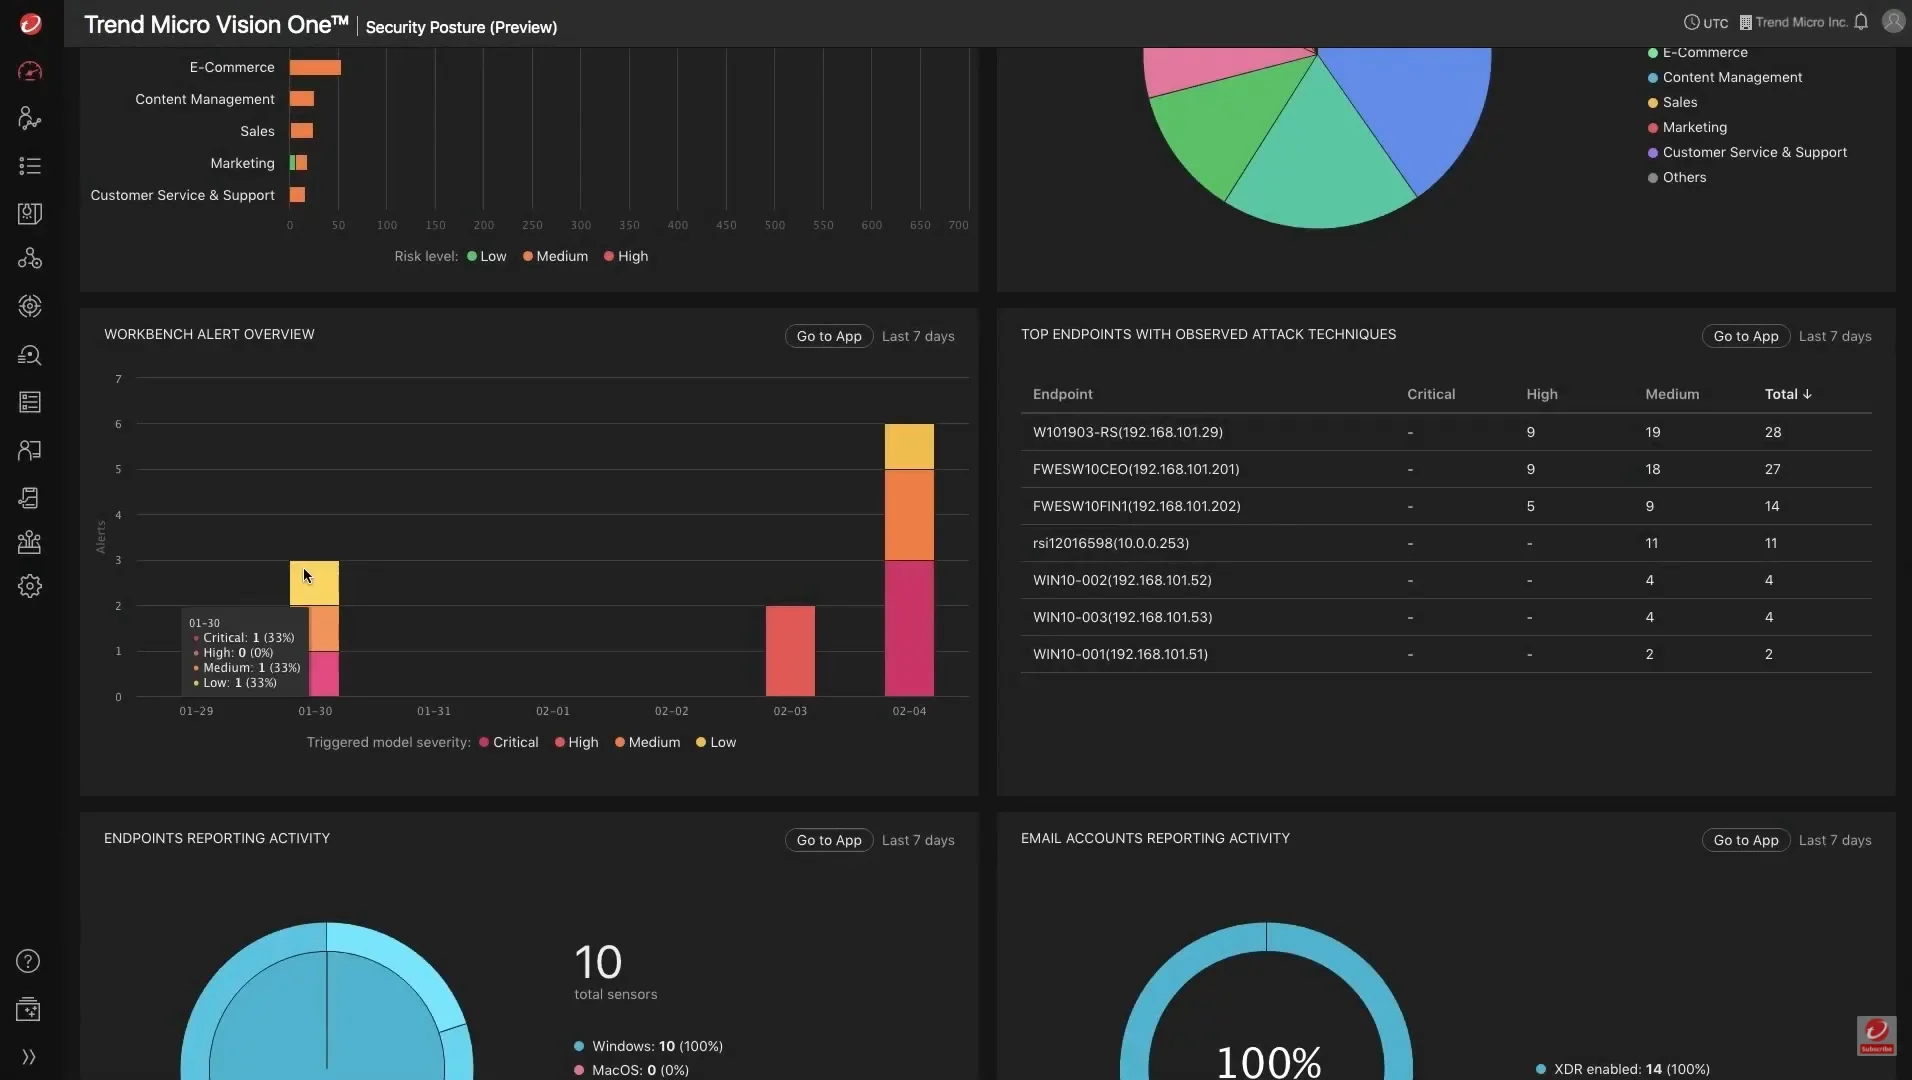
Trend Micro Vision One fournit des fonctionnalités EDR pour les e-mails, les terminaux, les serveurs, les charges de travail cloud et les réseaux. Il s’agit d’une plateforme de défense contre les menaces conçue à cet effet, qui offre des fonctionnalités de détection et de réponse étendues (XDR) pour collecter et corréler automatiquement les données issues de plusieurs couches de sécurité. Elle prévient la majorité des attaques grâce à une protection automatisée.
Principaux atouts :
- Utilise des capteurs natifs et des points de protection associés aux fonctionnalités XDR pour relier l’activité des menaces entre les différentes couches, permettant de détecter rapidement les attaques complexes qui contournent la prévention
- Le service XDR managé peut renforcer les équipes grâce à une chasse aux menaces et une investigation menées par des experts
- Relie automatiquement une série d’activités à faible niveau de confiance pour en faire un événement à niveau de confiance élevé, en faisant remonter moins d’alertes, mieux hiérarchisées et nécessitant une action
- Davantage de contexte, moins de bruit grâce à la cartographie MITRE Adversarial Tactics, Techniques and Common Knowledge (ATT&CK)
- Vues basées sur les rôles de plusieurs indicateurs et tendances de risque
- Les règles de détection sont régulièrement ajoutées en fonction des menaces observées sur le terrain par les experts de Trend Micro
CrowdStrike
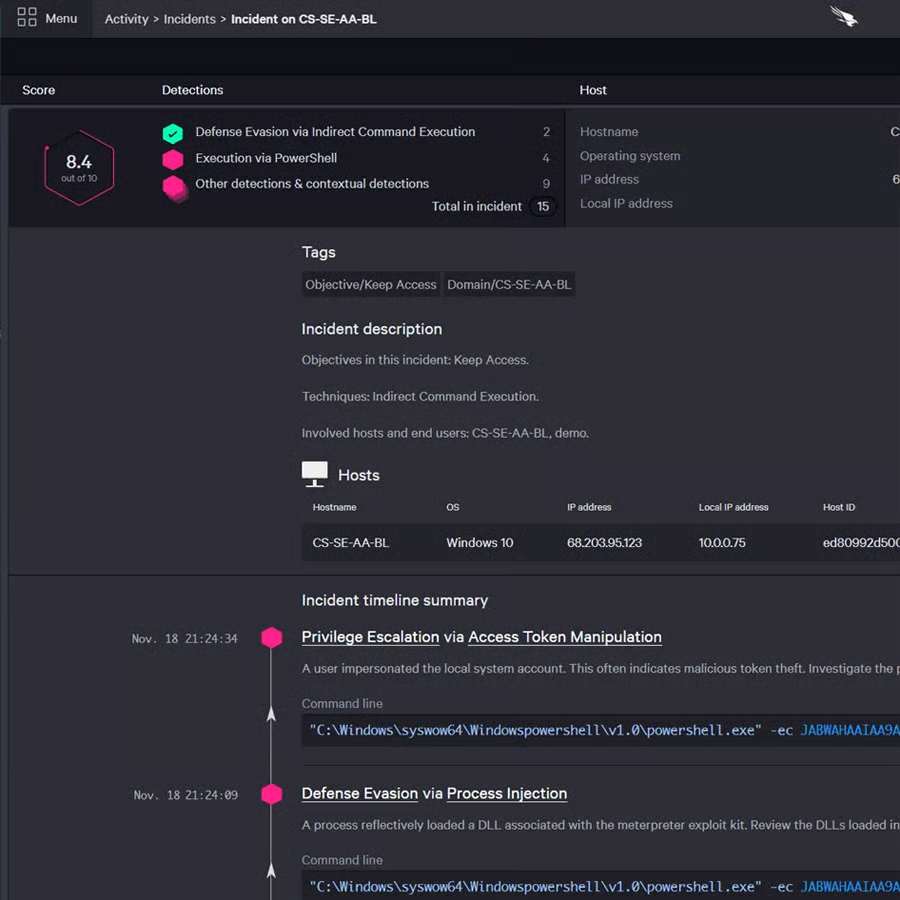
CrowdStrike propose Falcon Insight comme solution logicielle EDR. Elle offre une visibilité continue sur les terminaux, couvrant la détection, la réponse aux incidents et l’investigation forensique, afin que rien ne soit oublié et que les compromissions potentielles soient stoppées. Elle surveille en permanence toute l’activité des terminaux et analyse les données en temps réel pour identifier automatiquement les activités malveillantes, ce qui lui permet de détecter et de prévenir les menaces avancées au moment où elles surviennent.
Principaux atouts :
- Falcon Discover permet aux utilisateurs d’identifier et d’éliminer rapidement les activités malveillantes ou non conformes en offrant une visibilité en temps réel sur les appareils, les utilisateurs et les applications présents sur le réseau
- CrowdStrike Falcon Prevent est un service antivirus de nouvelle génération (NGAV) qui associe des technologies de prévention à une visibilité sur les attaques et à une grande simplicité d’utilisation
- Utilise des indicateurs d’attaque (IOA) pour identifier automatiquement le comportement des attaquants et envoyer des alertes hiérarchisées à l’interface utilisateur (UI) de Falcon
- CrowdScore Incident Workbench fournit une vue complète d’une attaque, du début à la fin, avec un contexte détaillé pour accélérer et simplifier les investigations
- La mise en correspondance des alertes avec le cadre MITRE ATT&CK permet de comprendre en un coup d’œil même les détections les plus complexes, de réduire le temps nécessaire au triage des alertes et d’accélérer leur hiérarchisation et leur remédiation
Ivanti
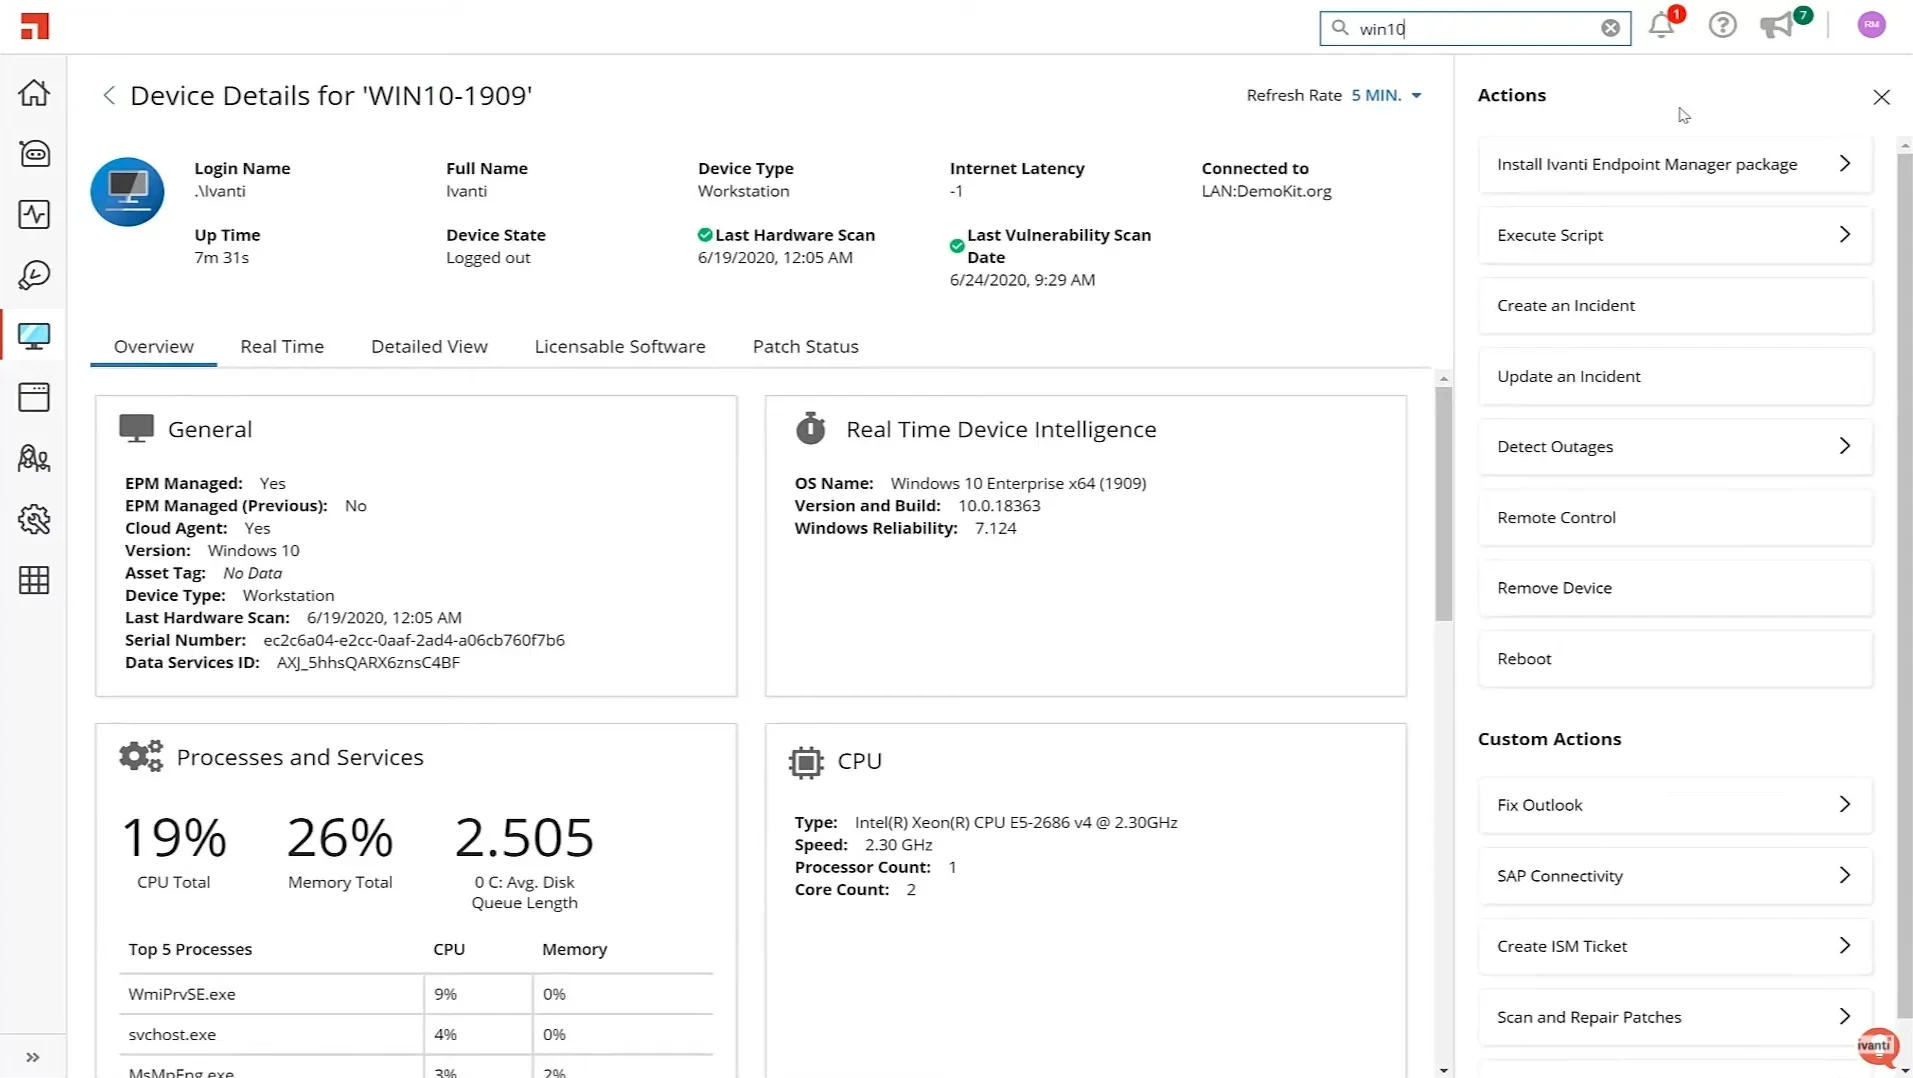
Ivanti Neurons for Unified Endpoint Management (UEM) offre une visibilité sur l’ensemble du parc d’actifs, en intégrant les appareils mobiles aux appareils gérés traditionnellement. Il permet un niveau d’automatisation supérieur ainsi qu’une source unique de vérité pour tous les appareils.
Principaux atouts :
- Les vues utilisateur et appareil réduisent la complexité, les longs délais d’attente et les coûts élevés d’escalade
- Ivanti Neurons for Discovery fournit des informations précises sur les actifs en quelques minutes, en découvrant et en cartographiant automatiquement les liens entre les actifs et les applications clés
- Fournit des analyses actives et passives ainsi que des connecteurs tiers
- La base de données de découverte et d’inventaire s’interconnecte avec d’autres sources de données, telles que les informations de garantie matérielle, les règles de licence des fournisseurs ou les informations d’achat auprès des revendeurs
- Découvre et inventorie tous les actifs informatiques en temps réel afin d’améliorer la posture de sécurité
Cybereason
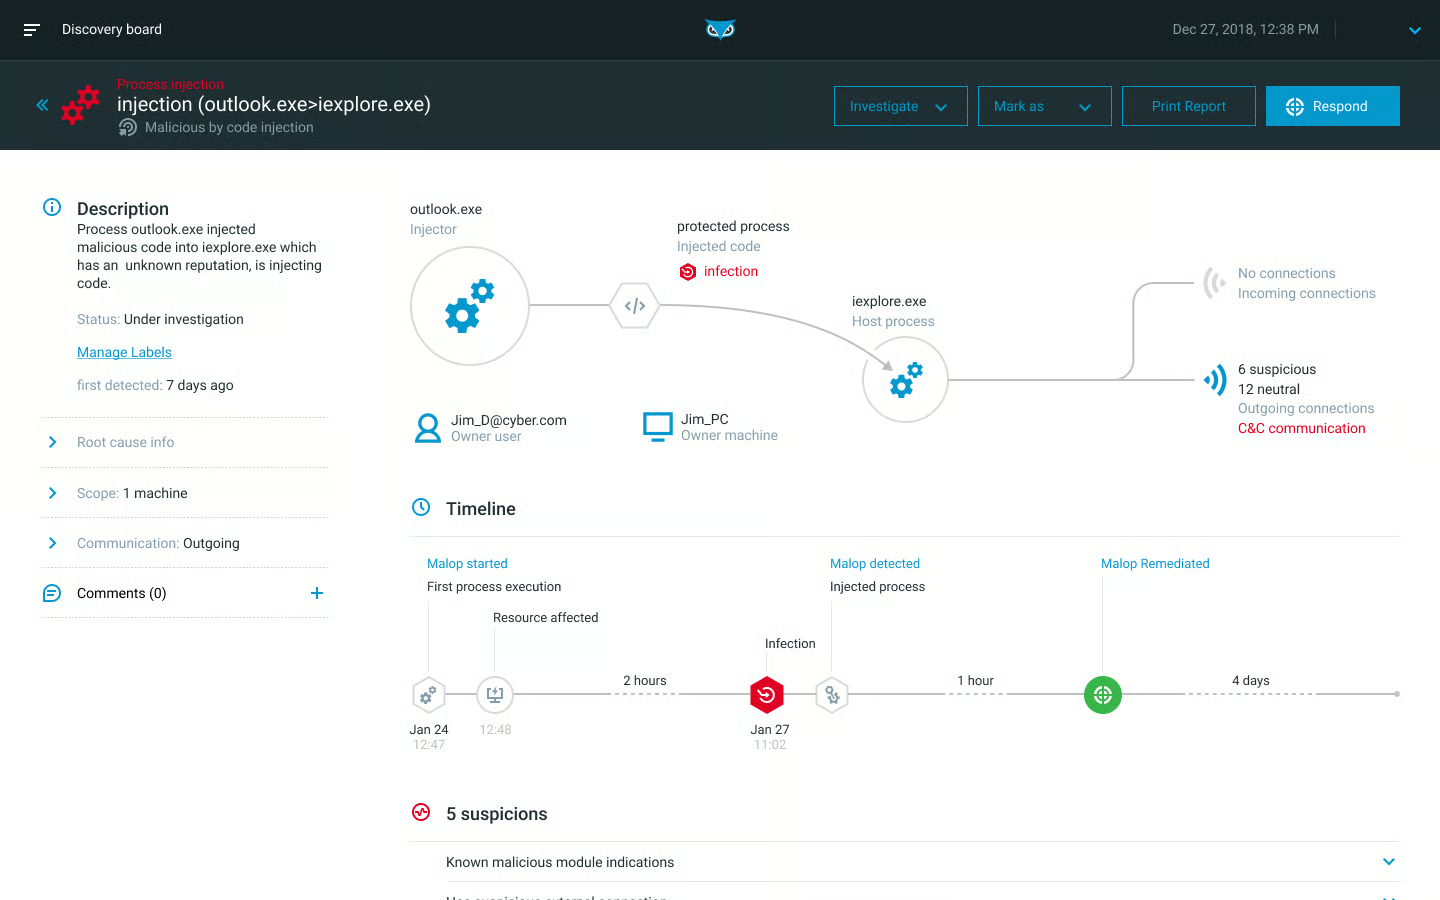
Cybereason Enterprise associe la prévention et les contrôles de sécurité des terminaux à une détection rapide afin d’exploiter les corrélations contextuelles sur tous les terminaux en temps réel. Il regroupe toutes les informations sur chaque attaque dans une représentation visuelle unique appelée Malop (opération malveillante).
Chaque Malop organise les données pertinentes de l’attaque dans une interface graphique interactive et facile à lire, fournissant une chronologie complète de l’attaque, le cheminement des logiciels malveillants entre les processus et les utilisateurs, ainsi que toutes les communications entrantes et sortantes des machines affectées.
Principaux atouts :
- Remédie à grande échelle grâce à des actions qui peuvent être automatisées ou exécutées à distance
- Permet aux analystes de tous niveaux de compétence d’examiner les détails d’une attaque sans élaborer de requêtes complexes
- Permet de passer directement de l’investigation d’un Malop à la remédiation des machines affectées grâce à l’isolation des machines, à l’arrêt des processus et à la suppression des mécanismes de persistance
- Chasse automatisée aux menaces pour découvrir les IOC et les IOB (indicateurs de compromission et de comportement) dissimulés dans l’environnement
- Détecte en temps réel les activités malveillantes corrélées entre les appareils, sans que les équipes SOC aient à consacrer du temps à configurer les règles de détection
Netenrich
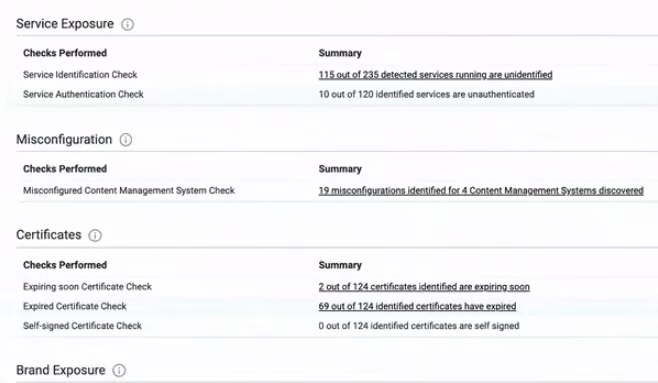
Netenrich accompagne les petites et moyennes entreprises dans le dimensionnement adapté de leurs opérations de sécurité et la conduite de leurs projets de transformation numérique. Ses services XDR permettent une visibilité et une couverture continues et complètes de tous les actifs du réseau et des environnements cloud hybrides.
Principaux atouts :
- Détection et réponse managées (MDR) pour les terminaux, les infrastructures sur site et les infrastructures cloud
- Fournit une chasse aux menaces ainsi qu’une détection, une hiérarchisation et une résolution rapides des menaces
- Propose des services de remédiation et des services professionnels
- Propose une plateforme d’automatisation IA/ML complétée par une intelligence humaine
- Intégration avec d’autres outils de cybersécurité
Cynet
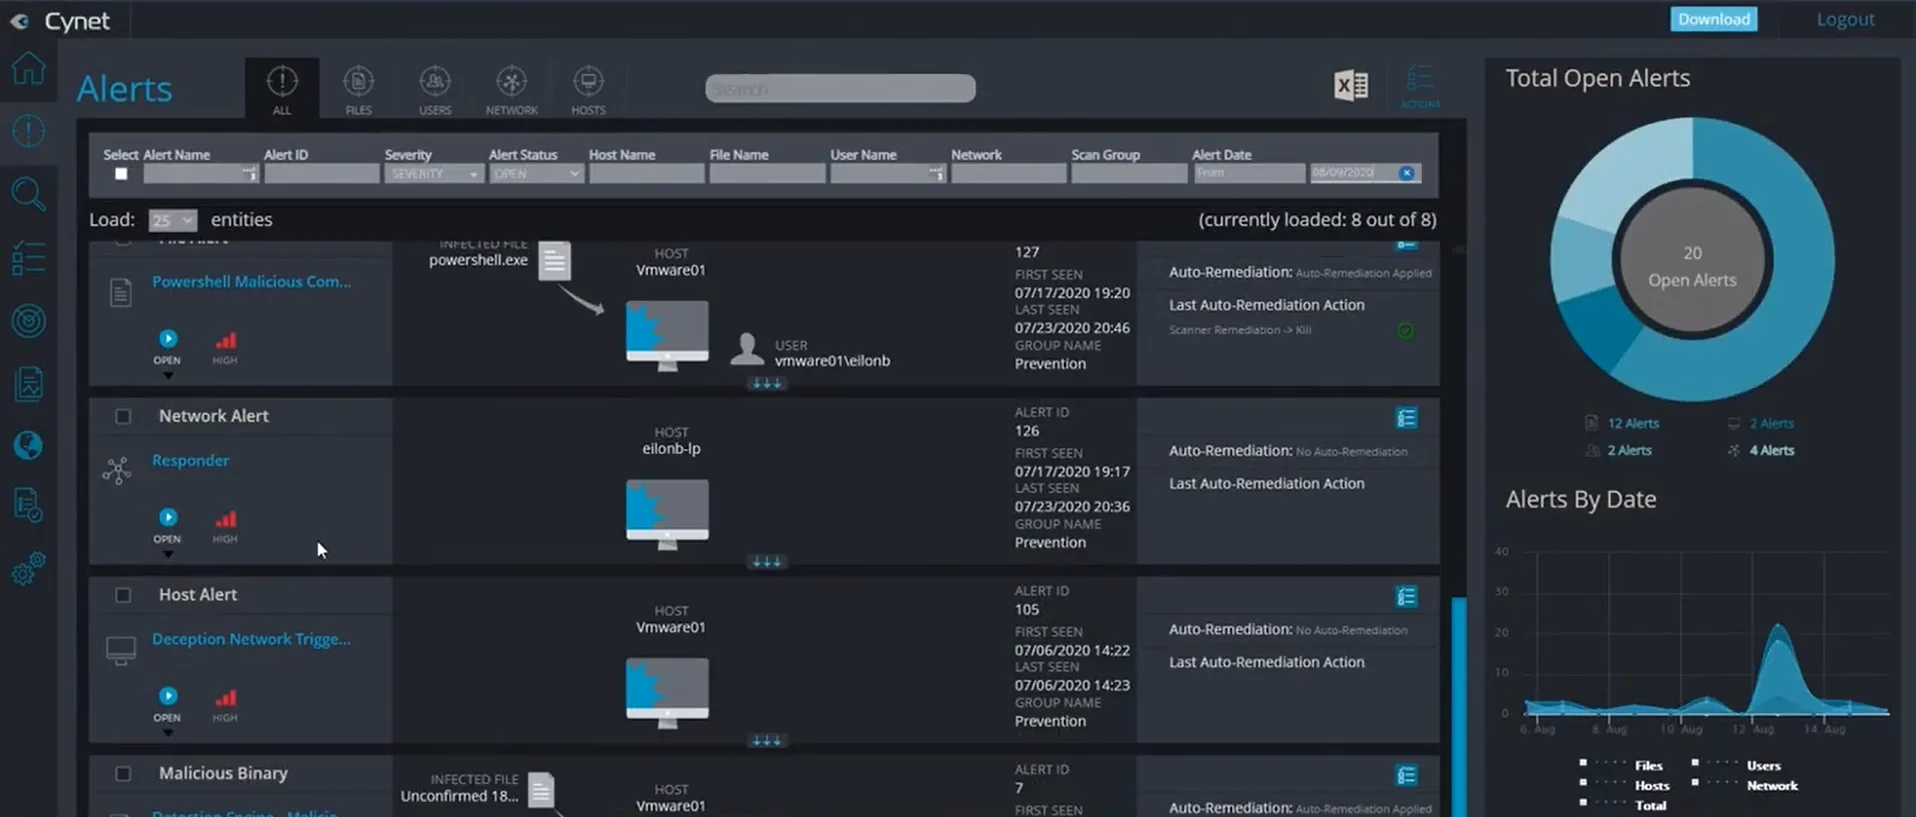
Cynet XDR prévient et détecte les menaces sur les terminaux, les réseaux et les appareils des utilisateurs. Pour chaque menace identifiée, il déclenche un processus d’investigation automatisé qui révèle l’étendue et la cause première de l’attaque, puis applique une remédiation automatisée. Il fonctionne avec CyOps, l’équipe SOC de Cynet composée de chercheurs en menaces et d’analystes de sécurité, disponible 24 h/24 et 7 j/7.
Principaux atouts :
- Cynet Prevention & Detection exploite Cynet Sensor Fusion pour fournir les fonctionnalités intégrées d’un antivirus, de la détection et réponse sur les terminaux, de l’analyse réseau, de la déception et de l’analyse comportementale des utilisateurs
- Cynet Response Orchestration comprend un ensemble d’actions de remédiation pour traiter les hôtes infectés, les fichiers malveillants, le trafic réseau contrôlé par les attaquants et les comptes utilisateurs compromis
- CyOps apporte son aide pour les investigations approfondies, la chasse proactive aux menaces, l’analyse des logiciels malveillants et les rapports d’attaque
- Fournit des exclusions, des listes blanches et du tunneling
- Plonge au cœur des éléments validés de l’attaque, jusque dans ses bits et octets, afin de comprendre pleinement son étendue et son impact, et fournit au client des IoC mis à jour
- La conclusion des attaques examinées fournit aux clients des recommandations concrètes sur les terminaux, fichiers, utilisateurs et trafics réseau à traiter
Qu’est-ce qu’un outil EDR ?
Les outils EDR varient d’un fournisseur à l’autre. La plupart intègrent des outils antivirus. D’autres proposent un ensemble de fonctions telles que l’apprentissage automatique, l’analyse comportementale, la surveillance des menaces, la détection des indicateurs de compromission (IoC) et la protection contre les rançongiciels.
De très nombreux fournisseurs et fournisseurs de services managés (MSP) proposent désormais des solutions EDR. L’EDR est disponible sur site, dans le cloud, sous forme de solution hybride ou de service entièrement managé. Lorsqu’il est entièrement managé, le logiciel EDR est souvent appelé MDR. Certains fournisseurs ajoutent des fonctions avancées et parlent alors de service XDR.
En règle générale, la plupart des logiciels EDR proposent la majorité des fonctions suivantes :
- Chasse aux menaces : La chasse aux menaces contribue à lutter contre les rançongiciels en les détectant avant qu’ils ne puissent être déployés.
- Renseignement sur les menaces : Le renseignement sur les menaces est essentiel pour comprendre les acteurs malveillants et leur mode opératoire. Les équipes de sécurité peuvent mieux comprendre certains acteurs malveillants ainsi que leurs tactiques, techniques et procédures (TTP) les plus couramment utilisées, afin de mieux préparer leurs environnements et de se défendre plus efficacement contre les menaces les plus importantes.
- Réponse aux menaces : La capacité à prendre des mesures ciblées pour neutraliser les menaces au nom du client, plutôt que de simplement l’avertir de menaces potentielles ou imminentes. Un MDR efficace peut non seulement fournir des actions de remédiation lorsque des menaces potentielles se profilent, mais aussi des actions de réponse aux incidents lorsqu’un attaquant est effectivement à l’œuvre.
- Couverture : Le service doit être disponible 24 h/24, 7 j/7 et 365 j/an, avec des analystes capables de répondre à toute heure du jour ou de la nuit.
- Antivirus : De nombreuses organisations s’appuient encore sur une technologie antivirus fondée sur les signatures. L’apprentissage automatique devient la référence pour classer les événements comme bons ou mauvais, même si l’algorithme n’a encore jamais rencontré d’événement de ce type.
Choisir un fournisseur MDR
Selon les besoins de votre organisation, il peut être intéressant d’opter pour un service de détection et de réponse managées. Avec un MDR, il est important de déterminer si la technologie utilisée par les opérateurs est incluse dans le prix du service. Certains vous demanderont d’acheter séparément vos propres outils, comme un logiciel EDR. D’autres proposeront l’ensemble de la pile technologique en plus des services. Idéalement, une organisation devrait pouvoir partager les données de ses terminaux et de son réseau avec le fournisseur MDR.
En outre, les offres MDR doivent fournir une visibilité granulaire en temps réel sur les terminaux afin de détecter et de stopper les attaquants modernes. Avant tout, vous avez besoin de l’expertise d’un fournisseur MDR. Quelle est la taille du service ? Combien d’attaques a-t-il stoppées ? Vous devez pouvoir compter sur une équipe qui possède l’expérience nécessaire non seulement pour détecter une attaque, mais aussi pour l’investiguer et y répondre rapidement.
À lire ensuite : Sécurité du cloud pour les machines virtuelles et les conteneurs