


Statische Anwendungssicherheitstests (SAST) werden häufig eingesetzt, um den Quellcode, Binärcode oder Bytecode einer Anwendung zu scannen. Neben der Identifizierung der eigentlichen Ursache von Sicherheitslücken helfen sie dabei, zugrunde liegende Sicherheitsfehler zu beheben, und geben Entwicklern Rückmeldung zu Problemen im Code. Der wichtigste Vorteil besteht darin, dass mehr Code mit weniger Sicherheitslücken erstellt wird.
Mehr lesen: Die 5 wichtigsten Cybersicherheitszertifizierungen für Ihre Karriere
Die besten SAST-Tools
ServerWatch hat zahlreiche SAST-Tools bewertet. Hier sind unsere Favoriten in keiner bestimmten Reihenfolge.
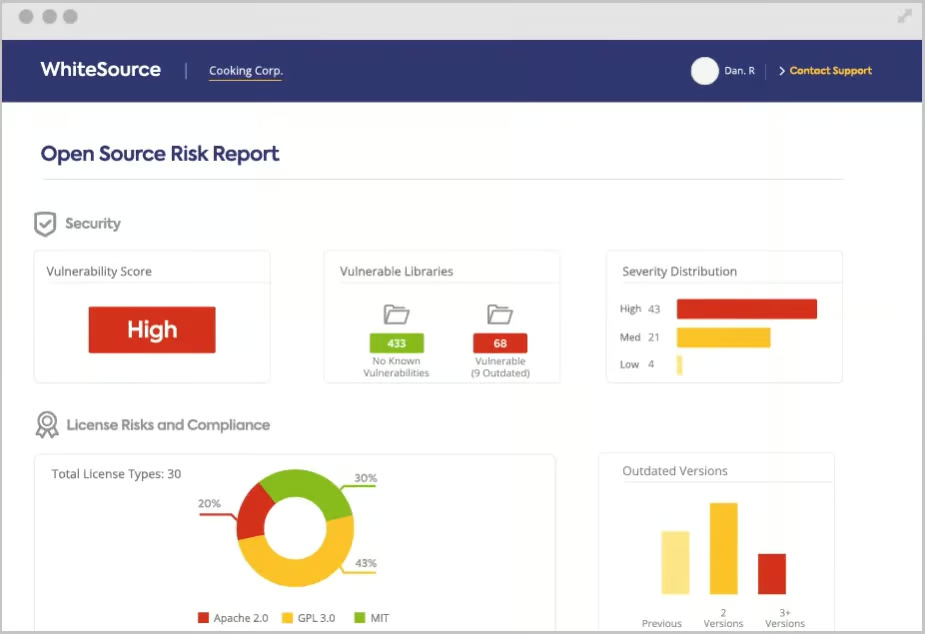
WhiteSource Software
WhiteSource Cure ist eine Anwendung zur automatischen Behebung von Sicherheitsproblemen, die für individuellen Code entwickelt wurde. Sie ersetzt anfälligen Code durch korrigierten, abgesicherten Code und bietet Entwicklern Vorschläge zur Behebung von Sicherheitslücken. WhiteSource Cure verfolgt einen behebungsorientierten Ansatz, der über die Erkennung hinausgeht und als Sicherheitsexperte für Entwickler dazu beiträgt, die Veröffentlichung sicherer Software zu beschleunigen.
Wichtige Unterschiede
- Erstellt einen benutzerdefinierten Bericht mit umsetzbaren Vorschlägen zur Behebung von Sicherheitslücken, die in öffentlichen Projekten erkannt wurden
- Die Vorschläge werden direkt im anfälligen Code angezeigt und können unverändert in der IDE der Entwickler verwendet werden
- Entwickler können den vorgeschlagenen sicheren Code prüfen und übernehmen und die Korrektur per Mausklick anwenden
- Die Vorschläge sind auf den jeweiligen Fall zugeschnitten
- Unterstützt AppSec-Experten bei der Skalierung der Sicherheit und verringert den Schulungsbedarf für Entwickler
- Schließt die Lücke zwischen Erkennung und Behebung und bietet eine Security-Shift-left-Lösung, die Entwickler entlastet
Perforce
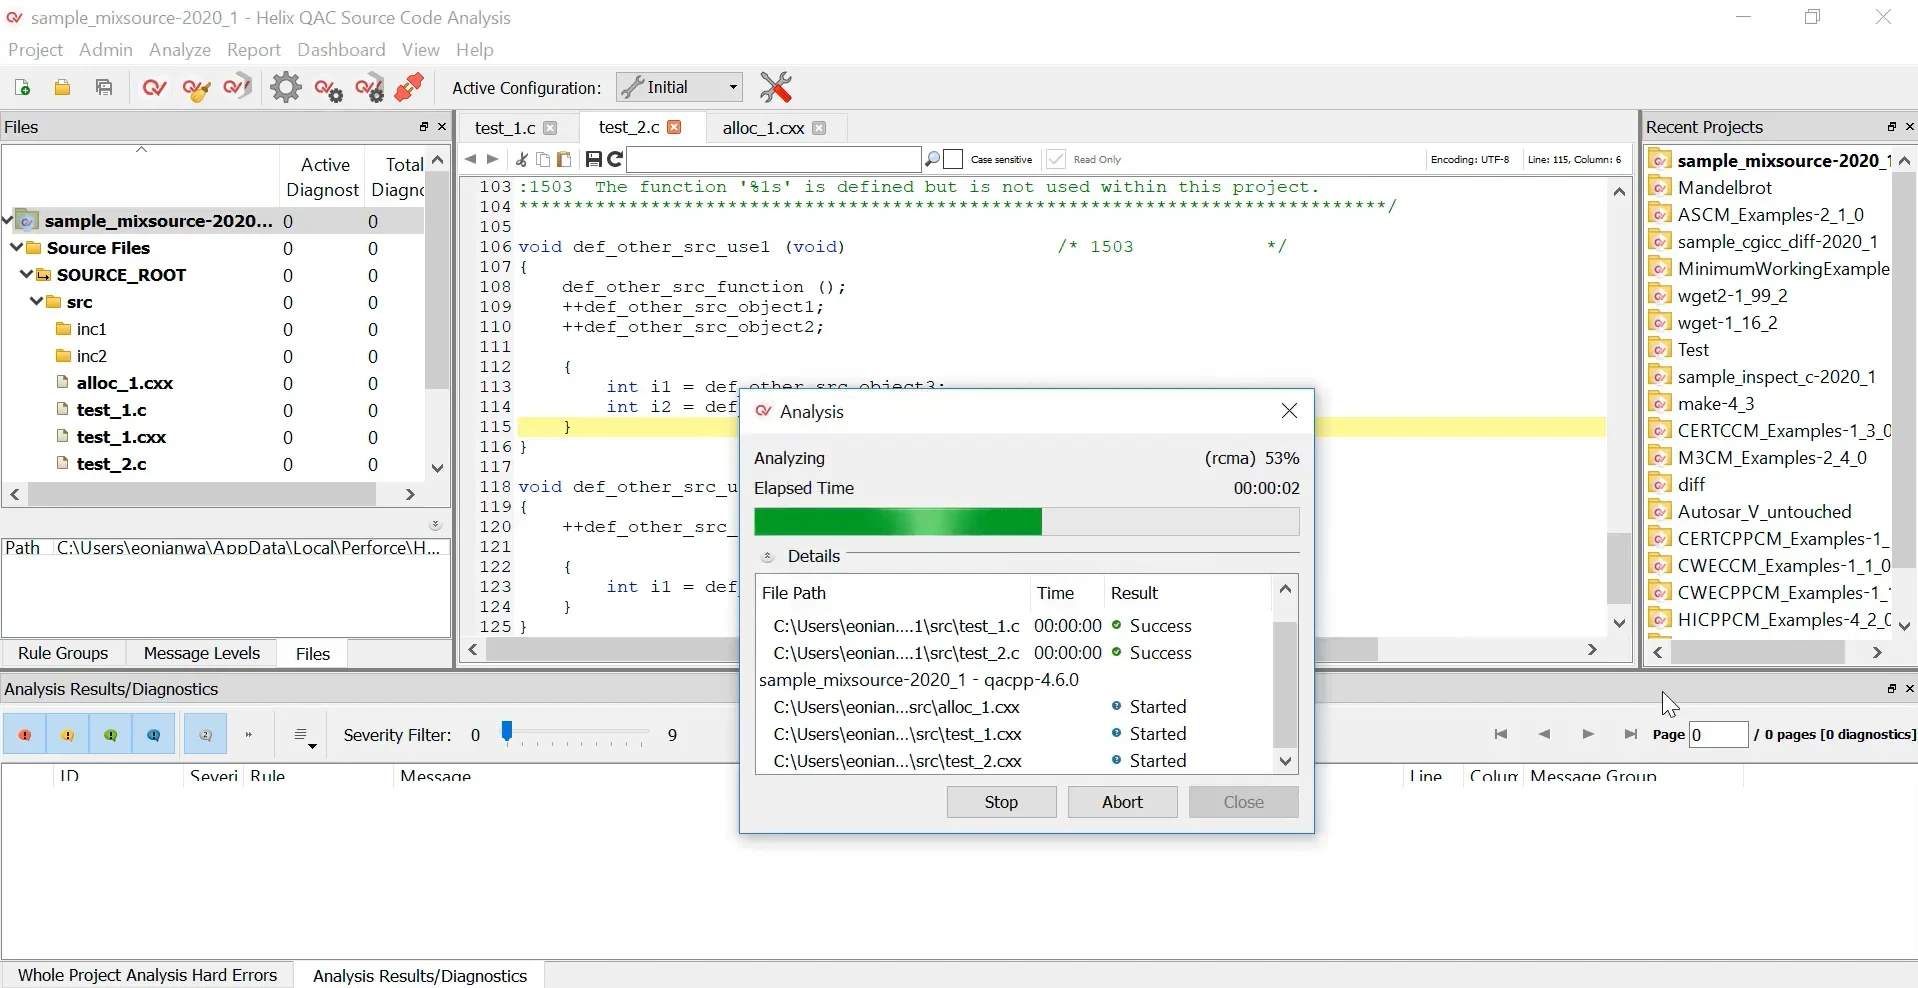
Das SAST-Angebot von Perforce besteht aus zwei Tools: Klocwork und Helix QAC. Diese Tools bieten Entwicklern eine vollständige Abdeckung von Codierungsstandards sowie Anforderungen an Sicherheit und funktionale Sicherheit. Die SAST-Tools von Perforce unterstützen die meisten Entwicklungssprachen, darunter C, C++, C#, Java, JavaScript und Python. Entwickler können die SAST-Tools in ihren IDEs wie Visual Studio Code, IntelliJ und anderen verwenden.
Wichtige Unterschiede
- Kann riesige Codebasen scannen (Millionen von Codezeilen)
- Liefert schnell und präzise Analysen über verschiedene Sprachen hinweg
- Inkrementelle und differenzielle Analyse, bei der nur geänderte Codebereiche gescannt werden und die Feedbackschleifen verbessert werden
- Kann für verschiedene Branchen Compliance-Berichte für Audits erstellen, einschließlich MISRA und AUTOSAR
- Kann in CI/CD-Tools wie Jenkins sowie in IDEs integriert und auch in Docker-Containern ausgeführt werden
- Dashboards bieten Details zu den verschiedenen Sicherheits- und Compliance-Problemen sowie Links zu Schulungen und zur Behebung
- Integration mit der Sicherheitsschulungsplattform Secure Code Warrior für Entwicklerschulungen und die Sensibilisierung für Sicherheitsstandards im Code
CyberRes
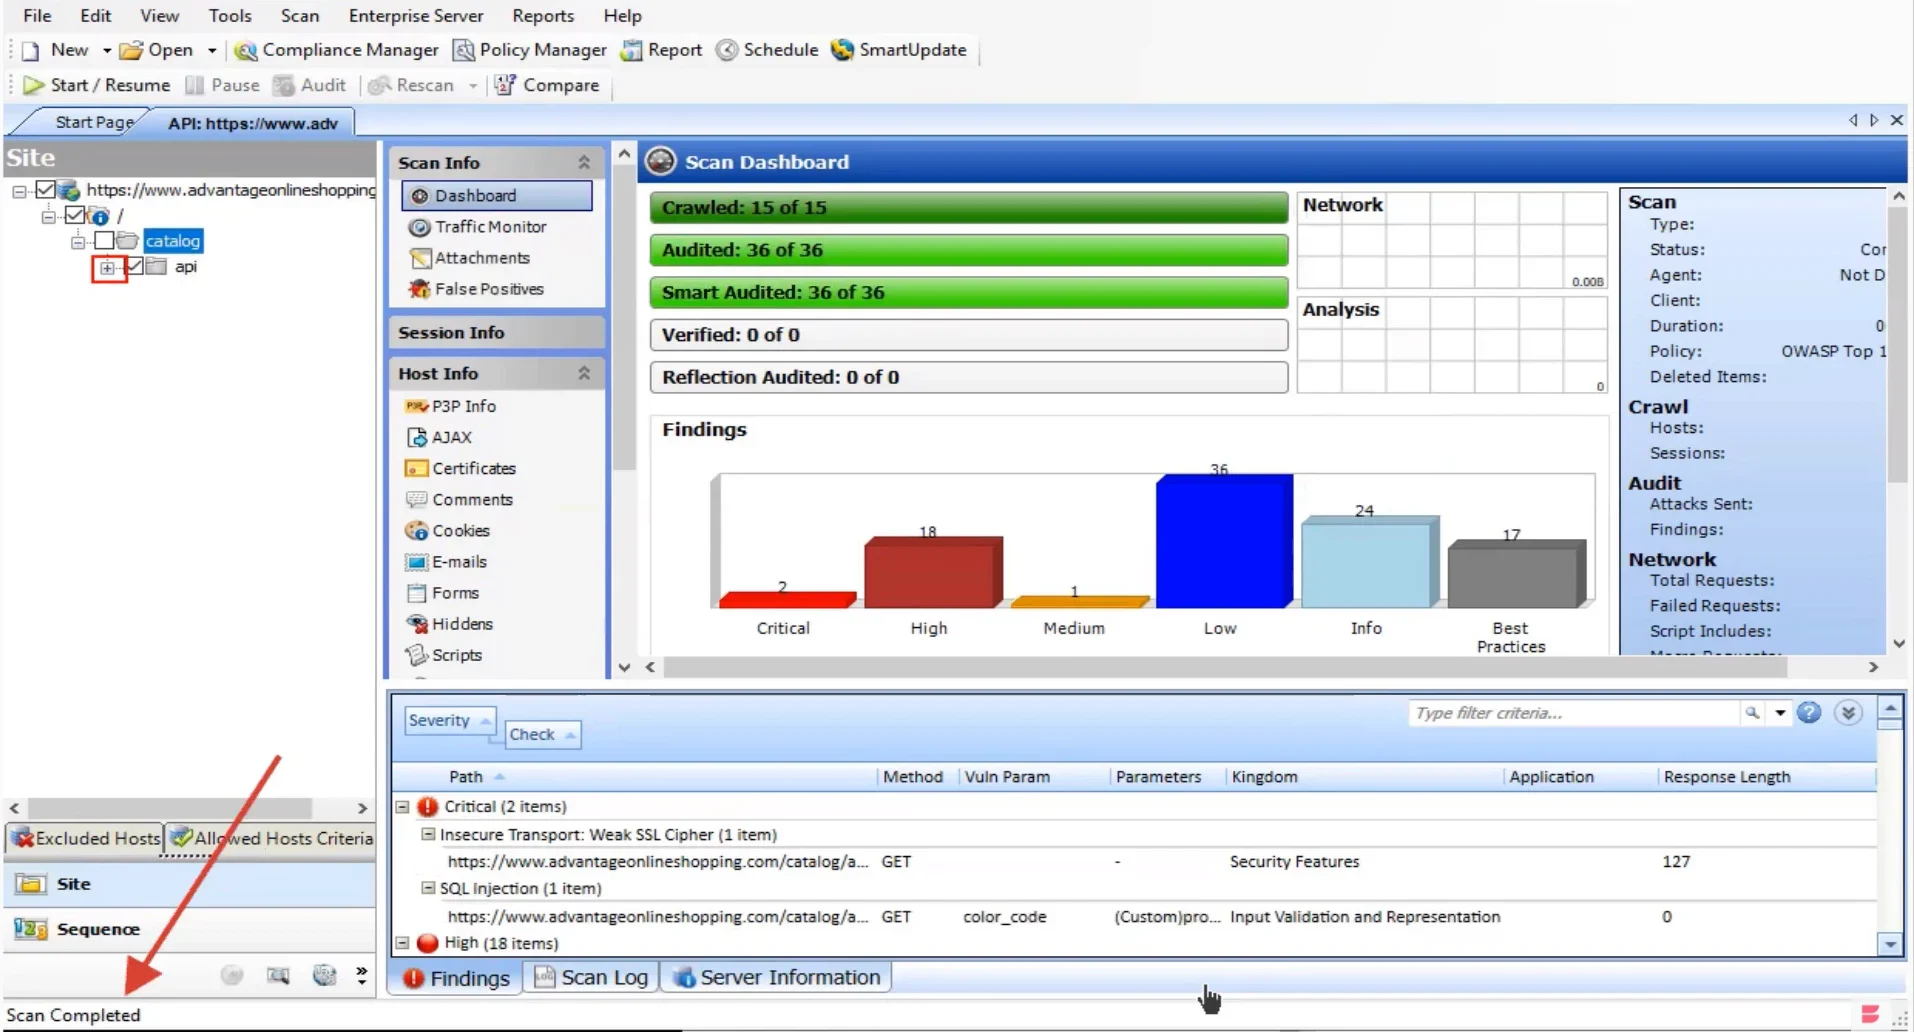
CyberRes Fortify umfasst sowohl Technologien für statische und dynamische Anwendungssicherheitstests als auch die Überwachung und den Schutz von Anwendungen zur Laufzeit. Entwickler können das SAST-Tool verwenden, um Sicherheitsmängel während des Codierens in Echtzeit zu finden und zu beheben. Dazu bestehen Integrationen in IDEs wie Eclipse oder Visual Studio.
Wichtige Unterschiede
- Gamifizierte Schulungen unterstützen Entwickler dabei, sicheren Code zu erstellen
- Die Lösungen können intern oder als Managed Service bereitgestellt werden, um ein skalierbares Programm zur Gewährleistung der Softwaresicherheit aufzubauen
- Unterstützung für 27 wichtige Sprachen und deren Frameworks mit agilen Aktualisierungen
- 810 Kategorien von Sicherheitslücken für SAST, die Compliance mit Standards wie OWASP Top 10, CWE/SANS Top 25, DISA STIG und PCI DSS ermöglichen
- Fortify Static Code Analyzer identifiziert ausnutzbare Sicherheitslücken im Quellcode
- Fortify on Demand bietet Anwendungssicherheit als Service mit Sicherheitstests, Schwachstellenmanagement, Fachwissen und Support
- Fortify Software Security Center integriert und automatisiert Sicherheitstests für die Entwicklung
SonarQube
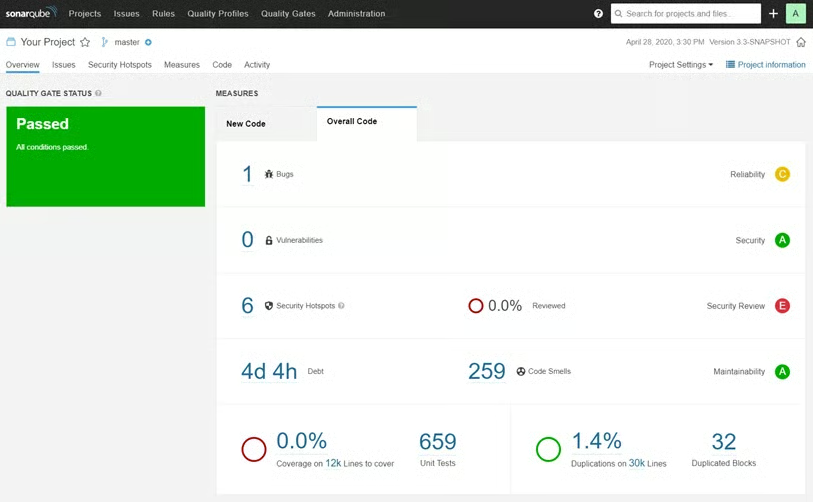
SonarQube ermöglicht es Entwicklern, saubereren und sichereren Code zu schreiben. Die Lösung umfasst eine Open-Source-Community mit mehr als 200.000 Entwicklungsteams. Tausende automatisierter Regeln zur statischen Codeanalyse schützen Anwendungen.
Wichtige Unterschiede
- Erkennt Fehler, um zu verhindern, dass undefiniertes Verhalten Endbenutzer beeinträchtigt
- Behebt Sicherheitslücken, die Anwendungen gefährden, und vermittelt mit Security Hotspots gleichzeitig AppSec-Wissen
- Unterstützt Sprachen wie Java, Python, Swift, COBOL, Apex, PHP, TS, JS, C++, C, C# und weitere
- CI/CD-Integration einschließlich Jenkins, Azure DevOps Server und anderen Lösungen
- SonarQube kann Branches analysieren und über zu behebende Probleme benachrichtigen
Spectral
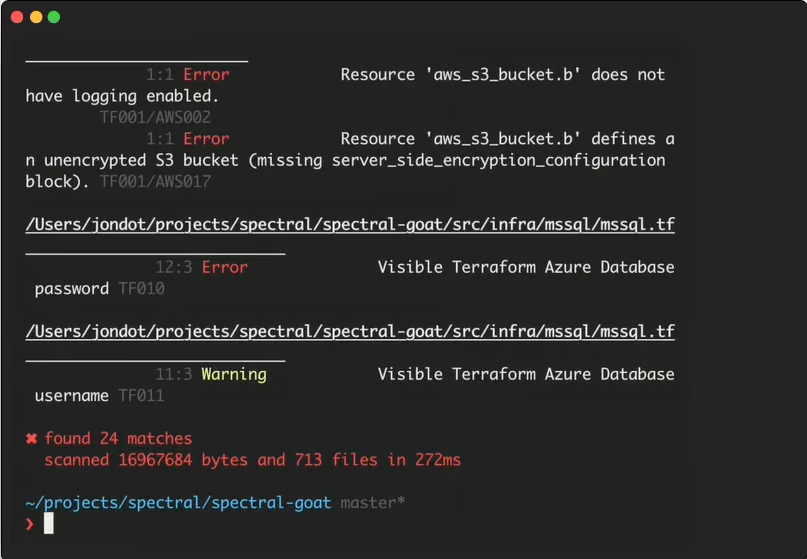
SpectralOps scannt kontinuierlich den gesamten SDLC auf fest im Code hinterlegte Geheimnisse und Schlüssel sowie falsch konfigurierten Code. Es handelt sich um ein mehrsprachiges, KI-gestütztes SAST-Tool. Das Hauptziel besteht darin, das Durchsickern von Geheimnissen (Anmeldedaten, API-Schlüssel, Verschlüsselungsschlüssel usw.) zu verhindern, da diese in frühen Entwicklungsphasen häufig fest im Code hinterlegt werden.
Wichtige Unterschiede
- Überwacht, klassifiziert und schützt Code, Assets und Infrastruktur vor offengelegten API-Schlüsseln, Tokens, Anmeldedaten und risikoreichen Fehlkonfigurationen der Sicherheit
- SpectralOps vermeidet mithilfe von KI Fehlalarme
- Deckt kontinuierlich öffentliche blinde Flecken, Lücken in der Lieferkette und proprietäre Code-Assets über mehrere Datenquellen hinweg auf und überwacht sie
- Mehr als 2.000 Detektoren entdecken und klassifizieren Datensilos und decken Datenschutzverletzungen auf, bevor sie eintreten
- Erhalten Sie in Echtzeit Slack-Warnungen, JIRA-Tickets oder Benachrichtigungen Ihrer Wahl über Datenschutzverletzungen
Checkmarx
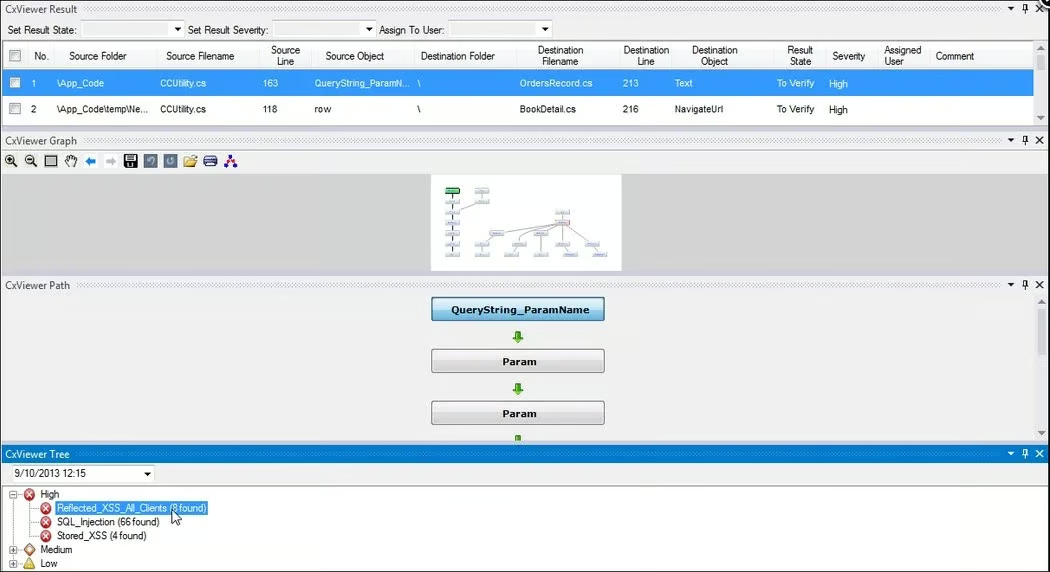
Checkmarx unterstützt ohne Konfiguration zahlreiche Sprachen direkt ab Werk. Das Tool identifiziert Sicherheitsprobleme und bietet Lösungen an. Mit Checkmarx SAST können Sie bei Bedarf schnelle inkrementelle oder vollständige Scans ausführen.
Wichtige Unterschiede
- Integriert Sicherheitsautomatisierung in die Entwicklungspipeline
- Bewältigt die komplexesten Entwicklungsumgebungen
- Skaliert die Sicherheit mit flexiblen Scans in mehr als 25 Sprachen und Frameworks
- Behebt Probleme schnell – mit wenigen Fehlalarmen und unplanmäßigen Notfalleinsätzen
- Deckt kritische Sicherheitslücken frühzeitig in der CI/CD-Pipeline auf
- Scannt nicht kompilierten Quellcode automatisch auf Sicherheitslücken
- Integriert sich in gängige IDEs, CI-Server, Quellcodeverwaltungsplattformen usw.
- Anpassbare Abfragen und Erkenntnisse
Veracode
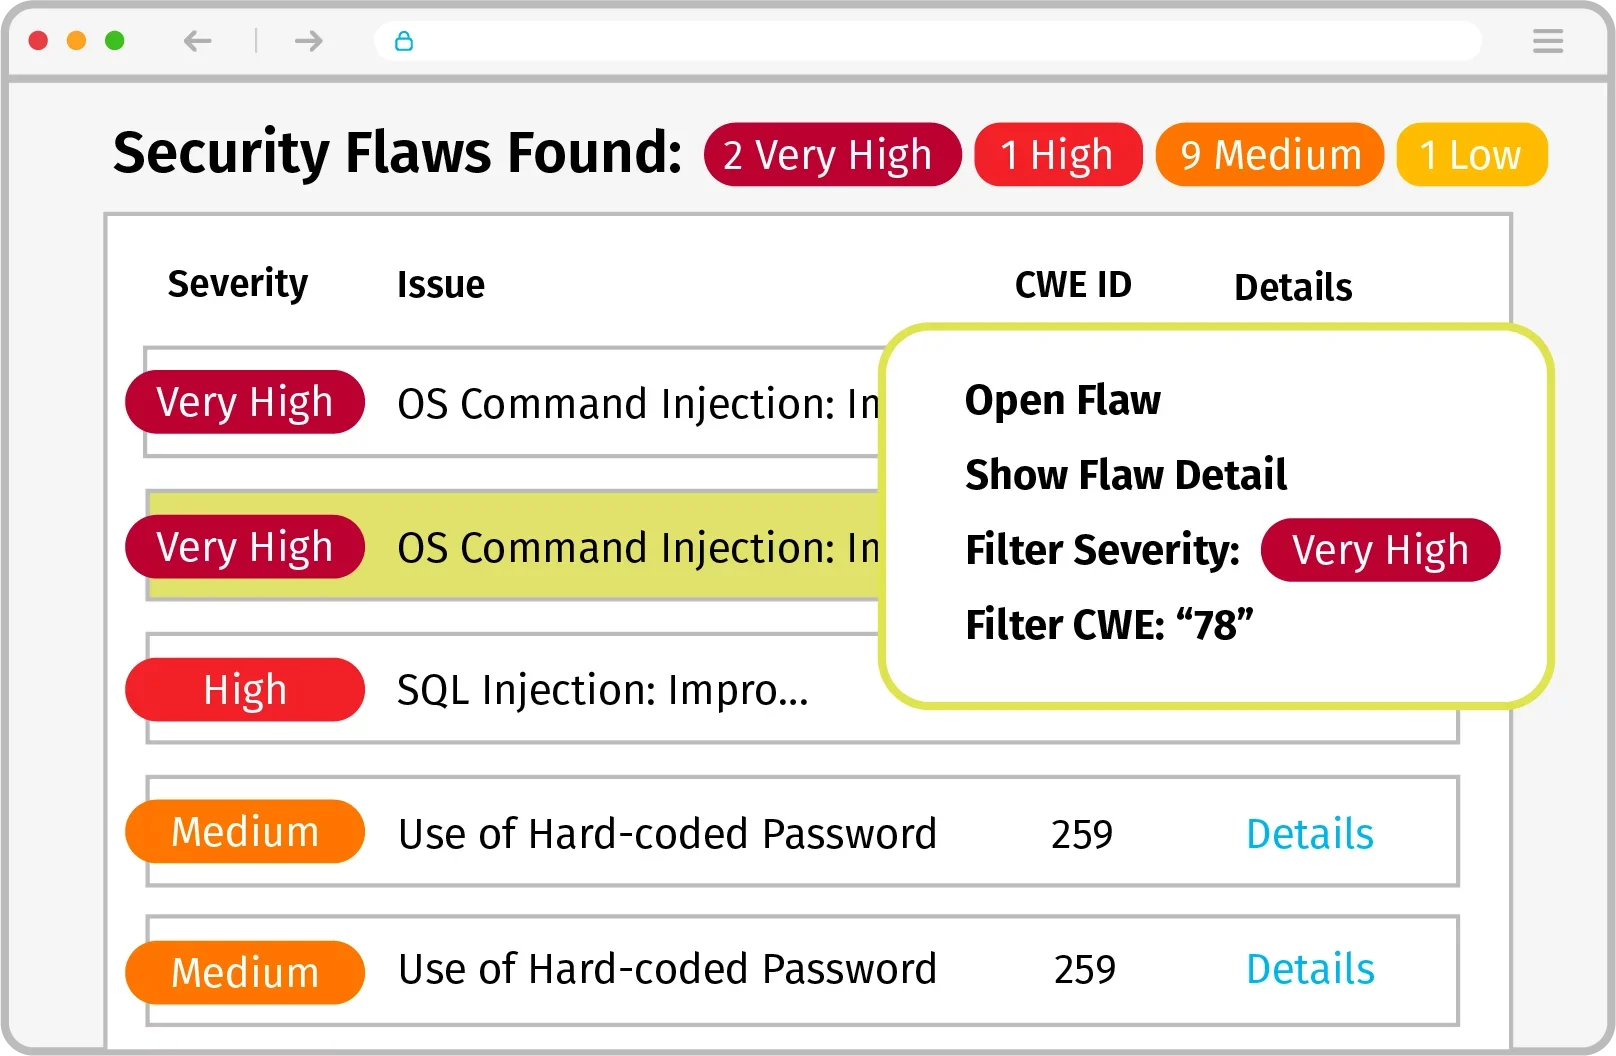
Veracode Static Analysis für SAST weist eine geringe Zahl an Fehlalarmen auf und bietet Entwicklern mögliche Lösungen für die gefundenen Probleme. Da es sich um eine Software-as-a-Service-Lösung handelt, ist der Einrichtungsaufwand gering und der Zeitraum zwischen Zugriffserteilung und Ergebnissen kurz.
Wichtige Unterschiede
- Vereinfacht AppSec-Programme, indem fünf Arten der Anwendungssicherheitsanalyse in einer einzigen Lösung kombiniert werden, die in die Entwicklungspipeline integriert ist
- Durch automatisierte, kollegiale und fachkundige Anleitung erhalten Entwickler die Tools und Fähigkeiten, um das AppSec-Programm auf Kurs zu halten
- Verwaltet Risiken und erfüllt Berichts- und Compliance-Anforderungen, ohne die Arbeitsabläufe der Entwickler zu unterbrechen
- Verkürzt die Behebungszeit von 2,5 Stunden auf 15 Minuten
- Vereinfacht das Lieferantenmanagement und die Berichterstattung
Reshift
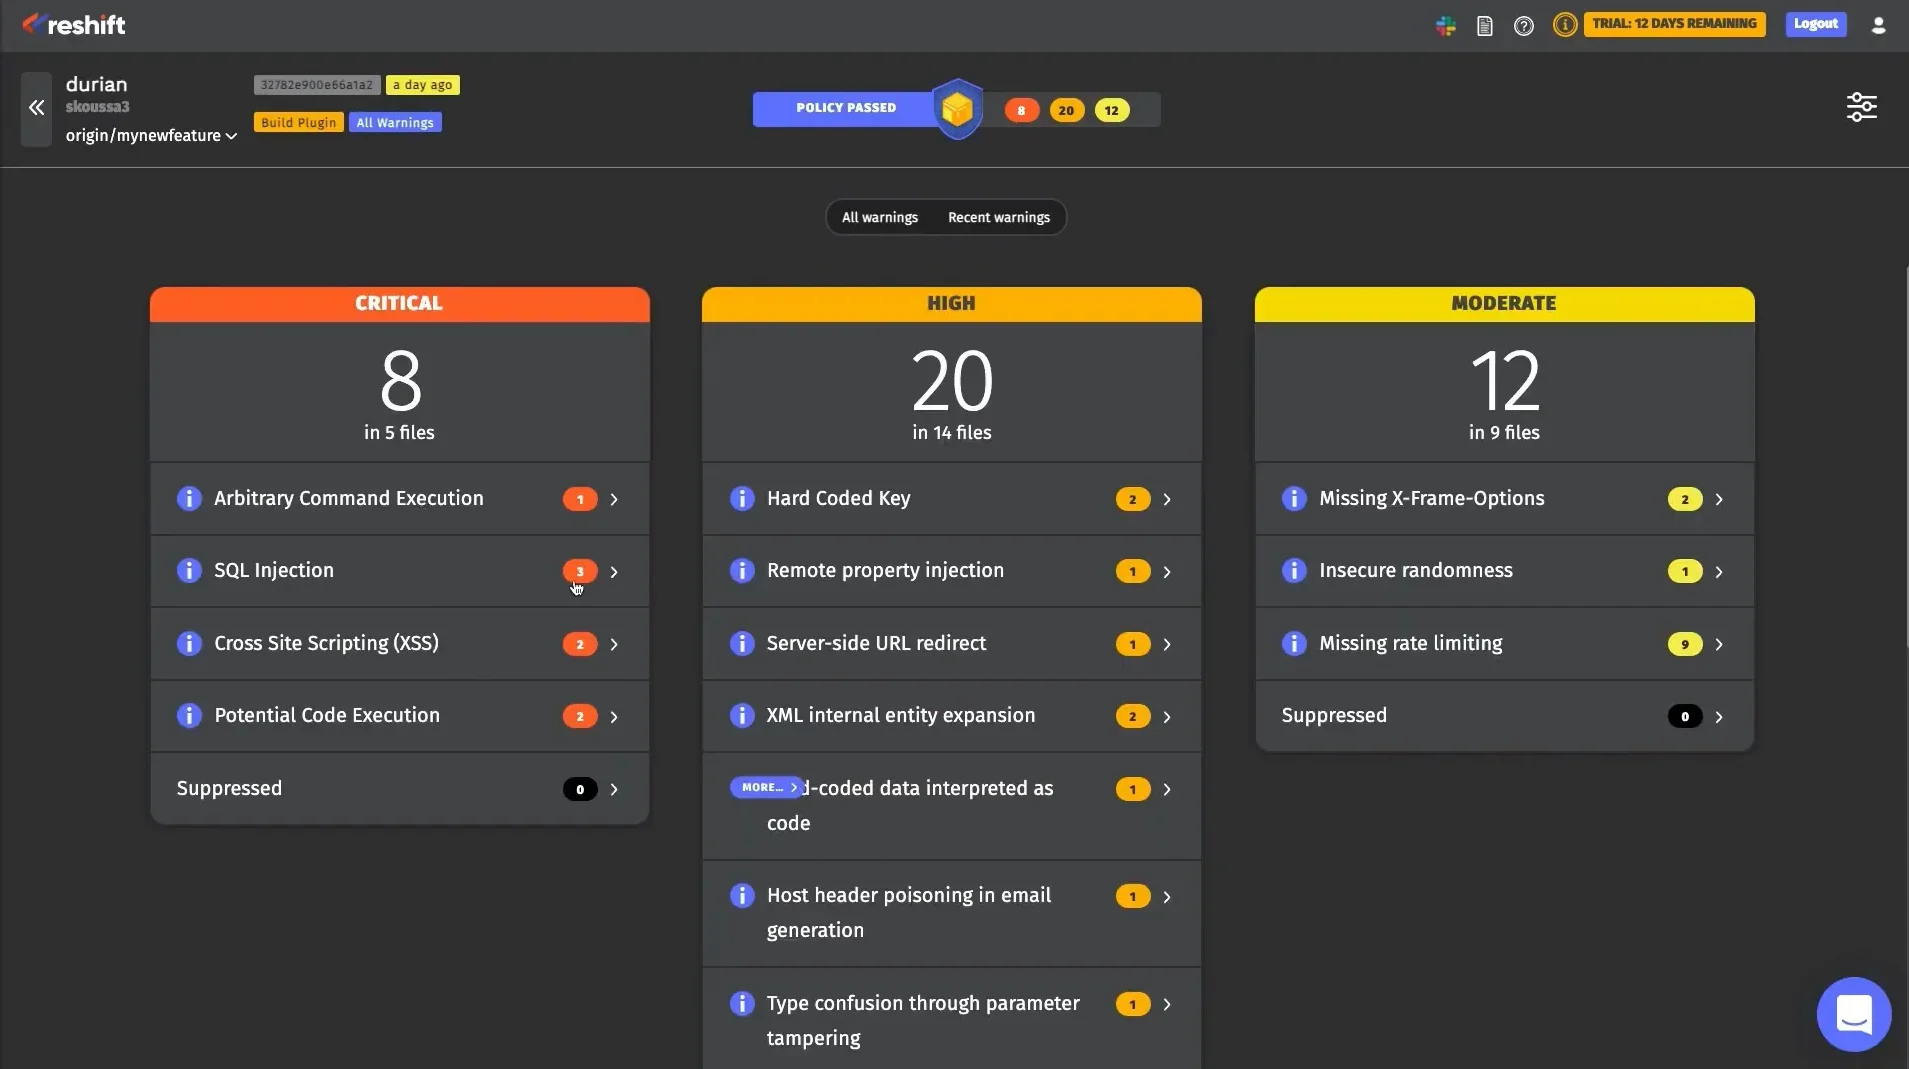
Reshift ist ein stärker spezialisiertes SAST-Angebot, das speziell für NodeJS entwickelt wurde. Der Ansatz besteht darin, Fehler so früh wie möglich zu beheben. Durch die Integration in IDEs und CI/CD-Pipelines stellt Reshift sicher, dass Code unmittelbar nach der Eingabe getestet wird.
Wichtige Unterschiede
- Reshift bietet eine kostenlose Version für einen einzelnen Benutzer
- Festes Preismodell, das auf jeweils 10 Benutzern basiert
- Integriert sich in die IDE der Entwickler, sodass Sicherheitsprobleme in Echtzeit gefunden und behoben werden, bevor der Code zusammengeführt wird
- Reshift wurde für KMU entwickelt und lässt sich ohne Sicherheitsexpertise einfach einrichten
- Verbessert die Codesicherheit und vermittelt gleichzeitig Wissen über sicheren Code
Mehr lesen: Die besten Services für Serversicherheit
Was sind statische Anwendungssicherheitstests?
SAST ist eine ausgereifte Methode für Anwendungssicherheitstests, bei der der Quellcode von innen nach außen analysiert wird, während sich die Komponenten im Ruhezustand befinden. Dabei werden der interne Code und das Design gescannt, um Fehler zu erkennen, die auf Schwachstellen hindeuten und zu Sicherheitslücken führen können.
SAST scannt keinen dynamischen Code. Der Fokus liegt auf statischem Code, der im Ruhezustand getestet wird, ohne ihn ausführen zu müssen. Dadurch lässt sich SAST in der Codierungs- und Testphase der Entwicklung einfach einsetzen und in Continuous Integration-(CI-)Server sowie neuerdings in integrierte Entwicklungsumgebungen (IDEs) integrieren.
Die von SAST-Tools durchgeführten Scans basieren auf vorab festgelegten Regeln, die Codierungsfehler zur Bewertung und Behebung definieren. Diese Scans eignen sich besonders gut, um häufige Sicherheitslücken wie SQL-Injection, fehlerhafte Eingabevalidierung und Überläufe von Stack-Puffern zu erkennen.
SAST hat jedoch Einschränkungen. Die Methode eignet sich gut, um Probleme im Code zu finden, aber nicht für Sicherheitslücken außerhalb des Codes, etwa in APIs. Dafür ist ein anderer Ansatz erforderlich, der als dynamischer Anwendungssicherheitstest (DAST) bezeichnet wird. Daneben gibt es weitere verwandte Tools namens Mobile Application Security Testing (MAST) und Interactive Application Security Testing (IAST.
Was ist der Unterschied zwischen SAST und DAST?
SAST-Methoden werden im Allgemeinen früh im Entwicklungszyklus eingesetzt, um die Anwendung von innen nach außen zu testen (auch als White-Box-Testing bezeichnet). Die Codeanalyse muss nicht auf einem laufenden System durchgeführt werden; diese Tools testen den Code Zeile für Zeile.
DAST hingegen ist ein Black-Box-Testansatz, der während der Ausführung der Anwendung erfolgt und von außen nach innen vorgeht. DAST versucht, in die Anwendung einzudringen, um Sicherheitslücken zu identifizieren. Die Tests umfassen Fehler außerhalb des Codes sowie in Schnittstellen von Drittanbietern, im Quellcode, Bytecode und in Binärdateien – dadurch ist eine solche Analyse in der Regel einfacher einzusetzen und kostengünstiger als SAST.
DAST-Tools können jedoch möglicherweise nicht die genaue Stelle einer Schwachstelle im Code isolieren. Daher ist es wahrscheinlich am besten, eine hybride Analysemethode einzusetzen, die SAST und DAST kombiniert.
Weiterlesen: Die besten DAST-Tools: Dynamische Anwendungssicherheitstests