


Die Grundlage moderner Netzwerke ist der als Client-Server-Modell bekannte zentralisierte Prozess und IT-Rahmen.
Seit mehr als 50 Jahren sind Server Maschinen und Mechanismen, die Anfragen von Endnutzern verarbeiten und bestimmte digitale Ressourcen bereitstellen. Diese Anfragen reichen von einer Google-Suche auf einem Smartphone bis zum Zugriff eines Mitarbeiters im Homeoffice auf vertrauliche Unternehmensinformationen.
In beiden Fällen löst ein Benutzergerät eine Anfrage an eine andere Maschine aus, etwa an einen Netzwerkserver, der die Anfrage empfängt, filtert, verarbeitet, weiterleitet oder eine Kombination dieser Aktionen ausführt, bevor er die passende Antwort zurückgibt.
Dieser Artikel behandelt alles, was Sie über das Client-Server-Modell wissen müssen.
- Was ist das Client-Server-Modell?
- Aus welchen Komponenten besteht ein Client-Server-Modell?
- Wie funktioniert das Client-Server-Modell?
- Beispiele für Client-Server-Modelle
- Vor- und Nachteile des Client-Server-Modells
- Die verschiedenen Arten von Client-Server-Architekturen
- Peer-to-Peer vs. Client-Server
- Die bevorzugte verteilte Architektur für Unternehmen
Was ist das Client-Server-Modell?
Das Client-Server-Modell ist eine Netzwerkarchitektur, die beschreibt, wie Server Ressourcen gemeinsam nutzen und mit Netzwerkgeräten interagieren. Für moderne Unternehmen und Rechenzentren erleichtern viele Server Prozesse wie E-Mail, Drucken, Internetverbindungen, Anwendungs-Hosting und mehr.
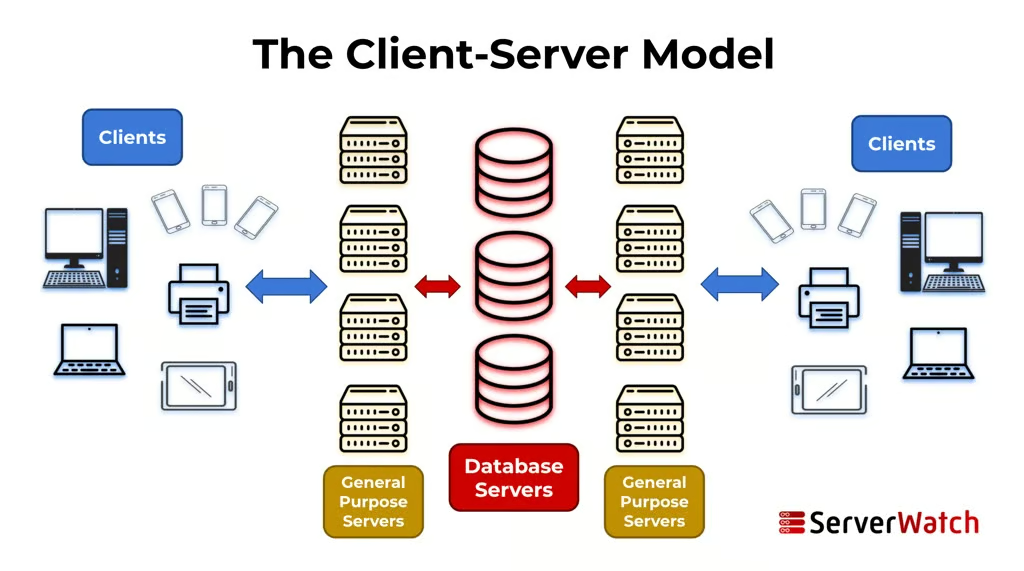
Das Client-Server-Modell beschreibt, wie Netzwerkgeräte wie Workstations, Laptops und IoT-Geräte – sogenannte Clients – Anfragen an Netzwerkmaschinen oder Software stellen, die diese Anfragen ausführen können und als Server bezeichnet werden.
Obwohl Server historisch gesehen physische Geräte wie Rackserver waren, zeigen die Trends in Rechenzentren, dass Administratoren zunehmend virtuelle Server für unterschiedlichste Workloads einsetzen.
Mehr lesen: Serveroptimierung | Servergeschwindigkeit und -leistung steigern
Aus welchen Komponenten besteht ein Client-Server-Modell?
Alle Client-Server-Frameworks enthalten drei zentrale Bestandteile: Clients, Server und Netzwerkgeräte, die die beiden Seiten miteinander verbinden.
| Client Beispiele | Server Beispiele | Netzwerkgerät Beispiele |
|---|---|---|
| Workstation | Datenbankserver | Hub |
| Desktop | DNS | Bridge |
| Laptop | Webanwendungsserver | Switch |
| Tablet | Dateiserver | Router |
| Smartphone | Proxyserver | Gateway |
| IoT-Gerät | Virtuelle Maschine | Modem |
Clients
Unternehmen waren einst auf Workstations angewiesen, die ein gemeinsames Betriebssystem nutzten. Heute strebt die IT-Umgebung jedoch nach Interoperabilität zwischen Systemen, Geräten, Anwendungen und Produkten.
Da Netzwerk-Clients zunehmend aus heterogenen Gerätetypen und Betriebssystemen bestehen, tragen Administratoren zusätzlich die Verantwortung dafür, die Kompatibilität sicherzustellen.
Server
Die hochspezialisierten Maschinen, die IT-Ressourcen für Clients bereitstellen, sind physische, virtuelle und cloudbasierte Server in modernen Rechenzentren. Server sind die zentrale Instanz für mehrere essenzielle digitale Prozesse, auf die Unternehmen angewiesen sind.
Netzwerkgeräte
Das Framework erfordert physische oder drahtlose Netzwerkgeräte wie Hubs, Switches und Router, um Server, Clients und Ressourcen miteinander zu verbinden.
Nachdem die Verbindung zwischen Clients und Servern hergestellt wurde, können Administratoren konfigurieren, wie Clientgeräte Anfragen stellen und Server für die Ausführung bestimmter Aufgaben zuweisen.
Mehr lesen: Die besten Tools und Programme für Serversicherheit 2021
Wie funktioniert das Client-Server-Modell?
Eine funktionierende Client-Server-Architektur ermöglicht den folgenden Prozess:
- Der Client sendet über ein netzwerkfähiges Gerät eine Anfrage.
- Der Netzwerkserver empfängt und verarbeitet die Anfrage.
- Der Server liefert dem Client eine Antwort.
Obwohl das Client-Server-Modell einfach ist, lässt es sich breit anwenden und ist für alle relevant, die Content Delivery Networks (CDN) oder die Funktionsweise von Edge-Netzwerken verstehen möchten. Da Serverfunktionen näher an den Netzwerkrand rücken, befindet sich der Client-Server-Prozess physisch näher an den Endnutzern.
Beispiele für Client-Server-Modelle
E-Mail-Bereitstellung
Kommunikation ist für Unternehmen unverzichtbar, und die Briefpost kann nicht mit der Geschwindigkeit und Zuverlässigkeit elektronischer Post mithalten. Die Bereitstellung von E-Mail-Kommunikation für eine Organisation oder ein Netzwerk durch einen bestimmten Server ist seit Langem die bevorzugte Methode der Branche, um bestimmte E-Mail-Konten und Aktivitäten zu kontrollieren.
Mithilfe von Protokollen wie IMAP, POP3 und SMTP können Administratoren ein System einrichten, das die E-Mail-Kommunikation ermöglicht, schützt und aufrechterhält.
Bei der Nutzung ihrer E-Mail-Konten sind die Mitarbeiter die Clients, die Anfragen zum Senden von E-Mails, Hochladen von Anhängen und Speichern von Kontakten an einen E-Mail-Server stellen.
Mehr lesen: Die besten VPN-Dienste 2021
Auf Webinhalte zugreifen
Wenn ein Webclient auf eine bestimmte Website zugreifen möchte, gibt er die URL ein, woraufhin der Browser vom Domain Name System (DNS) eine IP-Adresse anfordert. Der DNS-Server weist dem Benutzer zur Identifizierung und Übermittlung der Ergebnisse eine IP-Adresse zu.
Durch den Aufruf der Website löst ein Client bestimmte Webinhalte aus, auf die der Benutzer nur über eine von einem Webserver bereitgestellte HTTP-Antwort zugreifen kann.
In diesem Fall ist der Endnutzer der Client, dem digitale Inhalte angezeigt werden. Der DNS-Server und der Webserver stellen die Verbindung zu einer Datenbank her und ermöglichen sie, in der die Webinhalte gespeichert sind.
Vor- und Nachteile des Client-Server-Modells
| Vorteile | Nachteile |
|---|---|
| Zentraler Zugriff auf und zentrale Kontrolle über Daten | Weniger Kontrolle über einige Netzwerkgeräte |
| Effizientes, skalierbares und organisiertes System | Anschaffungs- und Implementierungskosten |
| Lastverteilung für optimale Leistung | Technisches Fachwissen für die laufende Wartung |
| Redundanz und Optionen zur Datenwiederherstellung | Server sind dem Risiko von DoS-Angriffen ausgesetzt |
| Vernetztes Netzwerk aus Geräten | Bei einer Sicherheitsverletzung sind Clients Angriffspunkte |
Die verschiedenen Arten von Client-Server-Architekturen
Die vier Arten von Client-Server-Frameworks zeigen, wie sich die Client-Server-Beziehung mit den Fortschritten in der Netzwerktechnik entwickelt hat.
1-Tier: All-in-One-System
In der grundlegenden Client-Server-Architektur befinden sich alle Konfigurationseinstellungen für Client und Server, die Benutzeroberfläche, die Geschäftslogik und die Datenbanklogik auf Netzwerkgeräten. 1-Tier-Frameworks sind häufig auf kleinere Netzwerke beschränkt und umfassen Präsentations-, Geschäfts- und Datenzugriffsschicht auf derselben Maschine.
2-Tier: Client und Server
2-Tier-Architekturen fügen einen Server hinzu und trennen die Präsentationsschicht in eine Benutzeroberfläche, über die der Client Anfragen außerhalb seiner Fähigkeiten stellt. Clients und Server übernehmen in unterschiedlichem Umfang weitere Geschäfts- und Datenbanklogik und geben Administratoren dadurch eine gewisse Kontrolle.
3-Tier: Middleware
Um die 2-Tier-Architektur weiter zu schützen und auszubauen, integriert dieses Framework Middleware zwischen der Client-Schicht (Präsentationsschicht) und der Server-Schicht (Datenbankschicht).
Diese Anwendungsschicht bildet eine dritte Ebene und ermöglicht eine komplexere Verwaltung der Geschäftslogik. Beispiele für Middleware wie Webanwendungsserver bieten Lastverteilung, zusätzlichen Speicherplatz und Sicherheit.
N-Tier: Mehrschichtige Architektur
N-Tier baut auf der 3-Tier-Architektur auf und beschreibt den erweiterten Einsatz von Middleware zur Aufteilung von Netzwerkverkehr und Funktionen. Obwohl dies mit größerer Komplexität einhergeht, benötigen moderne Unternehmen die Flexibilität, Skalierbarkeit und Sicherheit mehrschichtiger Architekturen.
Mehr lesen: Stromverbrauch im Serverraum
Peer-to-Peer vs. Client-Server
Obwohl das Client-Server-Framework die beliebteste verteilte Architektur ist, werden als häufigste Alternative Peer-to-Peer-Netzwerke (P2P) genannt.
Anders als die Client-Server-Architektur, die einen zentralisierten Datenfluss von den Servern einer Organisation zu Mitarbeitern, Stakeholdern und Clients bietet, ist ein Peer-to-Peer-Netzwerk dezentralisiert. Netzwerkgeräte sind keinem bestimmten dedizierten Server zugeordnet. Stattdessen umfassen P2P-Netzwerke Netzwerkgeräte (Clients), die als Knoten bezeichnet werden und untereinander Anfragen stellen und bedienen.
Da P2P-Netzwerke wie Blockchains verteilt arbeiten, ist die Konnektivität für den Betrieb entscheidend. Im Vergleich zu herkömmlichen Netzwerken sind die Knoten tendenziell heterogener und teilen weniger Daten über das Netzwerk hinweg.
Die Einrichtung und Wartung des Client-Server-Modells ist teurer, doch die Zuverlässigkeit und Skalierbarkeit des zentralisierten Frameworks wiegen die Nachteile von Peer-to-Peer-Frameworks regelmäßig auf.
Die bevorzugte verteilte Architektur für Unternehmen
Mit Vorteilen wie zentraler Datenkontrolle, Lastverteilung, zusätzlicher Sicherheit und Redundanz ist das Client-Server-Modell das nahezu universelle Framework für kleine und mittlere Unternehmen bis hin zu Großunternehmen.
Im Vergleich zu P2P-Netzwerken wird schnell deutlich, warum das Client-Server-Modell die Skalierung des digitalen Betriebs von Netzwerken bis zu diesem Punkt ermöglicht hat. Mit dem Wachstum von Unternehmen ist die Einführung zusätzlicher Ebenen der Client-Server-Architektur notwendig, um die IT-Infrastruktur aufrechtzuerhalten und die Datenintegrität ordnungsgemäß zu sichern.
Um weltweit Millionen von Kunden und Stakeholdern zu bedienen, benötigen Unternehmen ein robustes verteiltes Framework, wie es nur das Client-Server-Modell bietet.
Als Nächstes lesen: So erreichen Sie eine hochverfügbare Architektur.