


Un serveur de stratégie réseau (NPS) permet aux administrateurs réseau de créer et d’appliquer des stratégies d’accès au réseau, afin de garantir que seuls les utilisateurs et appareils autorisés puissent accéder aux ressources réseau. Cet outil polyvalent joue un rôle essentiel dans l’authentification, l’autorisation et la comptabilisation centralisées des utilisateurs et des appareils qui se connectent à un réseau.
Essentiellement, NPS est l’implémentation Microsoft d’un serveur et proxy RADIUS (Remote Authentication Dial-In User Service) dans les systèmes d’exploitation Windows Server. Il constitue un composant essentiel de la gestion et de la sécurité des réseaux.
Pour mieux comprendre NPS, nous commencerons par examiner les serveurs RADIUS, puis nous étudierons la finalité de NPS, ses avantages, son rôle dans les réseaux et les bonnes pratiques de gestion d’un NPS.
- Quelle est l’importance de la sécurité réseau et de la gestion des stratégies ?
- Qu’est-ce que le protocole RADIUS ?
- À quoi servent les serveurs RADIUS ?
- Quelle est la finalité de NPS ?
- Avantages de l’utilisation de NPS
- Les 3 rôles de NPS
- Bonnes pratiques pour NPS
- En résumé : le rôle essentiel de NPS dans la gestion moderne des réseaux
Quelle est l’importance de la sécurité réseau et de la gestion des stratégies ?
Avec la dépendance croissante à la technologie et à Internet pour les activités commerciales, l’échange de données et la communication, les réseaux et serveurs sont devenus des cibles privilégiées des cybermenaces. Ce paysage de risques accru souligne la nécessité d’une sécurité réseau robuste et d’une gestion rigoureuse des stratégies.
Voici les principales raisons pour lesquelles la sécurité réseau et la gestion des stratégies sont importantes :
- Protection contre les cybermenaces : La sécurité réseau est avant tout importante pour la protection qu’elle offre contre diverses cybermenaces, telles que les logiciels malveillants, les rançongiciels, les attaques par hameçonnage et les accès non autorisés. Des mesures de sécurité efficaces empêchent les attaquants de pénétrer dans les systèmes réseau, protégeant ainsi les données sensibles et l’intégrité globale du réseau.
- Confidentialité des données et conformité : Le respect des normes réglementaires et la protection des informations personnelles et sensibles sont essentiels. La sécurité réseau et la gestion des stratégies garantissent la conformité aux lois et réglementations telles que le RGPD, HIPAA et autres, évitant ainsi les conséquences juridiques et préservant la confiance des clients.
- Continuité des activités : Les cyberattaques peuvent provoquer des interruptions importantes, entraînant une perte de productivité et de revenus. Un réseau sécurisé et correctement géré réduit le risque de perturbations et garantit la continuité des activités.
- La gestion des stratégies comme cadre : Une gestion efficace des stratégies établit un cadre clair pour la gestion de la sécurité réseau au sein d’une organisation. Elle définit les protocoles de contrôle d’accès, d’authentification des utilisateurs, de traitement des données et de réponse aux incidents de sécurité. Cette approche structurée garantit cohérence, efficacité et adaptabilité face à l’évolution des menaces.
- Adaptation à l’évolution des menaces : Le paysage des cybermenaces évolue constamment et de nouvelles vulnérabilités apparaissent régulièrement. Une stratégie de sécurité réseau robuste, soutenue par une gestion dynamique des stratégies, permet aux organisations de s’adapter rapidement à ces changements et de mettre en œuvre les mises à jour et défenses nécessaires pour garder une longueur d’avance sur les menaces potentielles.
Qu’est-ce que le protocole RADIUS ?
Le protocole RADIUS est un protocole réseau qui fournit une gestion complète et centralisée de l’authentification, de l’autorisation et de la comptabilisation (AAA) pour les utilisateurs qui se connectent à un service réseau et l’utilisent.
Depuis sa création en 1991, RADIUS est devenu une norme pour les serveurs d’accès réseau chargés de connecter les utilisateurs aux réseaux, jouant un rôle déterminant dans la gestion du contrôle d’accès réseau.
Authentification
Le premier A de AAA désigne l’authentification, c’est-à-dire le processus de vérification de l’identité d’un utilisateur. Lorsqu’un utilisateur tente d’accéder à un réseau, il doit fournir des identifiants, comme un nom d’utilisateur et un mot de passe.
Le serveur RADIUS vérifie ces identifiants dans sa base de données afin de confirmer l’identité de l’utilisateur. Ce processus garantit que seuls les utilisateurs légitimes peuvent accéder au réseau.
Autorisation
Une fois l’utilisateur authentifié, l’étape suivante est l’autorisation. Ce processus détermine ce qu’un utilisateur authentifié est autorisé à faire sur le réseau.
Par exemple, un administrateur peut disposer de droits d’accès différents de ceux d’un utilisateur standard. Les serveurs RADIUS gèrent ces autorisations et veillent à ce que les utilisateurs n’accèdent qu’aux ressources correspondant à leur niveau d’autorisation.
Comptabilisation
Le dernier A désigne la comptabilisation, qui consiste à suivre l’utilisation des ressources réseau par les utilisateurs. Cela inclut la surveillance de la durée des connexions, des services auxquels ils accèdent et des données qu’ils transfèrent. Ces informations sont essentielles pour la facturation, l’audit et la compréhension des habitudes d’utilisation du réseau.
À quoi servent les serveurs RADIUS ?
RADIUS fonctionne selon un modèle client-serveur. Le client RADIUS, généralement un serveur d’accès réseau tel qu’un VPN ou un point d’accès sans fil, envoie les identifiants de l’utilisateur et les demandes de connexion au serveur RADIUS.
Le serveur traite ensuite ces demandes en fonction de sa base d’utilisateurs et de ses stratégies afin d’authentifier et d’autoriser l’utilisateur. Après l’authentification, il renvoie une réponse au client pour accorder ou refuser l’accès.
Voici quelques-unes des principales fonctionnalités des serveurs RADIUS :
- Évolutivité : RADIUS peut traiter un grand nombre de demandes d’authentification, ce qui le rend adapté aux réseaux de petite comme de grande taille.
- Flexibilité : Il prend en charge diverses méthodes d’authentification, notamment l’authentification par mot de passe, par jeton et par certificat.
- Interopérabilité : RADIUS est largement pris en charge et peut être intégré à une grande variété d’appareils et de serveurs réseau.
- Sécurité : Le protocole inclut des méthodes de chiffrement des données, notamment des mots de passe, pendant leur transmission, ce qui réduit le risque d’interception par des tiers non autorisés.
Quelle est la finalité de NPS ?
Un NPS constitue un élément essentiel de l’infrastructure réseau de nombreuses organisations et sert principalement d’implémentation Microsoft d’un serveur et proxy RADIUS. La finalité générale de NPS est de centraliser et de rationaliser l’authentification, l’autorisation et la comptabilisation (AAA) des utilisateurs et des appareils qui accèdent à un réseau, afin d’améliorer la sécurité et l’efficacité de la gestion.
Authentification et autorisation centralisées
L’authentification centralisée garantit que tous les utilisateurs et appareils sont vérifiés avant d’accéder aux ressources réseau, ce qui renforce la sécurité. L’autorisation, quant à elle, définit les ressources que les entités authentifiées sont autorisées à utiliser.
Voici comment un serveur NPS gère ces fonctions essentielles afin de maintenir un environnement réseau sécurisé et efficace.
- Authentification des utilisateurs : NPS authentifie les utilisateurs et les appareils qui tentent de se connecter au réseau, afin de garantir que seuls ceux disposant d’identifiants valides puissent y accéder. Ce processus est essentiel pour sécuriser les points d’accès réseau, tels que les VPN, les réseaux sans fil et les connexions commutées.
- Gestion des autorisations : Une fois l’utilisateur authentifié, NPS détermine les ressources auxquelles l’utilisateur ou l’appareil peut accéder en fonction de stratégies prédéfinies. Ce rôle est essentiel pour appliquer les protocoles de sécurité et garantir que les utilisateurs n’accèdent qu’aux zones du réseau correspondant à leur rôle et à leur niveau d’habilitation.
Comptabilisation et conformité
La comptabilisation consiste à suivre et à consigner les activités des utilisateurs et l’utilisation des ressources sur le réseau, ce qui est essentiel à des fins d’audit et de surveillance. La liste suivante explique comment NPS contribue au respect de diverses normes réglementaires, un facteur critique pour les entreprises dans un monde où les données sont aujourd’hui particulièrement sensibles.
- Surveillance de l’utilisation du réseau : NPS suit les activités des utilisateurs authentifiés sur le réseau et consigne notamment la durée de leurs connexions, les services qu’ils utilisent et les données qu’ils transfèrent. Cette fonction de comptabilisation est essentielle pour les audits, le respect des normes réglementaires et la compréhension des habitudes d’utilisation du réseau.
- Application de la conformité : En fournissant des enregistrements détaillés de l’accès au réseau et de son utilisation, NPS aide les organisations à satisfaire diverses exigences réglementaires, essentielles pour les entreprises qui traitent des données sensibles.
Gestion du réseau basée sur des stratégies
La gestion du réseau basée sur des stratégies permet aux administrateurs de créer et d’appliquer des stratégies d’accès spécifiques, en adaptant la sécurité et l’utilisation du réseau aux besoins de l’organisation. Voici comment NPS facilite la création de ces stratégies et leur impact sur la sécurité du réseau, l’accès des utilisateurs et la gestion globale du réseau :
- Stratégies réseau : NPS permet aux administrateurs de définir et de mettre en œuvre des stratégies réseau qui contrôlent l’accès aux ressources réseau. Ces stratégies peuvent être adaptées aux besoins de sécurité et aux protocoles spécifiques de l’organisation, offrant un environnement réseau à la fois flexible et sécurisé.
- Contrôle d’accès basé sur des conditions : NPS permet de créer des conditions d’accès au réseau, telles que des restrictions selon l’heure, des exigences d’appartenance à un groupe ou l’état de santé d’un appareil (dans le contexte de Network Access Protection, ou NAP).
Avantages de l’utilisation de NPS
La mise en œuvre de NPS dans une infrastructure réseau offre de nombreux avantages qui améliorent à la fois la sécurité et l’efficacité opérationnelle. Ces avantages font de NPS un atout précieux pour les organisations qui cherchent à optimiser leurs pratiques de gestion réseau.
- Authentification et autorisation robustes : NPS renforce la sécurité du réseau en garantissant une authentification et une autorisation robustes des utilisateurs et des appareils. Cela réduit le risque d’accès non autorisés et de failles de sécurité potentielles.
- Application cohérente des stratégies : Avec NPS, les stratégies réseau sont appliquées uniformément sur tous les points d’accès. Cette application cohérente des stratégies de sécurité contribue au maintien d’un niveau de sécurité élevé sur l’ensemble du réseau.
- Gestion précise des accès : NPS permet aux administrateurs de définir des stratégies d’accès détaillées et d’accorder des niveaux d’accès appropriés aux différents groupes d’utilisateurs. Ce niveau de précision garantit que les utilisateurs n’accèdent qu’aux ressources nécessaires à leur rôle.
- Réponse dynamique aux menaces de sécurité : NPS peut être configuré pour réagir dynamiquement aux incidents de sécurité, par exemple en renforçant temporairement les mesures de sécurité lorsqu’une menace est détectée.
- Adaptation à la croissance de l’organisation : NPS est évolutif et peut traiter un nombre croissant de demandes d’authentification au fur et à mesure de la croissance de l’organisation. Cette évolutivité permet au réseau de s’étendre sans compromettre la sécurité ni les performances.
- Prise en charge de différents types de réseaux : NPS est polyvalent et prend en charge différents types de réseaux et méthodes d’accès, notamment les VPN, les réseaux sans fil et les réseaux commutés, ce qui en fait une solution flexible pour les environnements réseau variés.
- Gestion centralisée : En centralisant la gestion des stratégies réseau et des contrôles d’accès, NPS simplifie les tâches administratives, fait gagner du temps et réduit le risque d’erreurs.
- Intégration aux systèmes existants : NPS s’intègre bien à d’autres produits et services Microsoft, tels qu’Active Directory, offrant ainsi une expérience de gestion fluide.
- Journalisation et rapports détaillés : NPS tient des journaux complets des accès et activités réseau, particulièrement précieux pour les audits et pour garantir la conformité réglementaire.
- Prise en charge des exigences de conformité : Les fonctions détaillées de comptabilisation et de génération de rapports de NPS aident les organisations à respecter diverses normes de confidentialité et de sécurité des données, telles que le RGPD, HIPAA et PCI DSS.
Les 3 rôles de NPS
NPS remplit trois rôles essentiels dans la gestion des accès et des stratégies réseau. Chacun correspond à une fonctionnalité distincte qui contribue aux capacités globales de gestion réseau de NPS.
1. NPS comme serveur RADIUS
NPS traite les demandes d’authentification et d’autorisation pour l’accès au réseau. Lorsqu’un utilisateur ou un appareil tente de se connecter au réseau, NPS vérifie ses identifiants et détermine son niveau d’accès en fonction de stratégies prédéfinies.
En outre, NPS peut fonctionner avec différents serveurs d’accès réseau, tels que des serveurs VPN, des points d’accès sans fil et des serveurs d’accès commuté, ce qui en fait une solution polyvalente pour différents types de réseaux. Il joue également un rôle essentiel dans le renforcement de la sécurité réseau en centralisant et en rationalisant le processus d’authentification, et en gérant ainsi efficacement l’accès des utilisateurs sur l’ensemble du réseau.
2. NPS comme proxy RADIUS
Lorsqu’il fonctionne comme proxy RADIUS, NPS transfère les demandes d’authentification et de configuration à d’autres serveurs RADIUS du réseau. Cette fonction est particulièrement utile dans les environnements réseau complexes ou distribués. Elle permet également d’assurer l’équilibrage de charge en répartissant les demandes entre plusieurs serveurs RADIUS et la continuité de service grâce à des mécanismes de basculement en cas d’indisponibilité d’un serveur.
Ce rôle permet à NPS de traiter les demandes entre différents réseaux ou sous-réseaux, facilitant ainsi l’authentification et la gestion interréseaux transparentes.
3. NPS comme serveur de stratégie réseau
NPS gère et applique principalement les stratégies réseau. Il définit les conditions dans lesquelles l’accès au réseau est accordé ou refusé aux utilisateurs et aux appareils. Il permet également de créer des stratégies fondées sur diverses conditions, comme l’heure, l’appartenance à un groupe ou l’état de santé d’un appareil, offrant un haut degré de contrôle sur l’accès au réseau.
Dans ce rôle, NPS peut également s’intégrer à NAP pour appliquer des stratégies d’intégrité des appareils, afin de garantir que seuls les appareils conformes et sains puissent accéder au réseau ou y communiquer.
Bonnes pratiques pour NPS
L’utilisation efficace de NPS nécessite le respect de certaines bonnes pratiques de gestion du réseau et des serveurs . Ces pratiques garantissent que NPS fonctionne efficacement et en toute sécurité, conformément aux objectifs de gestion réseau de l’organisation. Voici quelques recommandations de Microsoft :
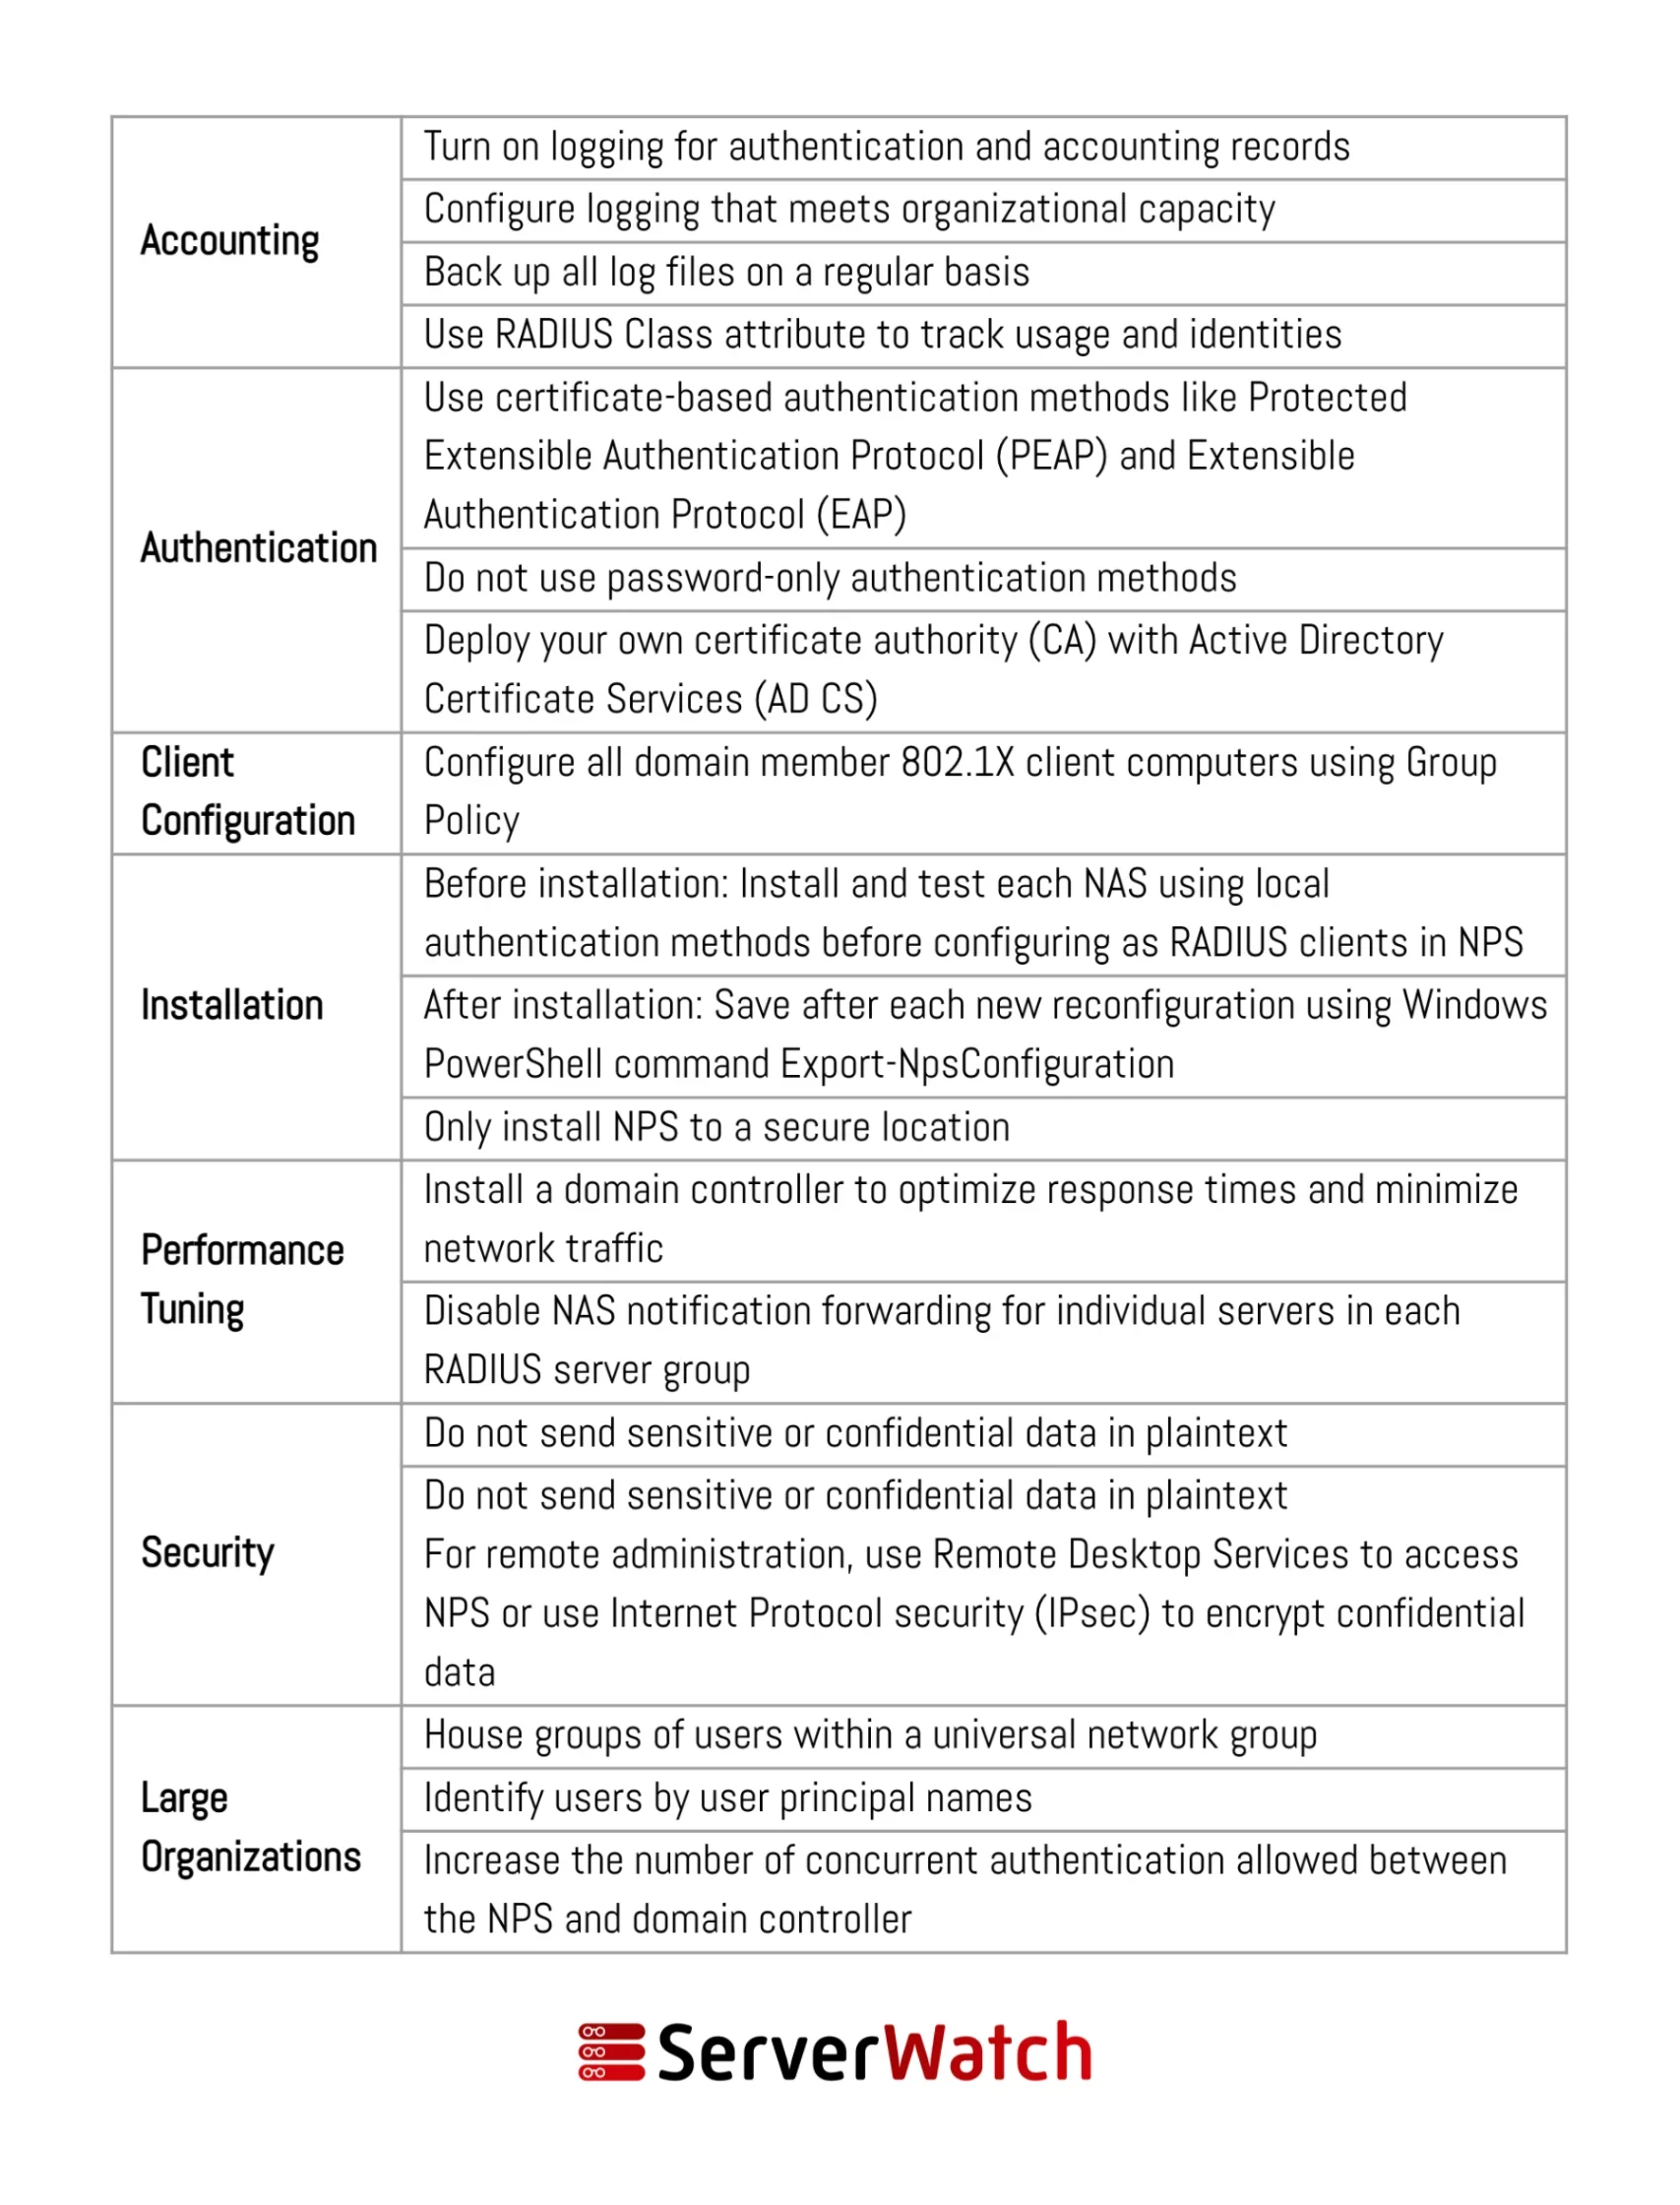
Voici quelques bonnes pratiques supplémentaires à prendre en compte lors du déploiement et de la gestion d’un NPS.
- Révision et mise à jour régulières des stratégies : Examinez et mettez régulièrement à jour les stratégies NPS afin de garantir leur adéquation avec les dernières exigences de l’organisation et les normes de sécurité. Modifiez-les en fonction des changements apportés à l’infrastructure réseau ou à l’environnement de sécurité.
- Configuration et maintenance sécurisées : Utilisez des méthodes d’authentification fortes, comme l’authentification multifacteur (MFA), pour renforcer la sécurité. Maintenez NPS et les logiciels réseau associés à jour afin de vous protéger contre les vulnérabilités et les exploits.
- Configuration évolutive et redondante : Concevez le déploiement de NPS en tenant compte de l’évolutivité afin de gérer l’augmentation des charges et l’expansion future du réseau. Mettez en œuvre des mécanismes de redondance et de basculement afin de garantir la disponibilité de NPS, même en cas de panne d’un serveur ou du réseau.
- Conception efficace des stratégies réseau : Créez des stratégies claires, concises et compréhensibles afin d’éviter toute confusion et de garantir leur application comme prévu. Appliquez le principe du moindre privilège lors de la conception des stratégies, en accordant aux utilisateurs uniquement les accès nécessaires à leur rôle.
- Surveillance et audit : Surveillez activement les performances de NPS et les journaux d’accès afin d’identifier et de traiter rapidement les activités inhabituelles ou les éventuelles failles de sécurité. Conservez des pistes d’audit complètes à des fins de conformité et pour analyser les schémas historiques d’accès et d’utilisation.
- Intégration à d’autres systèmes : Intégrez NPS à Active Directory pour rationaliser l’authentification et la gestion des utilisateurs. Assurez la compatibilité et l’intégration avec les autres systèmes et services utilisés au sein du réseau.
- Formation et assistance des utilisateurs : Sensibilisez les utilisateurs aux stratégies réseau et à l’importance du respect des protocoles de sécurité. Mettez à leur disposition des canaux d’assistance clairs pour signaler des problèmes ou demander de l’aide concernant l’accès au réseau.
- Documentation des procédures et des stratégies : Tenez à jour une documentation détaillée des configurations, stratégies et procédures de NPS à des fins de référence et de formation. Documentez toute modification apportée à la configuration ou aux stratégies de NPS, en indiquant notamment sa justification et son impact.
En résumé : le rôle essentiel de NPS dans la gestion moderne des réseaux
NPS est devenu un outil indispensable pour les réseaux et les serveurs, offrant une solution robuste et flexible pour garantir un fonctionnement sécurisé et efficace du réseau. L’intégration de NPS à l’infrastructure réseau d’une organisation renforce la sécurité en imposant des stratégies d’accès strictes, tout en simplifiant les tâches administratives et en permettant ainsi une gestion plus efficace des ressources réseau.
En respectant les bonnes pratiques de déploiement et de gestion de NPS, les organisations peuvent réduire considérablement les risques liés à la sécurité réseau et garantir un fonctionnement fluide.
Améliorez les fonctionnalités et les performances de NPS avec l’un des meilleurs outils gratuits de test et de surveillance des serveurs RADIUS, sélectionnés et évalués par nos experts.
Sam Ingalls a contribué à cet article.