


現代のネットワークの基盤となっているのが、クライアント・サーバーモデルと呼ばれる集中型のプロセスおよびITフレームワークです。
50年以上にわたり、サーバーは、エンドユーザーからのリクエストを処理し、特定のデジタルリソースを提供するマシンや仕組みとして機能してきました。こうしたリクエストには、スマートフォンでのGoogle検索から、リモートワーカーによる機密性の高い企業情報へのアクセスまで、あらゆるものが含まれます。
いずれの場合も、ユーザーデバイスが、ネットワークサーバーなどの別のマシンにリクエストを送ります。ネットワークサーバーは、適切な応答を返す前に、リクエストを受信、フィルタリング、処理、リダイレクトしたり、これらを組み合わせて実行したりします。
この記事では、クライアント・サーバーモデルについて知っておくべきことをすべて解説します。
クライアント・サーバーモデルとは?
クライアント・サーバーモデルとは、サーバーがリソースを共有し、ネットワークデバイスとやり取りする仕組みを示すネットワークアーキテクチャーです。現代の企業やデータセンターでは、多くのサーバーがメール、印刷、インターネット接続、アプリケーションホスティングなどのプロセスを実現しています。
クライアント・サーバーモデルは、ワークステーション、ノートパソコン、IoTデバイスなど、クライアントと呼ばれるネットワークデバイスが、リクエストを完了できるネットワークマシンまたはソフトウェアにリクエストを送る仕組みを示します。これらはサーバーと呼ばれます。
サーバーは歴史的にラックサーバーのような物理アプライアンスでしたが、データセンターの動向を見ると、管理者はさまざまなワークロードに仮想サーバーを導入するようになっています。
詳しく読む:サーバーの最適化|サーバーの速度とパフォーマンスを向上させる方法
クライアント・サーバーモデルの構成要素とは?
すべてのクライアント・サーバーフレームワークには、クライアント、サーバー、そして両者を接続するネットワークデバイスという3つの主要な要素が含まれます。
| クライアント 例 | サーバー 例 | ネットワークデバイス 例 |
|---|---|---|
| ワークステーション | データベースサーバー | ハブ |
| デスクトップ | DNS | ブリッジ |
| ノートパソコン | Webアプリケーションサーバー | スイッチ |
| タブレット | ファイルサーバー | ルーター |
| スマートフォン | プロキシサーバー | ゲートウェイ |
| IoTデバイス | 仮想マシン | モデム |
クライアント
かつて企業は、単一のオペレーティングシステムを共有するワークステーションに依存していました。しかし現在のIT環境では、システム、デバイス、アプリケーション、製品間の相互運用性が求められています。
ネットワーククライアントが、デバイスやOSの種類という面でますます異種混在になっているため、管理者には互換性を確保する責任も加わっています。
サーバー
クライアントにITリソースを提供する、専門化されたマシンは、現代のデータセンターに設置された物理、仮想、そしてクラウドベースのサーバーです。サーバーは、企業組織が依存するさまざまな重要なデジタルプロセスの中核を担います。
ネットワークデバイス
このフレームワークでは、ハブ、スイッチ、ルーターなどの物理またはワイヤレスのネットワークデバイスを使って、サーバー、クライアント、リソースを接続します。
クライアントとサーバーの接続を確立すると、管理者はクライアントデバイスがどのようにリクエストを送るかを設定し、特定のタスクを完了するサーバーを指定できます。
詳しく読む:2021年に最適なサーバーセキュリティツールとソフトウェア
クライアント・サーバーモデルはどのように機能する?
稼働するクライアント・サーバーアーキテクチャーでは、次のプロセスが実行されます。
- クライアントが、ネットワーク対応デバイスを介してリクエストを送信します。
- ネットワークサーバーが、リクエストを受信して処理します。
- サーバーが、クライアントに応答を返します。
クライアント・サーバーモデルはシンプルですが、広く適用でき、コンテンツ配信ネットワーク(CDN)やエッジネットワーキングの仕組みを理解したい人にとって重要です。サーバーの機能がネットワークエッジに近づくにつれ、クライアント・サーバープロセスはエンドユーザーの物理的な近くで実行されるようになります。
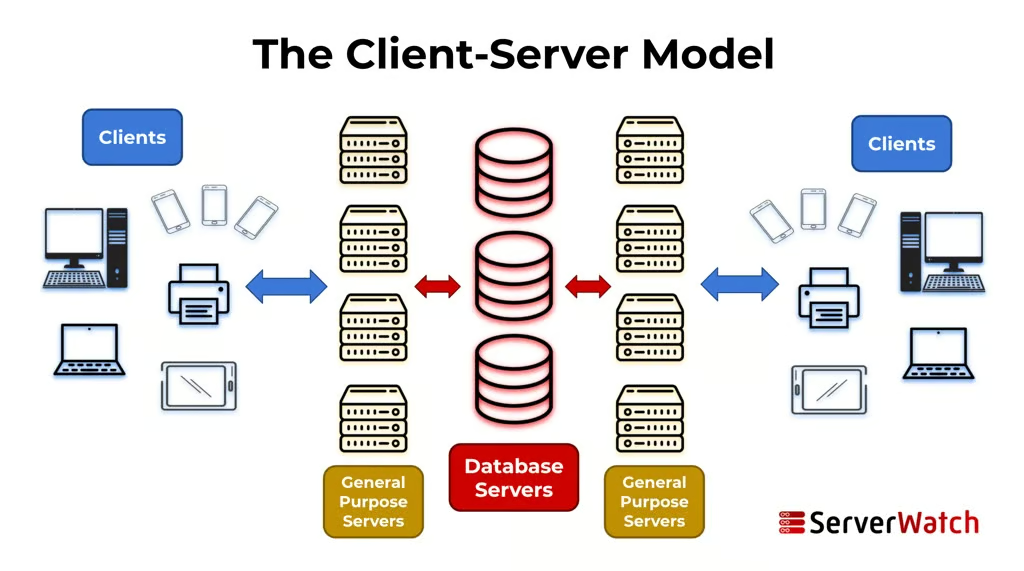
クライアント・サーバーモデルの例
メールの実現
企業組織にとってコミュニケーションは不可欠であり、郵便は電子メールの速度と信頼性にはかないません。特定のサーバーが組織やネットワークのメール通信をホスティングすることは、特定のメールアカウントやアクティビティを管理するための業界の長年の選択肢となっています。
IMAP、POP3、SMTPなどのプロトコルを通じて、管理者はメール通信を実現し、安全に保護し、維持するシステムを構築できます。
スタッフはメールアカウントを使用する際、メールの送信、添付ファイルのアップロード、連絡先の保存をメールサーバーに要求するクライアントとなります。
詳しく読む:2021年のおすすめVPNサービス
Webコンテンツへのアクセス
Webクライアントが特定のWebサイトにアクセスしたい場合、URLを入力すると、ブラウザーがドメインネームシステム(DNS)にIPアドレスを要求します。DNSサーバーは、ユーザーの識別と結果の配信のためにIPアドレスを割り当てます。
Webサイトに移動すると、クライアントは特定のWebコンテンツを要求します。ユーザーは、Webサーバーから提供されるHTTPレスポンスを介してのみ、そのコンテンツにアクセスできます。
この場合、エンドユーザーはデジタルコンテンツを表示されるクライアントです。DNSサーバーとWebサーバーが、Webコンテンツをホスティングするデータベースへの接続を確立し、実現します。
クライアント・サーバーモデルのメリットとデメリット
| メリット | デメリット |
|---|---|
| データへの一元的なアクセスと管理 | 一部のネットワークデバイスに対する管理の制限 |
| 効率的で、拡張性があり、整理されたシステム | 初期費用と導入作業 |
| 最適なパフォーマンスを実現する負荷分散 | 継続的なメンテナンスに必要な技術的専門知識 |
| 冗長化とデータ復旧の選択肢 | サーバーはDoS攻撃のリスクにさらされる |
| 相互接続されたデバイスネットワーク | 侵害された場合、クライアントが攻撃経路になる |
クライアント・サーバーアーキテクチャーの種類
クライアント・サーバーフレームワークの4つのタイプは、ネットワークの進化に伴ってクライアントとサーバーの関係がどのように発展してきたかを示しています。
1層:オールインワンシステム
基本的なクライアント・サーバーアーキテクチャーでは、クライアント・サーバーの構成設定、ユーザーインターフェース、ビジネスロジック、データベースロジックがすべてネットワークデバイス上に置かれます。1層フレームワークは小規模なネットワークに限定されることが多く、プレゼンテーション層、ビジネス層、データアクセス層を同じマシンに含みます。
2層:クライアントとサーバー
2層アーキテクチャーではサーバーが追加され、プレゼンテーション層がユーザーインターフェースに分離されます。クライアントは自身の能力を超えるリクエストを送信します。クライアントとサーバーは、さまざまなレベルでより多くのビジネスロジックとデータベースロジックを担い、管理者に一定の制御を提供します。
3層:ミドルウェア
2層アーキテクチャーをさらに保護し、機能を拡張するため、このフレームワークではクライアント層(プレゼンテーション層)とサーバー層(データベース層)の間にミドルウェアを組み込みます。
このアプリケーション層が第3の層となり、より複雑なビジネスロジックの管理を可能にします。Webアプリケーションサーバーなどのミドルウェアには、負荷分散、ストレージ容量の増加、セキュリティといった機能があります。
N層:多層アーキテクチャー
N層は3層アーキテクチャーを基盤とし、ミドルウェアをさらに活用してネットワークトラフィックと機能を分割します。複雑性は増しますが、現代の企業組織には、多層アーキテクチャーの柔軟性、拡張性、セキュリティが必要です。
詳しく読む:サーバールームの消費電力
ピアツーピアとクライアント・サーバーの比較
クライアント・サーバーフレームワークは最も一般的な分散アーキテクチャーですが、よく挙げられる代表的な代替手段がピアツーピア(P2P)ネットワークです。
組織のサーバーからスタッフ、関係者、クライアントへと集中型の流れを提供するクライアント・サーバーアーキテクチャーとは異なり、ピアツーピアネットワークは分散型です。ネットワークデバイスは、特定の専用サーバーに対応付けられていません。その代わり、P2Pネットワークにはノードと呼ばれるネットワークデバイス(クライアント)が含まれ、互いにリクエストを送信し、処理します。
P2Pネットワークのようなブロックチェーンは分散型で動作するため、接続性が運用において重要です。従来のネットワークと比べると、ノードは異種混在になりやすく、ネットワーク全体で共有するデータも少なくなります。
クライアント・サーバーモデルは、構築と維持にかかる費用が高くなります。しかし、集中型フレームワークの信頼性と拡張性は、ピアツーピアフレームワークのデメリットを一貫して上回ります。
企業が選ぶ分散アーキテクチャー
データの一元管理、ワークロードの分散、セキュリティの強化、冗長化といったメリットがあるクライアント・サーバーモデルは、中小企業から大企業まで、ほぼすべての組織で採用されているフレームワークです。
P2Pネットワークと比較すると、クライアント・サーバーモデルによってデジタル運用がここまで拡大した理由は明らかです。組織の成長に伴い、ITインフラを維持し、データの整合性を適切に確保するには、クライアント・サーバーアーキテクチャーの層を追加する必要があります。
世界中の何百万人もの顧客や関係者にサービスを提供するには、クライアント・サーバーモデルだけが実現できる、堅牢な分散フレームワークが企業に必要です。
次に読む:高可用性アーキテクチャーを実現する方法