


Ein Server für den Remote Authentication Dial-In User Service (RADIUS) ist ein spezieller Servertyp, der dabei hilft, entfernte Benutzer zu authentifizieren und zu autorisieren, die auf ein Netzwerk zugreifen möchten. Er verwendet ein spezifisches Protokoll, über das Benutzer mithilfe eines Geheimcodes, in der Regel eines Passworts, auf das Netzwerk zugreifen können.
Mit RADIUS-Servern verfügen Organisationen über eine zentrale Plattform zur Verwaltung und Bereitstellung von Funktionen für Authentifizierung, Autorisierung und Abrechnung (AAA). Diese Server befinden sich üblicherweise an den äußeren Grenzen eines Netzwerks und kommunizieren über bestimmte Ports, etwa 1645/1813 (TCP) oder 1812 (UDP).
Obwohl auf dem Markt viele RADIUS-Server verfügbar sind, kann es schwierig sein, eine kostengünstige und zugleich zuverlässige Lösung zu finden. In diesem Artikel stellen wir einige der besten kostengünstigen RADIUS-Server vor, die 2023 hervorragende Funktionen bieten.
Hier ist eine kurze Liste unserer Favoriten:
- FreeRADIUS: Bester quelloffener RADIUS-Server (Mehr erfahren)
- JumpCloud Cloud RADIUS: Am besten für flexible Preise (Mehr erfahren)
- TekRADIUS: Beste quelloffene Lösung für Windows (Mehr erfahren)
- SecureW2 Cloud RADIUS: Am besten für erweiterte Sicherheit (Mehr erfahren)
- AuthenticateMyWifi: Am besten für flexible Geräteunterstützung (Mehr erfahren)
- ClearBox: Am besten für hybride Clouds (Mehr erfahren)
- Foxpass: Am besten für LDAP-Integration (Mehr erfahren)
- Vergleichstabelle der besten kostengünstigen RADIUS-Server
- FreeRADIUS
- JumpCloud Cloud RADIUS
- TekRADIUS
- SecureW2 Cloud RADIUS
- AuthenticateMyWiFi
- ClearBox
- Foxpass
- Was ist ein RADIUS-Server?
- WENN SIE EINEN WINDOWS-SERVER BETREIBEN, VERFÜGEN SIE BEREITS ÜBER RADIUS-FUNKTIONEN.
- Wichtige Funktionen von RADIUS-Servern
- Wie wähle ich den besten RADIUS-Server für mein Unternehmen aus?
- Häufig gestellte Fragen (FAQ)
- Methodik
- Fazit: Sicherheit mit RADIUS-Servern kostengünstig verbessern
Vergleichstabelle der besten kostengünstigen RADIUS-Server
Hier ist eine Vergleichstabelle mit einigen beliebten kostengünstigen RADIUS-Servern und ihren Funktionen.
| Cloud-basiert | Quelloffen | Unterstützung für Active Directory | TCP- und TLS-Transporte | Einstiegspreis | |
|---|---|---|---|---|---|
| FreeRadius | ✘ | ✔ | Ja, die Einrichtung kann jedoch kompliziert sein | ✔ | Kostenlos |
| JumpCloud Cloud RADIUS | ✔ | ✘ | ✔ | ✔ | 2 US-Dollar/Monat pro Benutzer (kostenlose Version ebenfalls verfügbar) |
| TekRADIUS | ✘ | ✔ | ✔ | ✔ | $239 |
| SecureW2 Cloud RADIUS | ✔ | ✘ | ✔ | ✔ | Ca. 5 US-Dollar/Monat pro Benutzer |
| AuthenticateMyWifi | ✔ | ✘ | ✔ | ✔ | 14 US-Dollar/Monat für 10 Benutzer und 2 Geräte |
| ClearBox | Cloud und On-Premises | ✘ | ✔ | ✔ | $599 |
| Foxpass | ✔ | ✘ | ✔ | ✔ | 3 US-Dollar/Monat pro Benutzer |
Springen zu:
- Was ist ein RADIUS-Server?
- Wichtige Funktionen von RADIUS-Servern
- Wie wähle ich den besten kostengünstigen RADIUS-Server für mein Unternehmen aus?
- Häufig gestellte Fragen (FAQ)
- Methodik
FreeRADIUS
Bester quelloffener RADIUS-Server
FreeRADIUS ist ein kostenloses Open-Source-Projekt und einer der beliebtesten RADIUS-Server. Die Software kann auf einem alten Desktop-PC eingerichtet werden, um zwischen einem Dutzend und einigen hundert Benutzern zu versorgen. Alternativ kann sie auf geeigneten Servern installiert werden, um Millionen von Benutzern und Anfragen zu unterstützen. FreeRADIUS ist für Unix, Linux und andere Unix-ähnliche Betriebssysteme konzipiert.
FreeRADIUS ist in den Repositories der meisten Linux-Distributionen zu finden oder kann bei den meisten anderen Distributionen manuell kompiliert werden. Standardmäßig verfügt FreeRADIUS über eine Kommandozeilenschnittstelle, und Änderungen an den Einstellungen werden durch Bearbeiten von Konfigurationsdateien vorgenommen. Die Software eignet sich am besten für IT-Fachleute mit Unix-/Linux-Erfahrung.
Preis
Kostenlos und quelloffen.
Funktionen
- Unterstützt mehr Authentifizierungstypen als jeder andere quelloffene Server.
- Versorgt Organisationen mit einer Größe von 10 bis über einer Million Benutzern.
- Weitere RADIUS-bezogene Produkte umfassen eine Clientbibliothek, ein Modul für Apache sowie ein steckbares Authentifizierungsmodul (PAM) für Authentifizierung und Abrechnung.
- Zu den Authentifizierungsprotokollen gehören Password Authentication Protocols (PAP), Wireless (EAP) und Digest (VoIP).
Vorteile
- Quelloffen und weit verbreitet.
- Bietet umfangreiche Anpassungsmöglichkeiten.
- Unterstützt die Integration in Active Directory.
- Bietet TCP- und TLS-Transporte.
- Bietet eine zentrale Plattform für die Authentifizierung von Benutzern und Systemen.
Nachteile
- Auf Linux und Unix-ähnliche Betriebssysteme beschränkt.
- Konfiguration und Einrichtung können technisches Fachwissen erfordern.
- Die Dokumentation kann für Einsteiger überwältigend sein.
JumpCloud Cloud RADIUS
Am besten für flexible Preise
Das Cloud RADIUS von JumpCloud bietet eine zentrale Authentifizierung für WLAN-Netzwerke und VPNs, ohne dass Hardware erforderlich ist. Mit JumpCloud können Organisationen cloudbasierte RADIUS-Server bereitstellen, um den Benutzerzugriff auf VPN- und WLAN-Netzwerke über einen Browser einzurichten und zu entziehen.
Der cloudbasierte Ansatz macht es überflüssig, physische Server aufzubauen, zu warten oder zu überwachen. Dadurch kann die IT-Abteilung Managed RADIUS schnell in der Organisation einführen und Benutzer sicher an WLANs, VPNs, Switches und Netzwerkgeräten authentifizieren.
JumpCloud unterstützt Managed RADIUS außerdem als integralen Bestandteil seiner zentralen Verzeichnisplattform oder als Erweiterung etablierter Identity Provider (IdPs) wie Azure AD.
Preis
JumpCloud bietet eine kostenlose Version für bis zu zehn Geräte sowie mehrere Preisstufen.
- A La Carte: Der günstigste kostenpflichtige Tarif, ab 2 US-Dollar pro Benutzer und Monat.
- SSO Package: Ab 7 US-Dollar pro Benutzer und Monat.
- Paket für zentrale Verzeichnisdienste: Ab 11 US-Dollar pro Benutzer und Monat.
- JumpCloud-Plattform: Ab 15 US-Dollar pro Benutzer und Monat.
- PlatformPlus: Ab 18 US-Dollar pro Benutzer und Monat.
Wichtige Funktionen
- Sicher durch Multifaktor-Authentifizierung (MFA) und Verschlüsselung.
- Cloudbasierte Lösung.
- Kann für die Verwendung von EAP-TTLS, PAP oder PEAP konfiguriert werden und unterstützt außerdem WPA2-Enterprise- sowie RADIUS-Verschlüsselungsmodi.
- Segmentiert den Benutzerzugriff durch dynamisches VLAN-Tagging und verwendet VLANs, um Netzwerkgeräte zu isolieren.
- Generiert automatisch komplexe Passwörter für die Authentifizierung zwischen WAPs und RADIUS-Servern.
Vorteile
- Kostenlose Version für bis zu 10 Benutzer verfügbar.
- Vereinfachte Verwaltung und Bereitstellung.
- Unterstützt die Integration in Active Directory.
- Bietet TCP- und TLS-Transporte.
- Bietet MFA.
- Kein Aufbau und keine Wartung physischer Infrastruktur erforderlich.
Nachteile
- Für Nutzer, die eine schlanke RADIUS-Lösung benötigen, möglicherweise nicht geeignet.
- Die Preisstruktur ist möglicherweise nicht für jedes Budget geeignet.
TekRADIUS
Beste quelloffene Lösung für Windows
Die Software TekRADIUS von KaplanSoft ist eine RADIUS-Verwaltungssoftware mit einer komfortablen grafischen Benutzeroberfläche, die die meisten Funktionen umfasst, die üblicherweise in verwalteten RADIUS-Diensten zu finden sind, und damit eine praktikable DIY-Option darstellt.
Die Software ist mit Microsoft Windows Vista, Windows 7–11 und Windows-Servern 2008–2022 kompatibel. Es ist jedoch wichtig zu beachten, dass TekRADIUS auf Windows beschränkt ist und daher möglicherweise nicht den gesamten Netzwerksicherheitsanforderungen bestimmter Unternehmen gerecht wird.
TekRADIUS führt ein Auditprotokoll im Windows-Ereignisprotokoll, genauer gesagt im Protokoll „Anwendung und Dienstprotokolle“, und erfasst Systemmeldungen, Fehler und Sitzungsinformationen, während täglich rotierte Protokolldateien erstellt werden.
Darüber hinaus kann TekRADIUS Systemadministratoren per E-Mail über bestimmte Systemereignisse und die Ressourcennutzung benachrichtigen. Die Software verfügt außerdem über einen TekRADIUS Manager, mit dem sich das RADIUS Dictionary bearbeiten sowie SQL-Datenbanken und -Tabellen erstellen lassen.
Preis
Die Preise für TekRADIUS sind auf der Website etwas schwer ersichtlich, aber ein Einzelkauf der Software kostet ab 239,00 US-Dollar. Unklar ist, wie viele Server oder Benutzer diese Software unterstützt.
Wichtige Funktionen
- Bietet TCP- und TLS-Transporte.
- Ermöglicht das Bearbeiten des RADIUS Dictionary sowie das Erstellen von SQL-Datenbanken und -Tabellen.
- Protokolliert Systemmeldungen, Fehler und Sitzungsinformationen in einer täglich rotierten Protokolldatei und im Windows-Ereignisprotokoll.
- Erstellung von SQL-Datenbanken und -Tabellen über den TekRADIUS Manager.
- Kann RADIUS-Anfragen an andere RADIUS-Server weiterleiten.
Vorteile
- Quelloffen und anpassbar.
- Unterstützt die Integration in Active Directory.
- Bietet TCP- und TLS-Transporte.
- Unterstützung von IPv6-Attributen.
Nachteile
- Nicht cloudbasiert.
- Die Preise sind nicht transparent genug.
- Läuft ausschließlich als Windows-Dienst.
SecureW2 Cloud RADIUS
Am besten für erweiterte Sicherheit
Die Cloud RADIUS-Plattform von SecureW2 bietet Administratoren, die nach über die grafische Benutzeroberfläche nutzbaren RADIUS-Verwaltungslösungen suchen, eine cloudbasierte Plattform zur Verwaltung von RADIUS-Servern.
Dieser verwaltete Cloud-RADIUS-Server umfasst Funktionen wie eine Verwaltungskonsole, eine Plattform für die Geräteaufnahme, die Verwaltung des Zertifikatslebenszyklus, detaillierte Abrechnungs- und Berichtsfunktionen, die Verwaltung von Zugriffsrichtlinien und weitere wichtige Tools zur Absicherung von WPA2-Enterprise-Netzwerken.
Für Nutzer, die ihre eigene FreeRADIUS-Installation betreiben möchten, bietet Cloud RADIUS eine herstellerneutrale 802.1X-Sicherheitssuite, die mit wichtigen Branchenvertretern wie FreeRADIUS kompatibel ist. Diese Herstellerneutralität ermöglicht die Integration in andere Netzwerkinfrastrukturen.
Preis
SecureW2 veröffentlicht keine Preisinformationen, aber einige Nutzer haben von Angeboten ab etwa 5 US-Dollar pro Benutzer und Monat berichtet. Außerdem wird eine kostenlose Demo angeboten, um die Lösung zu testen.
Funktionen
- Unterstützt die Zertifikatsauthentifizierung mithilfe einer proprietären schlüsselfertigen PKI.
- Kann über eine grafische Benutzeroberfläche verwaltet werden.
- Unterstützt passwortlose Authentifizierung.
- Ist für die native Zusammenarbeit mit Cloud-Identitäten wie Azure, Okta und Google ausgelegt.
Vorteile
- Unterstützt die Integration in Active Directory.
- Herstellerneutral.
- Bietet TCP- und TLS-Transporte.
- Die grafische Benutzeroberfläche erleichtert die Nutzung.
Nachteile
- Die Preise sind nicht transparent und Berichten zufolge relativ hoch.
- Unzureichende Dokumentation zu Einrichtung und Bereitstellung.
AuthenticateMyWiFi
Am besten für flexible Geräteunterstützung
AuthenticateMyWiFi von NoWiresSecurity ist ein gehosteter beziehungsweise cloudbasierter Dienst, der speziell für die 802.1X-Authentifizierung gehosteten Serverzugriff anbietet. Er ermöglicht kleinen und mittelständischen Unternehmen, den Enterprise-Modus der WPA- oder WPA2-Sicherheit für ihr WLAN zu nutzen.
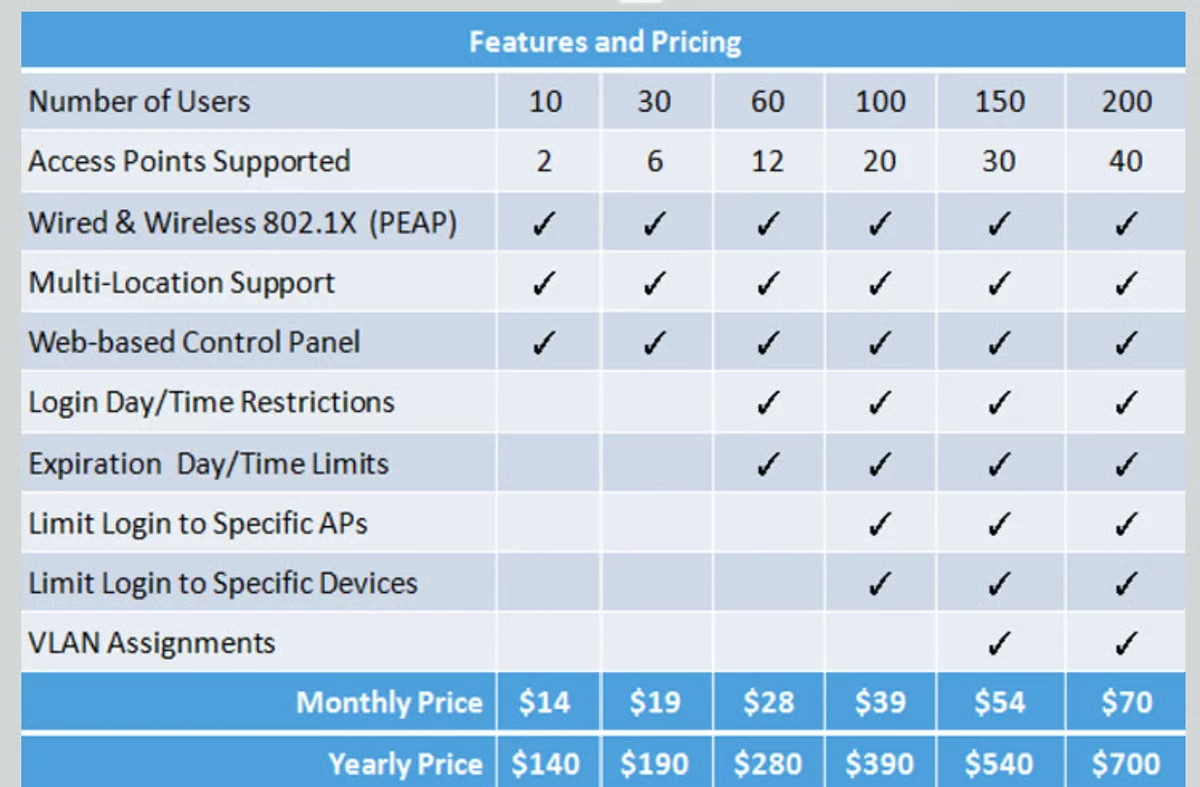
Die Plattform verwaltet den Benutzerzugriff, indem sie bestimmte Anmeldezeiten festlegt oder den Zugriff an bestimmten Wochentagen einschränkt. Außerdem können Benutzerkonten durch die Festlegung von Ablaufdaten und -zeiten automatisch deaktiviert werden.
Darüber hinaus kann der Dienst die Anmeldeberechtigungen von Benutzern steuern, indem er den Zugriff auf bestimmte Router oder Access Points (APs) beschränkt und die zulässigen Geräte festlegt, über die Benutzer eine Verbindung herstellen dürfen, etwa Laptops oder Smartphones.
Preis
AuthenticateMyWifi bietet eine kostenlose 7-Tage-Testversion. Beim kostenpflichtigen Tarif richten sich die Preise nach der Anzahl der unterstützten Benutzer und Access Points. Die Preise reichen von 14 US-Dollar pro Monat für bis zu 10 Benutzer bis zu 70 US-Dollar pro Monat für 200 Benutzer. Eine detaillierte Preisübersicht finden Sie in der folgenden Tabelle.
Wichtige Funktionen
- Bietet Zugriff auf einen RADIUS-Server, der die erforderliche 802.1X-Authentifizierung durchführt.
- Passwortbasierte Authentifizierung über das PEAP-Protokoll.
- Funktioniert auch bei kabelgebundenen Verbindungen in Kombination mit Switches für Unternehmen oder Enterprise-Umgebungen.
- Nutzung des Cloud-Dienstes auf Routern und APs an mehreren Standorten.
- Ermöglicht die zeitliche Planung des Benutzerzugriffs für festgelegte Uhrzeiten oder Wochentage.
Vorteile
- Kostenlose Testversion enthalten.
- Unterstützt mehrere Geräte wie Apple iPad, iPod Touch und iPhone sowie Android-Geräte.
- Unterstützt die Integration in Active Directory.
- Windows, Mac OS X und Linux werden unterstützt.
Nachteile
- Der niedrigste Preis unterstützt nur zwei Access Points.
- Die Preisstruktur ist möglicherweise nicht für jedes Budget oder jede Unternehmensgröße geeignet.
ClearBox
Am besten für hybride Clouds
ClearBox ist eine On-Premises-RADIUS-Server-Software, die unter jedem Windows-System für den Einsatz zu Hause, im Büro oder im Unternehmen ausgeführt werden kann. Sie kann auf einem cloudbasierten Windows-Computer wie Amazon EC2 gehostet werden und lässt sich in den AWS Directory Service integrieren.
Mit ClearBox erhalten Nutzer kostenlose Upgrades, die alle Fehlerbehebungen und Produktversionen ohne zusätzliche Gebühren oder jährliche Zahlungen umfassen. Die Plattform bietet außerdem ein einfaches Lizenzmodell: Abgerechnet wird pro Serverinstallation, ohne Begrenzung der Anzahl von Benutzern und Clients.
ClearBox bietet eine unkomplizierte grafische Benutzeroberfläche zur Konfiguration mit einem Einrichtungsassistenten für eine einfache Einrichtung sowie Flexibilität und Anpassungsmöglichkeiten, darunter die Unterstützung der Integration in mehrere Abrechnungssysteme.
Preis
ClearBox bietet eine kostenlose 30-Tage-Testversion und ist ausschließlich als kommerzielles Produkt zum Festpreis von 599 US-Dollar erhältlich; bei größeren Abnahmemengen gibt es Rabatte.
Funktionen
- Drahtlose 801.x-Authentifizierung.
- Bietet die Integration in Jaeger Tracing.
- SQL-Skripting für Authentifizierung, Autorisierung und Abrechnung.
- Authentifizierung über Active Directory, LDAP und SQL.
- Mehrere unabhängige Authentifizierungs-Backends werden unterstützt.
Vorteile
- Kostenlose Upgrades ohne zusätzliche Gebühren.
- Technischer Support steht allen Nutzern zur Verfügung, auch Nutzern der Testversion.
- Keine Beschränkungen bei der Anzahl von Benutzern oder Clients.
- On-Premises- und Cloud-Optionen enthalten.
Nachteile
- Das Preismodell ist möglicherweise für kleinere Organisationen nicht budgetfreundlich.
- Nur für kommerzielle Kunden geeignet.
Foxpass
Am besten für die LDAP-Integration
Foxpass ist ein RADIUS- und LDAP-Server. Er wird häufig als Ersatz für bestehende LDAP- oder AD-Server eingesetzt, um IT-Abteilungen Zeit zu sparen. Er fungiert als zentrales Benutzerverzeichnis zur Absicherung des Zugriffs auf WLAN und Geräte. Er kann selbst gehostet oder in der Cloud betrieben werden.
Foxpass bietet Synchronisierungsfunktionen mit Google, O365 und SSO, trägt zur Absicherung des Zugriffs auf WLAN und Computer bei, stellt RADIUS-Protokolle bereit und bietet Benutzern die Wahl zwischen einer Cloud- oder selbst gehosteten Bereitstellung.
Preis
Foxpass bietet keine separate Preisgestaltung für seine RADIUS-Serverlösung an; vielmehr ist der Dienst im Paket mit anderen Services enthalten. Die Preise sind in drei Stufen gestaffelt, wobei optionale Zusatzmodule verfügbar sind (etwa RadSec für 2 US-Dollar pro Benutzer, was viele Organisationen einkalkulieren sollten).
- Standard: Ab 3 US-Dollar pro Benutzer und Monat.
- OS-Logins: Ab 5 US-Dollar pro Benutzer und Monat.
- Engineering: Ab 7 US-Dollar pro Benutzer und Monat.
Wichtige Funktionen
- Self-Service für SSH-Schlüssel und Passwortverwaltung für Server, WLAN, VPNs und Computer.
- Steuert den Serverzugriff automatisch über eine API.
- Cloud-gehostetes LDAP und RADIUS mit Synchronisierung mit Google, Office365 und weiteren Diensten.
- Legt Mindestanforderungen an die Schlüsselstärke fest.
- Aktiviert MFA.
Vorteile
- Bietet eine kostenlose 30-Tage-Testversion.
- Aktiviert MFA.
- Synchronisiert sich mit Google, Office365 und weiteren Diensten.
Nachteile
- RADIUS ist mit anderen Services gebündelt, die Nutzer möglicherweise nicht benötigen.
- Die Konfiguration kann für technisch unerfahrene Nutzer komplex sein.
Was ist ein RADIUS-Server?
Das RADIUS-Protokoll ist besonders für Organisationen wertvoll, die mit vielen verschiedenen Netzwerk- und Infrastrukturgeräten arbeiten müssen oder über keinen zentralen Authentifizierungsmechanismus verfügen, der den Netzwerkzugriff ermöglicht. Es verbindet Benutzeridentitäten mit dem Netzwerk oder VPN und authentifiziert sie.
WENN SIE EINEN WINDOWS-SERVER BETREIBEN, VERFÜGEN SIE BEREITS ÜBER RADIUS-FUNKTIONEN.
Diese Identitäten können in Microsoft Active Directory (AD), OpenLDAP, einem Cloud-Verzeichnis oder im RADIUS-Server gespeichert sein. Das verbessert nicht nur die Netzwerksicherheit, sondern erspart der IT auch viel manuelle Arbeit.
Wenn Sie einen Windows-Server betreiben, sollten Sie bedenken, dass Sie bereits über RADIUS-Funktionen verfügen. Bevor Sie einen Server eines Drittanbieters einsetzen, sollten Sie die Komponente Internet Authentication Service (IAS) in Windows Server 2003 R2 und früheren Versionen oder die Komponente Network Policy Server (NPS) in Windows Server 2008 und späteren Versionen prüfen.
Wichtige Funktionen von RADIUS-Servern
Zu den wichtigsten Funktionen, die häufig in RADIUS-Servern zu finden sind, gehören Authentifizierung, Abrechnung und Autorisierung (AAA) sowie zentrale Verwaltung, Sicherheit und Integration.
Authentifizierung
RADIUS-Server authentifizieren Benutzer, indem sie die während des Anmeldevorgangs angegebenen Anmeldedaten überprüfen.
Wenn ein Benutzer versucht, auf eine Netzwerkressource wie ein WLAN oder ein VPN zuzugreifen, empfängt der RADIUS-Server die Authentifizierungsanfrage vom Netzwerkgerät.
Anschließend überprüft er die Anmeldedaten des Benutzers – typischerweise anhand einer Kombination aus Benutzername und Passwort –, indem er sie mit einer Benutzerdatenbank oder einem Verzeichnis wie Active Directory oder LDAP abgleicht. Der Server stellt fest, ob die Anmeldedaten gültig sind, und gewährt oder verweigert den Zugriff entsprechend.
Abrechnung
RADIUS-Server bieten Abrechnungsfunktionen, um die Nutzung von Netzwerkressourcen für jede Benutzersitzung zu verfolgen und zu protokollieren. Dabei werden relevante Informationen zur Netzwerkaktivität eines Benutzers erfasst, etwa Beginn und Ende einer Sitzung, die übertragene Datenmenge und die Arten der aufgerufenen Dienste.
Diese Daten sind für verschiedene Zwecke nützlich, etwa zur Prüfung der Netzwerknutzung, zur Überwachung des Benutzerverhaltens, zur Erstellung von Abrechnungsinformationen oder zur Analyse der Netzwerkleistung. RADIUS-Server können diese Abrechnungsdaten lokal speichern oder zur weiteren Analyse und Berichterstellung an externe Systeme senden.
Autorisierung
Sobald ein Benutzer erfolgreich authentifiziert wurde, übernehmen RADIUS-Server die Autorisierung, indem sie bestimmen, über welche Zugriffsebene der Benutzer verfügen soll. Dabei werden Zugriffsrichtlinien und Attribute auf die authentifizierte Benutzersitzung angewendet.
Zugriffsrichtlinien legen fest, auf welche Ressourcen oder Dienste der Benutzer zugreifen darf, und können Parameter wie Zugriffszeit, Standort oder bestimmte Dienste umfassen. RADIUS-Server setzen diese Richtlinien durch, indem sie die Autorisierungsattribute an die Netzwerkgeräte übermitteln, die anschließend die entsprechenden Einschränkungen oder Berechtigungen für den Benutzer umsetzen.
Zentrale Verwaltung
Ein wesentlicher Vorteil von RADIUS-Servern ist ihre Möglichkeit, eine zentrale Verwaltung für AAA bereitzustellen. Anstatt Benutzerkonten und Zugriffsrichtlinien auf jedem Netzwerkgerät separat zu konfigurieren, können Administratoren sie von einem einzigen Standort aus verwalten.
Dieser zentrale Ansatz vereinfacht Verwaltungsaufgaben, verringert die Wahrscheinlichkeit von Fehlkonfigurationen und gewährleistet einheitliche Sicherheitsrichtlinien im gesamten Netzwerk. Administratoren können Benutzerkonten und Zugriffsrichtlinien auf dem RADIUS-Server hinzufügen, ändern oder löschen. Die Änderungen werden automatisch an die Netzwerkgeräte weitergegeben, die RADIUS zur Authentifizierung und Autorisierung verwenden.
Sicherheit
Sicherheit ist ein grundlegender Aspekt von RADIUS-Servern. Zum Schutz vertraulicher Benutzerinformationen und Netzwerkressourcen setzen RADIUS-Server verschiedene Sicherheitsmaßnahmen ein.
Anmeldedaten von Benutzern werden mithilfe von Verschlüsselungsprotokollen wie Transport Layer Security (TLS) oder Secure Socket Layer (SSL) sicher zwischen dem Netzwerkgerät und dem RADIUS-Server übertragen. Diese Verschlüsselungsprotokolle stellen sicher, dass der Authentifizierungsprozess nicht durch Abhören oder unbefugten Zugriff gefährdet wird.
Darüber hinaus unterstützen RADIUS-Server Authentifizierungsprotokolle wie das Extensible Authentication Protocol (EAP) und bieten dadurch eine robustere Sicherheit, da Methoden wie zertifikatsbasierte Authentifizierung oder MFA ermöglicht werden.
Integration
RADIUS-Server können in verschiedene Komponenten der Netzwerkinfrastruktur integriert werden, etwa VPN-Server, Wireless Access Points, Firewalls und Switches. Diese Integration ermöglicht eine nahtlose AAA-Abwicklung über verschiedene Netzwerkgeräte und Dienste hinweg.
Wenn sich ein Benutzer beispielsweise mit einem durch RADIUS-basierte Authentifizierung geschützten WLAN verbindet, kommuniziert der Wireless Access Point mit dem RADIUS-Server, um die Anmeldedaten des Benutzers zu überprüfen und die entsprechenden Zugriffsrichtlinien anzuwenden.
Wie wähle ich den besten RADIUS-Server für mein Unternehmen aus?
Bei der Auswahl eines RADIUS-Servers für Ihr Unternehmen sind mehrere Faktoren zu berücksichtigen – von Skalierbarkeit und Kompatibilität bis hin zu Benutzerfreundlichkeit und natürlich Sicherheit.
Ermitteln Sie Ihre Anforderungen
Beginnen Sie damit, den spezifischen Bedarf und die Anforderungen Ihres Unternehmens zu ermitteln. Berücksichtigen Sie Faktoren wie die Anzahl der Benutzer, die zu authentifizierenden Netzwerkgeräte, die gewünschten Authentifizierungsmethoden (z. B. Benutzername/Passwort, MFA) und eventuell benötigte zusätzliche Funktionen (z. B. Abrechnung, Integration in andere Systeme). Wenn Sie dies wissen, können Sie eine RADIUS-Serverlösung auswählen, die diese Anforderungen erfüllt.
Bewerten Sie die Skalierbarkeit
Skalierbarkeit ist ein wichtiger geschäftlicher Aspekt, der vor jeder Investition in Software berücksichtigt werden sollte. Stellen Sie fest, ob der RADIUS-Server Ihre aktuelle Benutzerbasis bewältigen und bei wachsendem Unternehmen effektiv skalieren kann. Vergewissern Sie sich, dass der Server potenzielle Zunahmen bei der Anzahl von Benutzern und Netzwerkgeräten ohne Leistungseinbußen bewältigen kann.
Prüfen Sie die Kompatibilität
Prüfen Sie die Kompatibilität des RADIUS-Servers mit Ihrer bestehenden Netzwerkinfrastruktur. Stellen Sie sicher, dass er sich nahtlos in Ihre Netzwerkgeräte und -dienste wie VPN-Server, Wireless Access Points und Switches integrieren lässt. Vergewissern Sie sich, dass der RADIUS-Server die von Ihren Netzwerkgeräten benötigten Authentifizierungsprotokolle und Verschlüsselungsmethoden unterstützt.
Berücksichtigen Sie Benutzerfreundlichkeit und Administration
RADIUS-Server lassen sich nicht einfach einrichten, da die meisten von ihnen nicht nach dem Plug-and-Play-Prinzip funktionieren. Wenn Ihnen das technische Fachwissen zur Konfiguration der Software fehlt, sollten Sie nach einem RADIUS-Server mit einer benutzerfreundlichen Oberfläche und unkomplizierten Konfigurationsoptionen suchen. Berücksichtigen Sie, wie einfach sich Benutzerkonten hinzufügen und verwalten, Zugriffsrichtlinien erstellen und Berichte generieren lassen. Ein Server mit einer übersichtlichen und intuitiven Verwaltungsoberfläche spart Ihnen langfristig Zeit und Aufwand.
Sicherheitsfunktionen
Sicherheit ist bei RADIUS-Servern von entscheidender Bedeutung. Stellen Sie sicher, dass der Server starke Verschlüsselungsprotokolle (z. B. TLS) für die sichere Übertragung von Benutzeranmeldedaten unterstützt. Prüfen Sie außerdem, ob der RADIUS-Server mehrere Authentifizierungsmethoden, die Integration in externe Identitätsanbieter und Optionen zur Durchsetzung strenger Passwortrichtlinien unterstützt.
Häufig gestellte Fragen (FAQ)
Was macht ein RADIUS-Server?
Ein RADIUS-Server bietet eine zentrale Authentifizierung, Autorisierung und Abrechnung (AAA) für den Netzwerkzugriff.
Sind RADIUS-Server sicher?
Ja. RADIUS-Server sind mit Sicherheitsmaßnahmen ausgestattet, um Benutzerinformationen und Netzwerkressourcen zu schützen.
Was ist der Unterschied zwischen Windows Server und RADIUS-Servern?
Windows Server ist eine Sammlung von Betriebssystemen zur Unterstützung der Verwaltung von Unternehmensnetzwerken, Datenspeicherung und Anwendungen, während RADIUS-Server speziell auf die Bereitstellung von AAA-Diensten ausgerichtet sind.
Methodik
Bei der Auswahl der besten kostengünstigen RADIUS-Server haben wir eine umfassende Bewertung durchgeführt und die Lösungen anhand ihres Funktionsumfangs, ihrer Sicherheitsmaßnahmen, ihrer Benutzerfreundlichkeit und des Feedbacks zuverlässiger Bewertungsportale beurteilt.
Bei unserer Auswahl berücksichtigten wir Faktoren wie die Unterstützung von Authentifizierungsprotokollen, Skalierbarkeit, Verschlüsselungsstandards, intuitive Benutzeroberflächen und Kosten. Diese systematische Bewertung stellte sicher, dass unsere Liste die besten erschwinglichen RADIUS-Server umfasst, die sich durch Funktionalität, Leistung und Nutzerzufriedenheit auszeichnen.
Fazit: Sicherheit mit RADIUS-Servern kostengünstig verbessern
Die Bereitstellung eines RADIUS-Servers ist entscheidend, um einen sicheren Netzwerkzugriff und eine effiziente Benutzerauthentifizierung zu gewährleisten. Zwar stehen zahlreiche Optionen zur Verfügung, doch für budgetbewusste Organisationen ist es wichtig, eine kostengünstige Lösung zu finden, ohne bei den Funktionen Abstriche zu machen.
Die in diesem Artikel vorgestellten RADIUS-Server bieten einen ausgezeichneten Funktionsumfang, Benutzerfreundlichkeit und ein gutes Preis-Leistungs-Verhältnis. Unabhängig davon, ob Sie eine quelloffene Lösung oder ein kommerzielles Produkt bevorzugen: Diese kostengünstigen RADIUS-Server bieten zuverlässige Authentifizierungsdienste und sind damit eine ideale Wahl für Organisationen, die ihre Netzwerksicherheit verbessern möchten, ohne erhebliche Kosten zu verursachen.
Sobald Ihr RADIUS-Server eingerichtet ist, benötigen Sie eine gute Monitoring-Lösung. Hier ist unsere Liste der besten kostenlosen Tools zum Testen und Überwachen von RADIUS-Servern.